UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

SignDrop expone una vía para obtener privilegios SYSTEM en Windows desde una cuenta local

Redacción UktusNasporRedacción UktusNas
14 de noviembre de 2026, 12:53
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
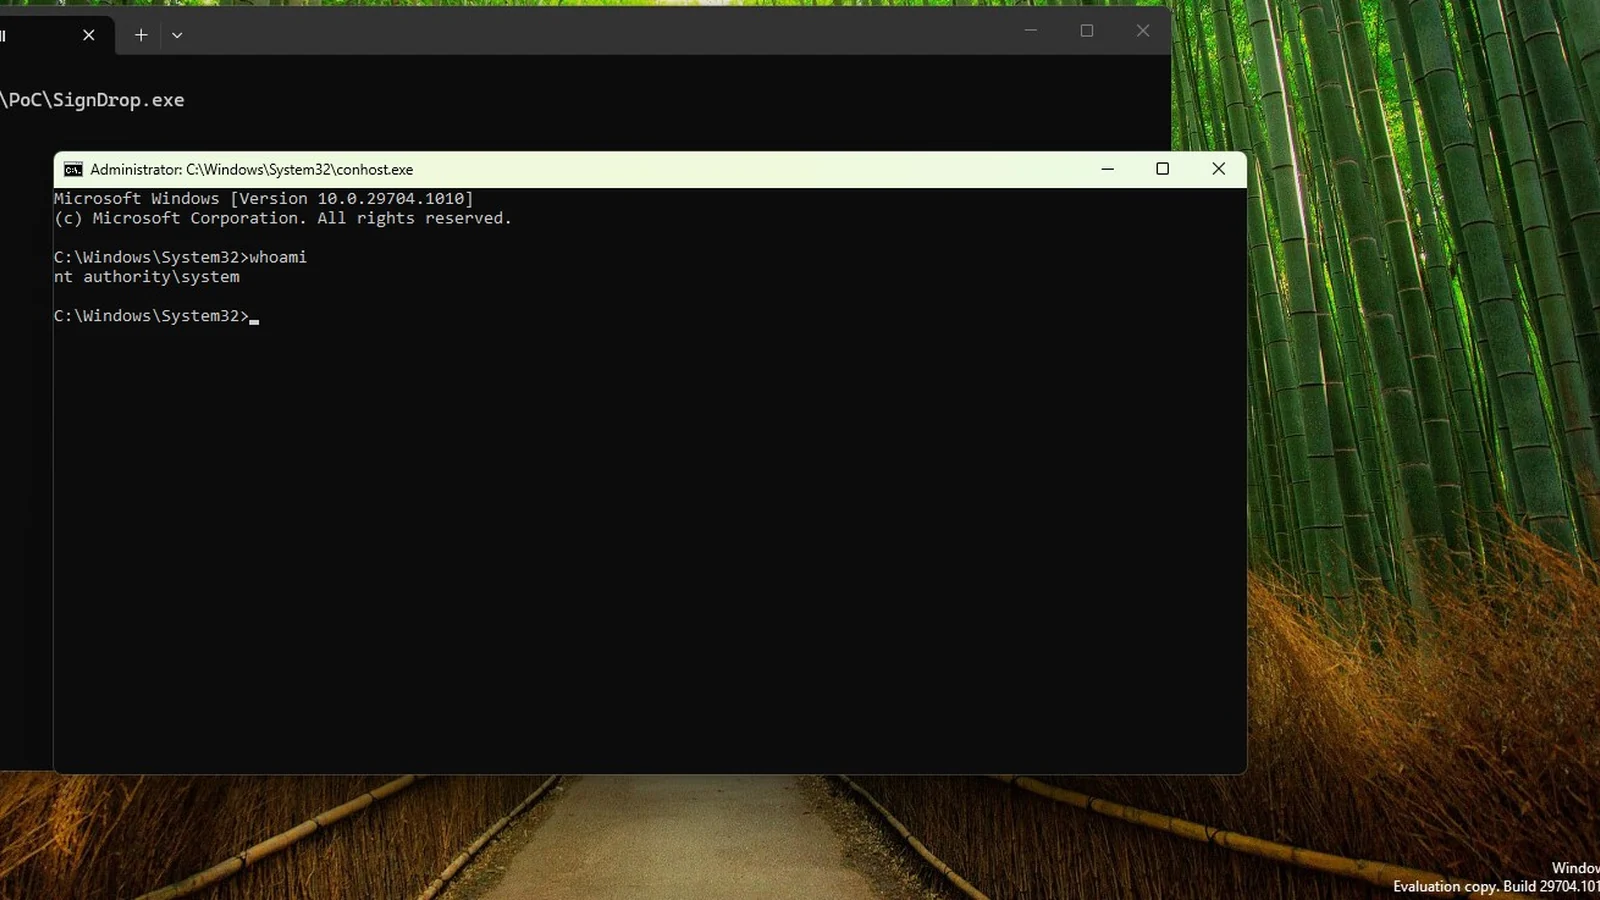
Consola de Windows con resultado SYSTEM

Consola de Windows con el resultado de «whoami» como «nt authority\system».

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

Un investigador ha publicado SignDrop, una prueba de escalada de privilegios en Windows que permite, según su demostración, pasar de una cuenta local estándar a SYSTEM, el contexto de privilegios elevados del sistema. La técnica utiliza el controlador Common Log File System (CLFS) y una cadena que implica a Microsoft Defender. Requiere un punto de entrada previo: no demuestra que se pueda acceder desde Internet a un ordenador sin tener ya acceso local.

Microsoft indicó el 13 de noviembre que investiga el informe y que Defender detecta y bloquea la explotación, además de alertar sobre la escalada de privilegios asociada. La empresa afirmó que no había observado explotación real. Al cierre de la información disponible, no constaban un identificador CVE ni un parche específico para SignDrop.

Cómo intervienen CLFS y Defender

CLFS gestiona registros en Windows. Microsoft incorporó un mecanismo de autenticación que comprueba su integridad antes de analizarlos mediante códigos HMAC, utilizados para detectar alteraciones. Su documentación contempla un periodo inicial de aprendizaje de 90 días y el posterior paso al modo de aplicación de la protección.

SignDrop aprovecha la creación de un archivo auxiliar con extensión .cnpf cuando CLFS abre un registro preparado. Si quien lo abre es un proceso privilegiado, ese archivo puede crearse en contexto SYSTEM y conservar permisos asociados al archivo original. La cadena publicada induce a Defender a abrir el registro mediante su interfaz de actualización de firmas; el autor afirma que así consigue una consola con privilegios SYSTEM.

Una evaluación técnica de la prueba consiguió ejecutarla, aunque observó un funcionamiento poco fiable. También señaló que la cadena publicada necesita Defender activo y provoca cambios visibles en los avisos del Control de cuentas de usuario (UAC), que solicita autorización para determinadas acciones con privilegios elevados.

Alcance declarado y protección

El autor declara pruebas en Windows 11 26H2, Windows 11 26H2 Experimental y Windows Server 2025 Experimental. Sitúa el alcance en equipos cuyo valor Mode de autenticación CLFS sea 0 o 1. Estos datos describen sus pruebas y su interpretación del mecanismo; no constituyen un inventario confirmado de todas las instalaciones vulnerables.

Desactivar la autenticación CLFS no es una solución general. Los valores 2 y 3 deshabilitan esa protección y quedan fuera del alcance alegado por el investigador. Sin embargo, Microsoft advierte de que la autenticación evita que se analicen registros alterados: desactivarla elimina precisamente esa comprobación de integridad.
Fuentes

  • MSNightmare
  • Microsoft
Tags: MicrosoftSeguridad informáticaVulnerabilidadesWindows
Artículo anterior

Gemini empieza a conectar con Google Wallet para consultar gastos en Estados Unidos

Noticias relacionadas

Varios iPhone de distintos colores
Ciberseguridad

Una prueba de concepto permite a una app acceder a archivos de otras en el iPhone

13 de noviembre de 2026
Logotipo blanco de Synology sobre fondo negro
Ciberseguridad

Synology detalla dos fallos en DSM: estas son las versiones corregidas

12 de noviembre de 2026
Logotipo azul de Microsoft Outlook
Ciberseguridad

Microsoft corrige un fallo explotado en Outlook clásico que puede exponer datos de autenticación

11 de noviembre de 2026

Más leído

la superficie lunar que señala el cráter McGetchin y el material expulsado a su alrededor

La NASA identifica en la Luna el mayor cráter reciente conocido del sistema solar

17 de septiembre de 2026
Logotipo amarillo de JustWatch TV Free

JustWatch TV llega a España con películas gratis y un plan sin anuncios por 3,99 euros

21 de octubre de 2026
Dos teléfonos con la interfaz de YouTube Premium

Vodafone incorpora YouTube Premium Lite con dos meses gratis y después por 8,99 euros al mes

15 de octubre de 2026
Logotipo de CAPCOM ID

Capcom confirma la filtración de 11,7 millones de registros de CAPCOM ID

22 de octubre de 2026

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.