UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

Un fallo de Broadcom afecta a cuatro modelos de router de Movistar, O2 y MásMóvil

Redacción UktusNasporRedacción UktusNas
19 de octubre de 2026, 09:21
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
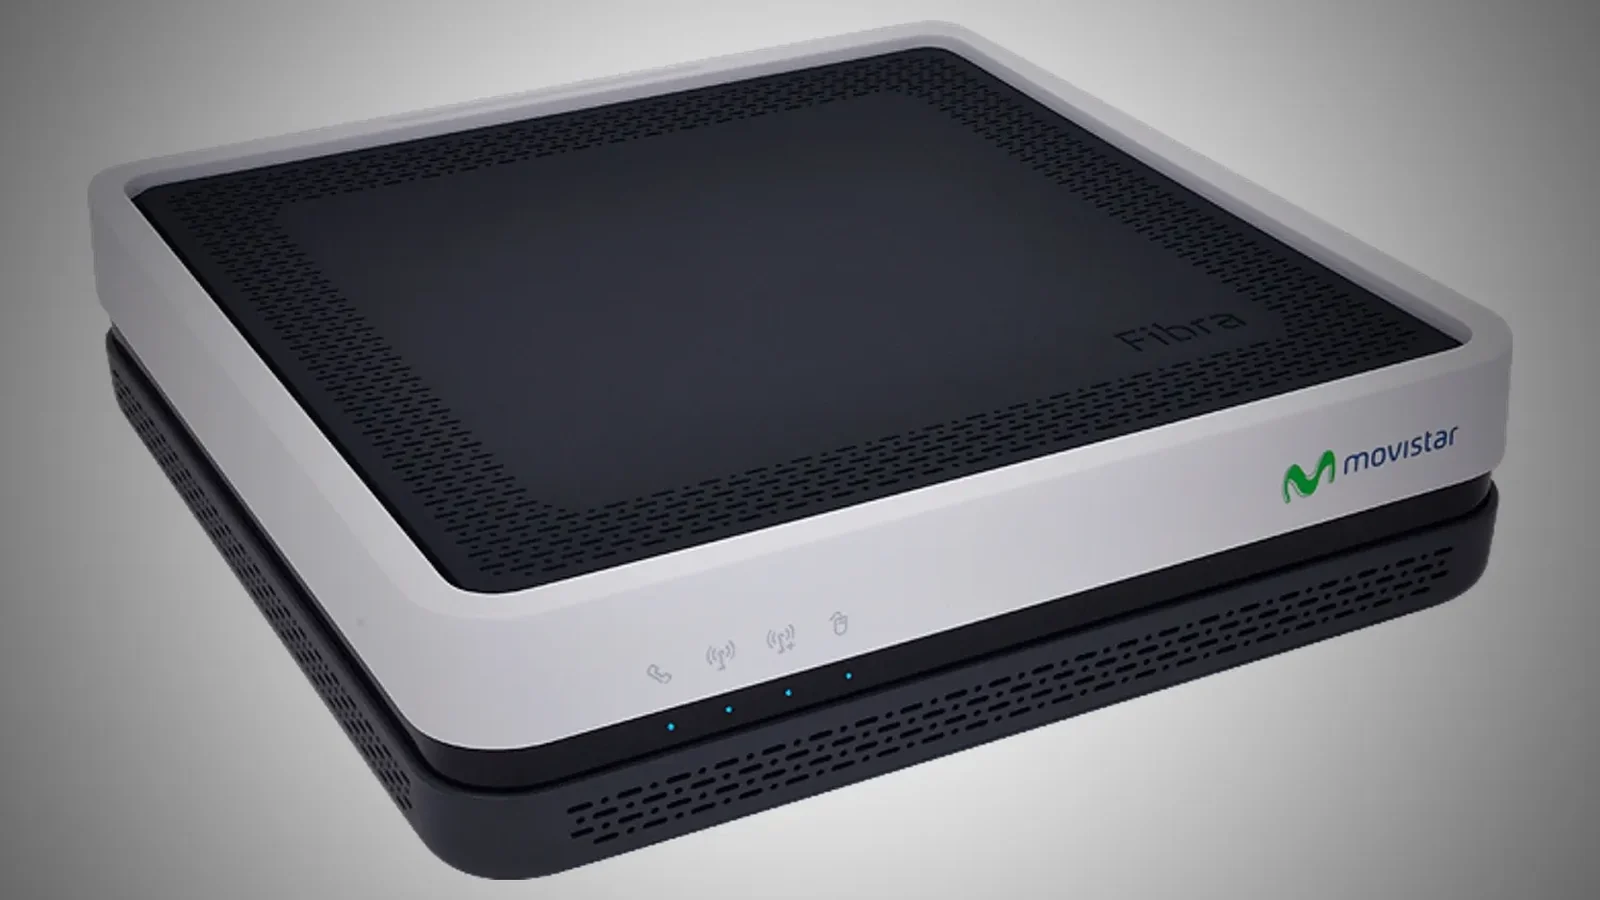
Router HGU de Movistar blanco y negro

Router HGU de Movistar con carcasa blanca y negra.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

Una vulnerabilidad en el software Wi-Fi de Broadcom afecta a cuatro modelos de router asociados a Movistar, O2 y MásMóvil que un investigador identifica como confirmados. Según su análisis, el fallo permite divulgar información y ejecutar código desde el alcance de la red inalámbrica, sin conocer su contraseña ni completar el alta mediante WPS.

El problema está en cómo la implementación propietaria de Broadcom procesa fragmentos de mensajes WPS EAP durante ese procedimiento de conexión.

Los modelos y versiones identificados

El repositorio del investigador recoge estos equipos y sus operadores asociados. La confirmación se limita a los modelos y alcances de versión indicados; no permite extender el fallo a todos los routers de esas compañías.

Modelo Operadores asociados Versiones señaladas en el repositorio
Askey RTF3505VW Movistar / Telefónica Hasta al menos 203_n43
MitraStar GPT-2541GNAC Movistar / Telefónica Hasta al menos ES_g8.4_100VNJ0b78
Comtrend VG8050 Movistar / O2 / Telefónica Todas, al menos hasta 2025
ZTE F680 v4 MásMóvil Todas las versiones, según el listado

Los límites indicados para Askey y MitraStar no demuestran que todas las versiones posteriores estén afectadas. Tampoco basta con que un router incorpore un chip Broadcom: debe utilizar la implementación vulnerable. La lista publicada no es exhaustiva.

El investigador sí demostró ataques prácticos contra equipos de operadores belgas, con los que obtuvo una clave Wi-Fi y una consola remota. Esas demostraciones acreditan la explotación en los equipos examinados, pero no constituyen una prueba pública de ataque contra los cuatro modelos españoles de la tabla.

Qué se sabe de la corrección

Según el investigador, el fallo existe desde al menos 2010 en el kit de desarrollo de software de Broadcom y recibió una corrección incompleta en 2018. Afirma que lo comunicó a la compañía en julio de 2026 y que Broadcom dispone de una corrección para fabricantes, aunque no publicó un aviso ni asignó un identificador CVE.

La ausencia de parche que constató el 15 de octubre se refiere a los equipos belgas analizados. Esa observación no determina el estado del firmware —el software interno del router— que distribuyen los operadores españoles. Quien tenga uno de los modelos identificados puede consultar a su operador si el firmware instalado incorpora la corrección.

El repositorio incluye una regla YARA para analizar firmware y una herramienta de identificación inalámbrica que distingue el componente wps_monitor de hostapd. Son ayudas de evaluación: el propio investigador advierte de que pueden ofrecer señales ambiguas y de que una comprobación concluyente exige revisar el firmware o la ruta vulnerable.
Fuentes

  • QTNKSR
  • GitHub
Tags: FirmwareTelecomunicacionesVulnerabilidades
Artículo anterior

Apple aclara qué deben hacer las apps ante imágenes íntimas no consentidas

Artículo siguiente

Los juegos de Luna llegan a Prime Video en los Fire TV de España

Noticias relacionadas

Logotipo blanco de Synology sobre fondo negro
Ciberseguridad

Synology detalla dos fallos en DSM: estas son las versiones corregidas

12 de noviembre de 2026
Logotipo azul de Microsoft Outlook
Ciberseguridad

Microsoft corrige un fallo explotado en Outlook clásico que puede exponer datos de autenticación

11 de noviembre de 2026
Ventana de Chrome dividida entre temas claro y oscuro
Ciberseguridad

Google corrige en Chrome 157 un fallo que ya se está explotando

10 de noviembre de 2026

Más leído

la superficie lunar que señala el cráter McGetchin y el material expulsado a su alrededor

La NASA identifica en la Luna el mayor cráter reciente conocido del sistema solar

17 de septiembre de 2026
Dos teléfonos con la interfaz de YouTube Premium

Vodafone incorpora YouTube Premium Lite con dos meses gratis y después por 8,99 euros al mes

15 de octubre de 2026
Logotipo amarillo de JustWatch TV Free

JustWatch TV llega a España con películas gratis y un plan sin anuncios por 3,99 euros

21 de octubre de 2026
Símbolos multicolor de Android, IA y programación

Google Play abre una vía para usar tus apps de AI Studio sin cuenta de desarrollador

14 de octubre de 2026
Artículo siguiente
Televisor con juegos de Luna en Prime Video

Los juegos de Luna llegan a Prime Video en los Fire TV de España

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.