
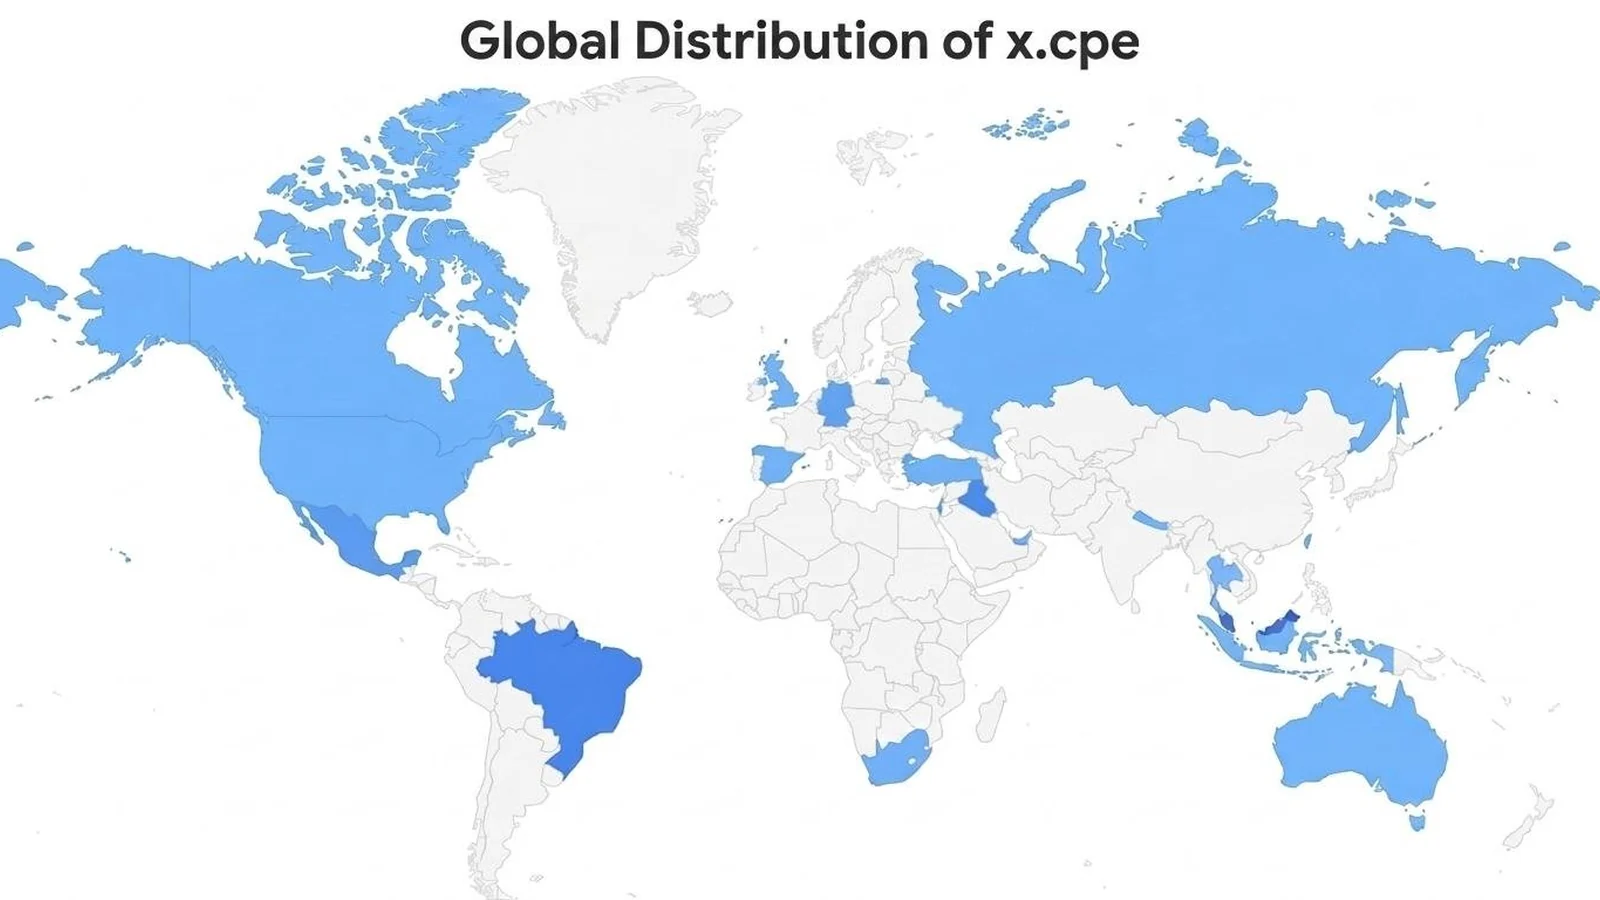
Google y sus socios han interrumpido la infraestructura de XCPE, una botnet que incorporaba más de 1,3 millones de decodificadores. La operación, anunciada el 2 de noviembre y ejecutada durante la semana anterior, corta vías de control de esta red de equipos comprometidos, pero no garantiza que los aparatos afectados hayan quedado limpios. La cifra corresponde a decodificadores, no a teléfonos Android.
Google atribuye con alta confianza a Videostrong Technology el desarrollo, despliegue y manejo deliberados de la puerta trasera para obtener ingresos. Como consecuencia, ha roto su relación con la empresa y le ha prohibido fabricar o vender dispositivos Android certificados, así como suministrar software a otros fabricantes certificados. El veto también alcanza a sus futuras filiales y entidades vinculadas.
Por qué borrar la aplicación no basta
El código malicioso estaba integrado en el firmware, el software interno del dispositivo, de distintos modelos y marcas. La gran mayoría de los equipos observados eran decodificadores Android TV, aunque la investigación también detectó aparatos Android de telesalud, karaoke y señalización digital.
XCPE tenía privilegios de sistema y podía reinstalar su aplicación desde la partición /oem/ al reiniciar, incluso después de que el propietario la hubiera eliminado. Esa persistencia impide considerar la desinstalación como una solución suficiente.
La puerta trasera permitía instalar aplicaciones sin intervención del usuario, ejecutar comandos, capturar pantallas, introducir pulsaciones y extraer información del dispositivo. Según la investigación de Google, Videostrong vendía acceso a los equipos a afiliados, que añadían módulos de fraude publicitario, otras infecciones y servicios de proxies residenciales. Estos últimos utilizaban la conexión del propietario para cursar tráfico ajeno sin su consentimiento.
Google aconseja comprar dispositivos conectados a fabricantes de confianza, comprobar que Google Play Protect esté activo y revisar los permisos de VPN y proxies de terceros. Son recomendaciones preventivas: su informe no proporciona un procedimiento de limpieza garantizado para los equipos ya afectados por XCPE.
El alcance de la operación y el fallo en la certificación
La intervención incluyó acciones legales para retirar dominios y servidores empleados en el control de XCPE y la instalación de módulos. También abarcó dominios de mando de más de una docena de familias de malware distribuidas mediante esta puerta trasera.
Google estima que la interrupción de los dominios de los afiliados les quitará acceso a al menos otros 10 millones de dispositivos comprometidos por distintas vías. Es una estimación adicional a los 1,3 millones de decodificadores: no significa que esos otros equipos pertenecieran todos a XCPE ni que hayan sido desinfectados.
La compañía sostiene que Videostrong ocultó el código para aprovechar una laguna en sus pruebas de compatibilidad y seguridad y cargar software malicioso después del primer arranque. Google afirma que ha modificado su proceso de revisión y que está reforzando las comprobaciones de integridad del firmware de los Android TV certificados.