UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

Un fallo crítico en MikroTik RouterOS permite ejecutar código sin autenticación

Redacción UktusNasporRedacción UktusNas
6 de octubre de 2026, 08:42
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
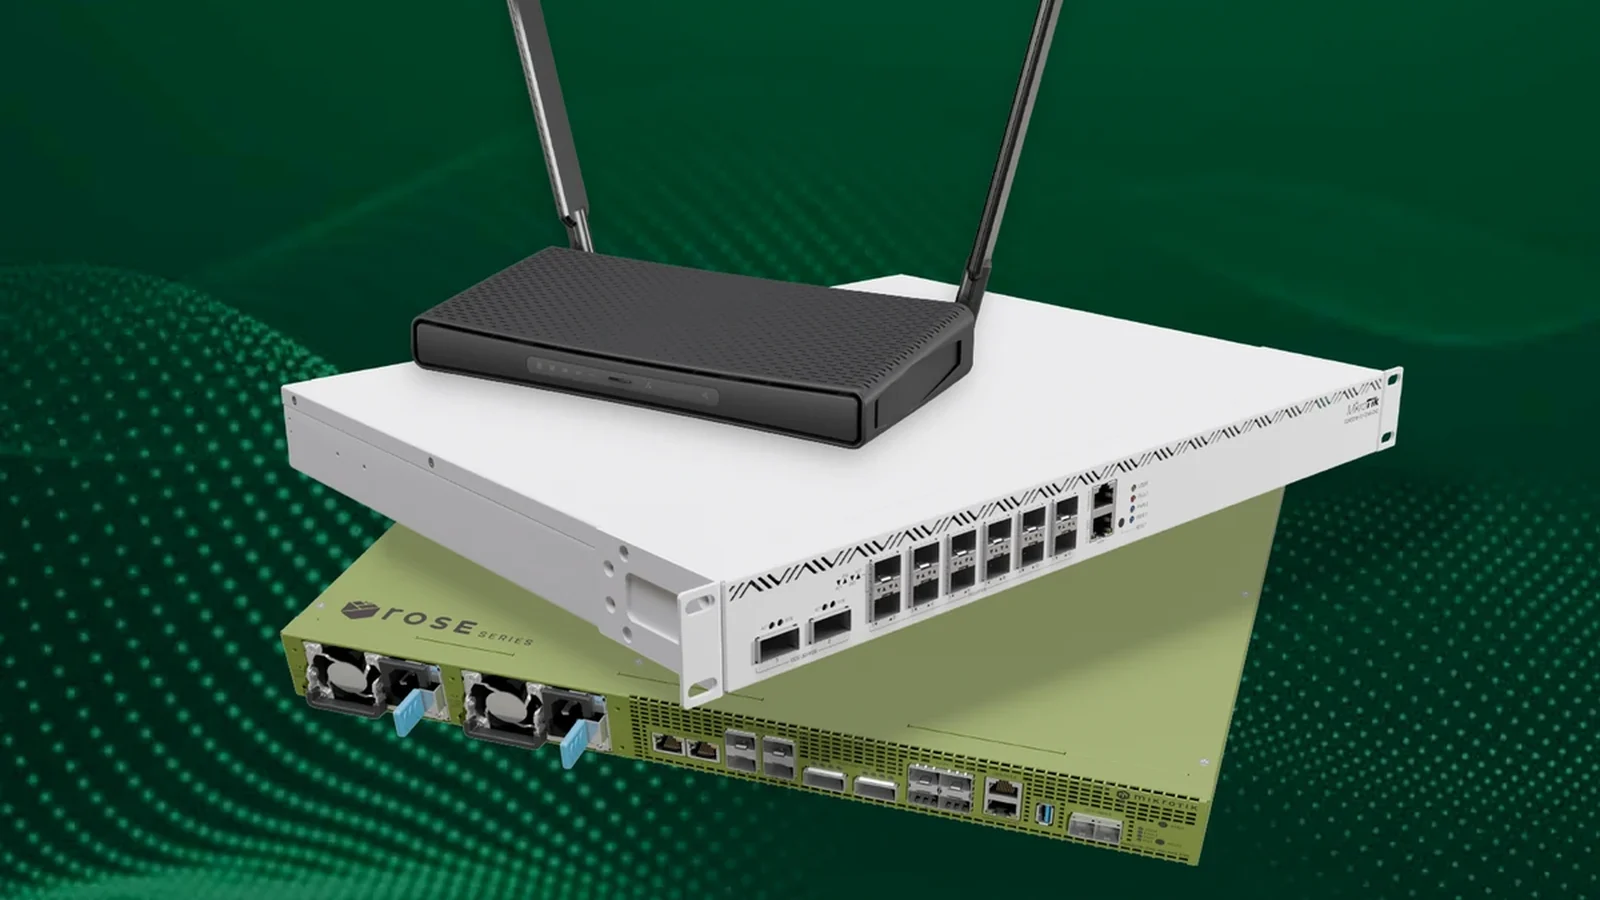
Tres equipos de red sobre fondo verde

Tres equipos de red en una imagen oficial de RouterOS.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

El CERT Santé ha alertado de una vulnerabilidad crítica en WebFig, la interfaz de gestión web de MikroTik RouterOS, que puede permitir a un atacante remoto ejecutar código sin iniciar sesión. El aviso, publicado el 5 de octubre de 2026, identifica el fallo como CVE-2026-84411 y señala RouterOS 7.24 o posterior como solución.

La vulnerabilidad recibe una puntuación de gravedad de 9,8 sobre 10 en la escala CVSS 3.1. Según el organismo, basta una petición HTTP preparada para provocar la ejecución de código con privilegios root, el nivel máximo de control del sistema, o una denegación de servicio que interrumpa su funcionamiento. El ataque no requiere credenciales ni interacción del usuario.

El error se produce al procesar el cuerpo de esa petición, antes de comprobar la autenticación. Técnicamente, es un subdesbordamiento de entero: un cálculo numérico queda por debajo del límite que puede representar el sistema. El CERT Santé indica que no consta explotación activa ni una prueba de concepto pública; la alerta describe una posibilidad de ataque, no una intrusión confirmada.

El aviso identifica como afectadas las versiones anteriores a 7.24. Censys advierte, sin embargo, de que esa formulación no aclara si la rama 6.x comparte el fallo ni qué versión de esa rama lo corregiría.

Censys detectó el 5 de octubre 364.341 hosts con la interfaz de gestión web expuesta. El recuento mide interfaces accesibles, no dispositivos confirmados como vulnerables: muchos de los hosts identificaban versiones de la rama 6.x, cuyo estado respecto a este fallo sigue sin aclararse.

Además de la actualización indicada por el CERT Santé, Censys recomienda limitar el acceso a la administración web mediante una VPN o una lista de direcciones permitidas. Así, la interfaz queda accesible únicamente a través de esa conexión privada o desde los orígenes autorizados.
Fuentes

  • CERT Santé
  • Censys
Tags: ActualizacionesSeguridad informáticaSoftwareVulnerabilidades
Artículo anterior

La TDT se reorganiza en noviembre: cuándo resintonizar y qué cambia en los canales

Artículo siguiente

Android Auto podría dejar de funcionar en algunos móviles con Android 10: aparecen avisos

Noticias relacionadas

Logotipos de Fortinet y FortiMail
Ciberseguridad

FortiMail sufre ataques por un fallo sin autenticación mientras se esperan parches

3 de octubre de 2026
Tarjeta gráfica GeForce GTX 980 Ti en primer plano
Ciberseguridad

NVIDIA publica el controlador 582.78 con correcciones de seguridad para GeForce antiguas

3 de octubre de 2026
Dos bolígrafos y un sobre de OpenAI
Ciberseguridad

OpenAI avisa a más de 100 organizaciones por la actividad de sus agentes de IA

2 de octubre de 2026

Más leído

Logotipo de OpenAI sobre fondo claro

Sam Altman adelanta que OpenAI desarrollará un robot humanoide

7 de septiembre de 2026
Móviles plegables junto al nombre One UI

Los Galaxy S23 quedarían fuera de cuatro novedades de Galaxy AI en One UI 9

28 de septiembre de 2026
Ilustración de RemControl publicada por Group-IB

RemControl suplanta bancos españoles en Android tras una falsa descarga de TVTap

25 de septiembre de 2026
Tarjeta de recompensa de EA Play para EA Sports FC 27: The Grounds

EA Sports FC 27 ya ofrece una prueba de 10 horas con EA Play en Xbox y PC

19 de septiembre de 2026
Artículo siguiente
Pantalla de Android Auto en un coche

Android Auto podría dejar de funcionar en algunos móviles con Android 10: aparecen avisos

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.