UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Móviles

GrapheneOS cuestiona el desfase entre Android 17 QPR1, AOSP y los parches de Pixel

Redacción UktusNasporRedacción UktusNas
17 de septiembre de 2026, 18:34
en Móviles
Tiempo de lectura: 2 min de lectura
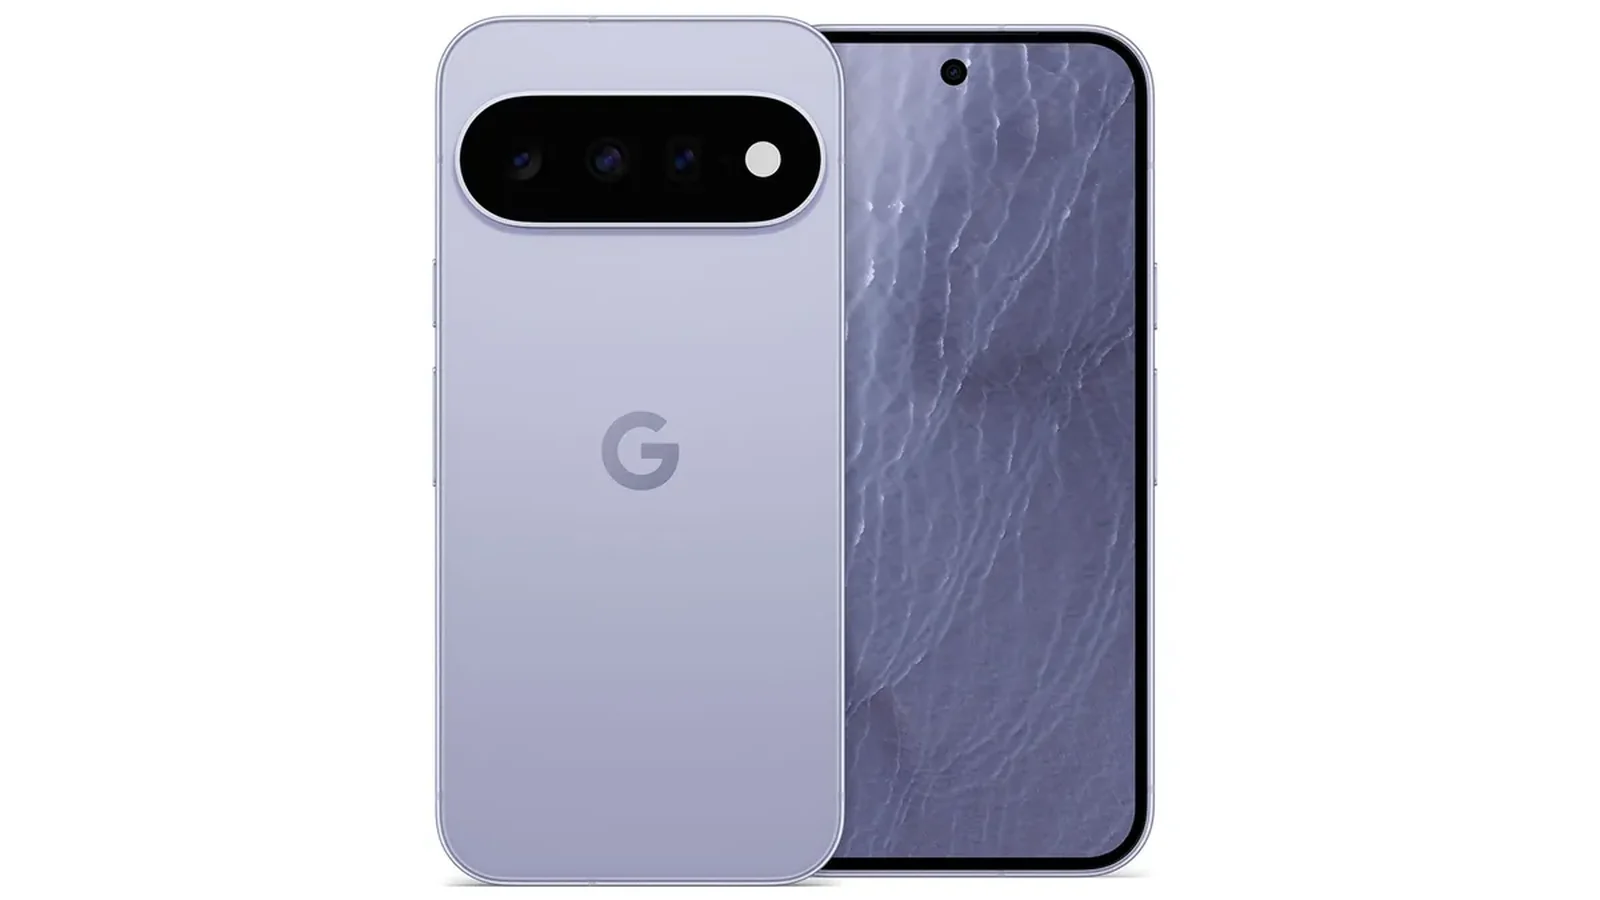
Render de un teléfono Google Pixel visto por delante y por detrás

Render de un teléfono Google Pixel visto por delante y por detrás.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

GrapheneOS ha cuestionado la disponibilidad del código de Android 17 QPR1 y de determinados parches tras la actualización de seguridad de Pixel de septiembre. El proyecto sostiene que Google ha incorporado nuevas APIs —las interfaces que permiten a las aplicaciones y al sistema comunicarse entre sí— sin publicarlas al mismo tiempo en el Android Open Source Project (AOSP), la base abierta de Android.

La acusación afecta sobre todo a fabricantes y proyectos que construyen sus sistemas a partir de AOSP. GrapheneOS afirma que había adaptado su código a Android 17 QPR1 antes de su lanzamiento, pero que no puede publicar esa versión mientras falte el código correspondiente en el repositorio abierto. También señala una disponibilidad temporalmente limitada de algunos parches de componentes estándar para otros fabricantes.

Google no ha confirmado que esté reteniendo deliberadamente funciones o correcciones para favorecer a Pixel. La documentación oficial establece que las correcciones de plataforma Android incluidas en los boletines de Pixel se integran en AOSP entre 24 y 48 horas después de la publicación del boletín. No precisa cuándo estará disponible el código completo de Android 17 QPR1 ni detalla cada cambio citado por GrapheneOS.

Google publicó el boletín de actualización de Pixel el 15 de septiembre de 2026. El documento indica que los dispositivos de la compañía incorporan parches adicionales a los contemplados en el boletín general de seguridad de Android.

La información disponible no permite concluir que todos los móviles no Pixel hayan quedado expuestos o hayan perdido protección. Se refiere a la disponibilidad temporal de APIs y de determinados parches para AOSP y otros fabricantes, no a un inventario completo de vulnerabilidades pendientes.

Google presenta las actualizaciones trimestrales de plataforma, conocidas como QPR, como versiones distribuidas tanto a AOSP como a los Pixel. El reproche de GrapheneOS se centra en si esa distribución está ocurriendo de forma simultánea con Android 17 QPR1. El asunto gana relevancia para el proyecto ante su plan de llegar a móviles Motorola en 2027.
Fuentes

  • Android Open Source Project
  • Android Open Source Project
Tags: AndroidGooglePixelSeguridad informática
Artículo anterior

Vodafone gestionará más de 4.000 líneas móviles corporativas de Amazon en España durante tres años

Artículo siguiente

Movistar Plus+ dará gratis toda la jornada 8 de LaLiga Hypermotion del 2 al 4 de octubre

Noticias relacionadas

Cámaras traseras de un Galaxy junto a un S Pen
Móviles

Samsung probaría IA para reducir los destellos en las fotos de los Galaxy

5 de octubre de 2026
iPhone 18 Pro Max e iPhone 18 Pro burdeos
Móviles

Apple indica que los iPhone 18 Pro Max afectados por el fallo de AT&T necesitan reemplazo

4 de octubre de 2026
Aviso de Protección Avanzada en ajustes de accesibilidad
Móviles

Protección Avanzada en Android 17 amplía el bloqueo ante fallos de autenticación

2 de octubre de 2026

Más leído

Logotipo de OpenAI sobre fondo claro

Sam Altman adelanta que OpenAI desarrollará un robot humanoide

7 de septiembre de 2026
Móviles plegables junto al nombre One UI

Los Galaxy S23 quedarían fuera de cuatro novedades de Galaxy AI en One UI 9

28 de septiembre de 2026
Ilustración de RemControl publicada por Group-IB

RemControl suplanta bancos españoles en Android tras una falsa descarga de TVTap

25 de septiembre de 2026
Incidente de seguridad relacionado con Google y Google Chrome

Chrome corrige un fallo de severidad alta de V8 que ya se está explotando

5 de septiembre de 2026
Artículo siguiente
Arte promocional de Movistar Plus+ y LaLiga Hypermotion con futbolistas de la competición

Movistar Plus+ dará gratis toda la jornada 8 de LaLiga Hypermotion del 2 al 4 de octubre

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.