Kaspersky ha documentado una cadena de infección diseñada para las unidades multimedia con Android de DoFun. La investigación, publicada el 21 de agosto tras detectar la amenaza en junio, la describe como el primer caso conocido de malware con un proceso de infección específico para este tipo de pantalla instalada en vehículos.
El hallazgo no implica que Android Auto o todos los sistemas Android para coches estén afectados. El alcance señalado es más concreto: determinadas firmwares de DoFun incorporaban TWCore, una aplicación legítima encargada de recopilar analítica y actualizar software. Kaspersky avisó al fabricante y este comunicó que había corregido los problemas de seguridad, aunque el informe no identifica públicamente modelos ni cuantifica las unidades comprometidas.
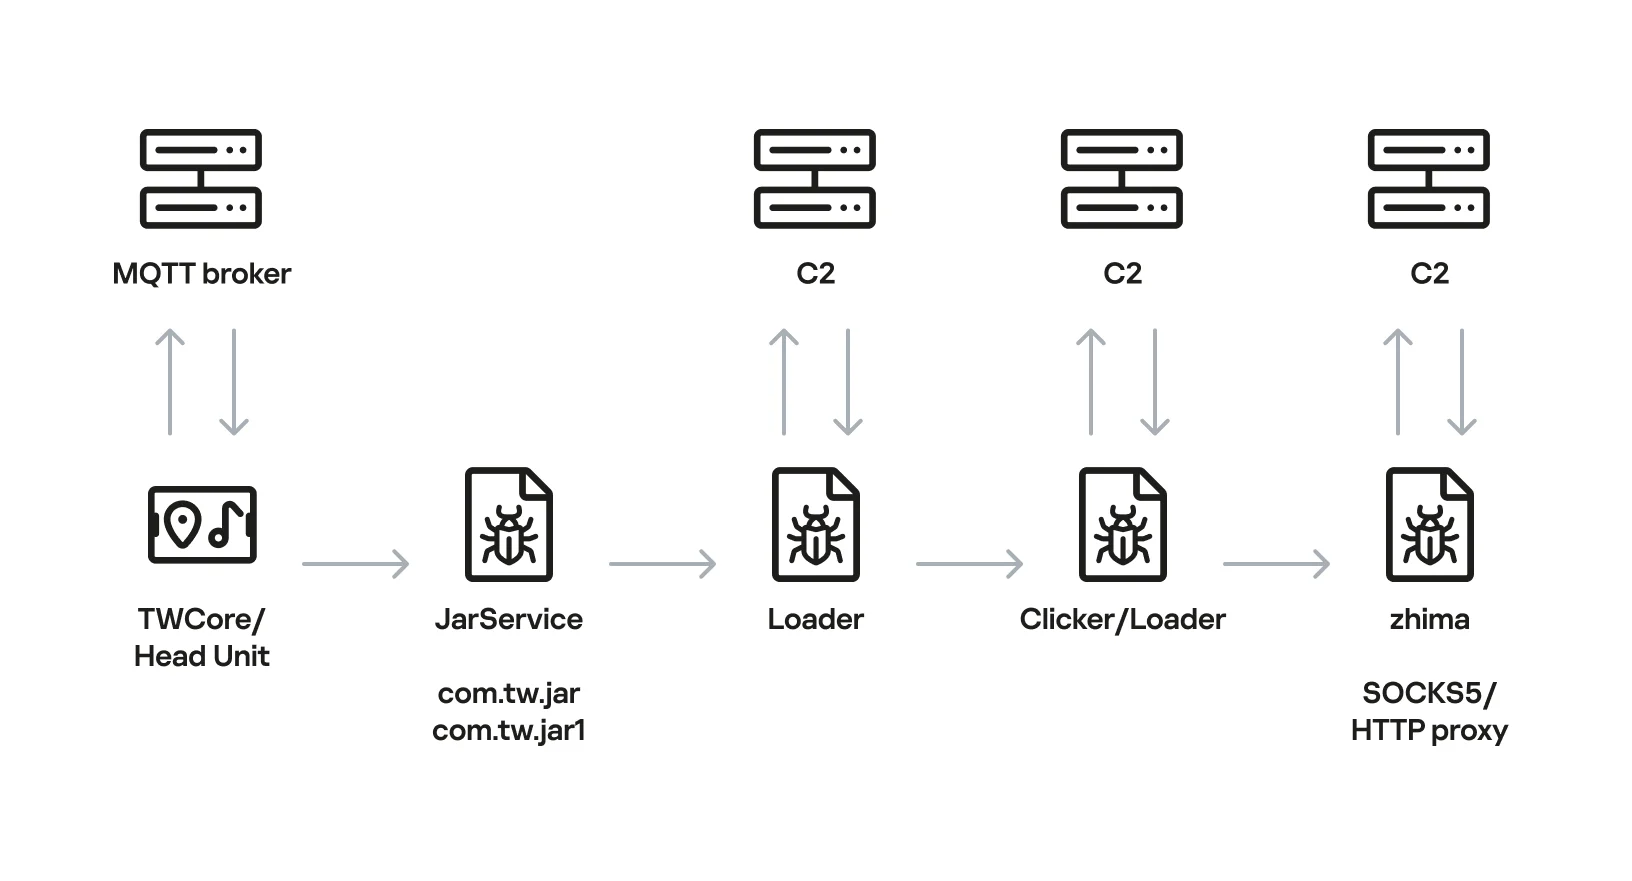
TWCore abría la puerta a JarService
TWCore recibía por MQTT instrucciones con los archivos APK que debía descargar e instalar. Uno de sus parámetros, installNotExists, permitía añadir aplicaciones que no estaban previamente en el equipo. La telemetría de Kaspersky mostró que ese mecanismo terminó instalando código malicioso bajo el mismo nombre de paquete que la herramienta del sistema.
La primera pieza era JarService, un dropper sin interfaz que descifraba y ejecutaba una segunda etapa. Esta contactaba con la infraestructura de mando para obtener una tercera carga. La infección no dependía de que el conductor pulsara un enlace: abusaba de la función de actualización integrada en la propia unidad multimedia.
Fraude publicitario y una salida para el tráfico ajeno
La tercera etapa pedía tareas al servidor aproximadamente cada hora y media. En esas comunicaciones enviaba la resolución de pantalla, el modelo del dispositivo, el SSID de la red Wi-Fi y la dirección MAC, además de la versión de su configuración. No hay que confundir esos datos técnicos con una prueba de acceso a los sistemas de conducción: el informe se centra en la unidad multimedia y no describe manipulación de frenos, dirección o motor.
Los investigadores encontraron nueve órdenes implementadas. Permitían realizar peticiones HTTP, abrir páginas en un WebView y ejecutar JavaScript, lanzar enlaces o descargar y ejecutar código adicional. Ese repertorio encaja con la exhibición fraudulenta de anuncios y la simulación de clics. A diferencia de fallos de seguridad que exigen aplicar un parche específico, aquí el problema estaba en la confianza concedida al canal de actualización.
En las operaciones observadas, los atacantes utilizaban las órdenes http y loadlib2. La segunda instalaba zhima, un módulo de proxy inverso compatible con SOCKS5 y HTTP. De este modo, la conexión de la pantalla podía incorporarse a una red de proxies, dando a terceros una vía para cursar tráfico a través del acceso a internet del dispositivo.
La relación con BADBOX y MoYu
Kaspersky atribuye la actividad con alta confianza a MoYu Group, uno de los actores relacionados con la plataforma maliciosa BADBOX. La conclusión se apoya en nombres internos como mosdk-host-loader y AdmoyuService, así como en coincidencias entre la infraestructura de red. Es una atribución técnica, no la identificación pública de personas concretas.
El caso amplía el patrón ya visto en dispositivos Android conectados: hardware que parece tener poco valor directo puede resultar rentable por su conexión permanente. El objetivo principal era monetizar el equipo mediante fraude publicitario y un botnet de proxies, no robar credenciales bancarias del conductor según las pruebas publicadas.
Qué pueden comprobar los propietarios
Quien utilice una unidad Android de DoFun debería identificar el modelo y la versión de firmware, consultar al vendedor o fabricante si incluye TWCore y pedir confirmación de que incorpora la corrección. También conviene instalar solo actualizaciones del canal oficial y revisar aplicaciones o consumo de datos anómalos. Restaurar el equipo sin corregir el mecanismo de actualización podría no resolver por sí solo la causa.
La ausencia de una lista pública de modelos impide determinar el riesgo solo por el aspecto de la pantalla. Por eso, la marca, la compilación del sistema y la procedencia de la actualización son más útiles que una inspección visual. El informe incluye indicadores técnicos para que fabricantes y equipos de respuesta puedan buscar JarService, los cargadores y la infraestructura asociada.