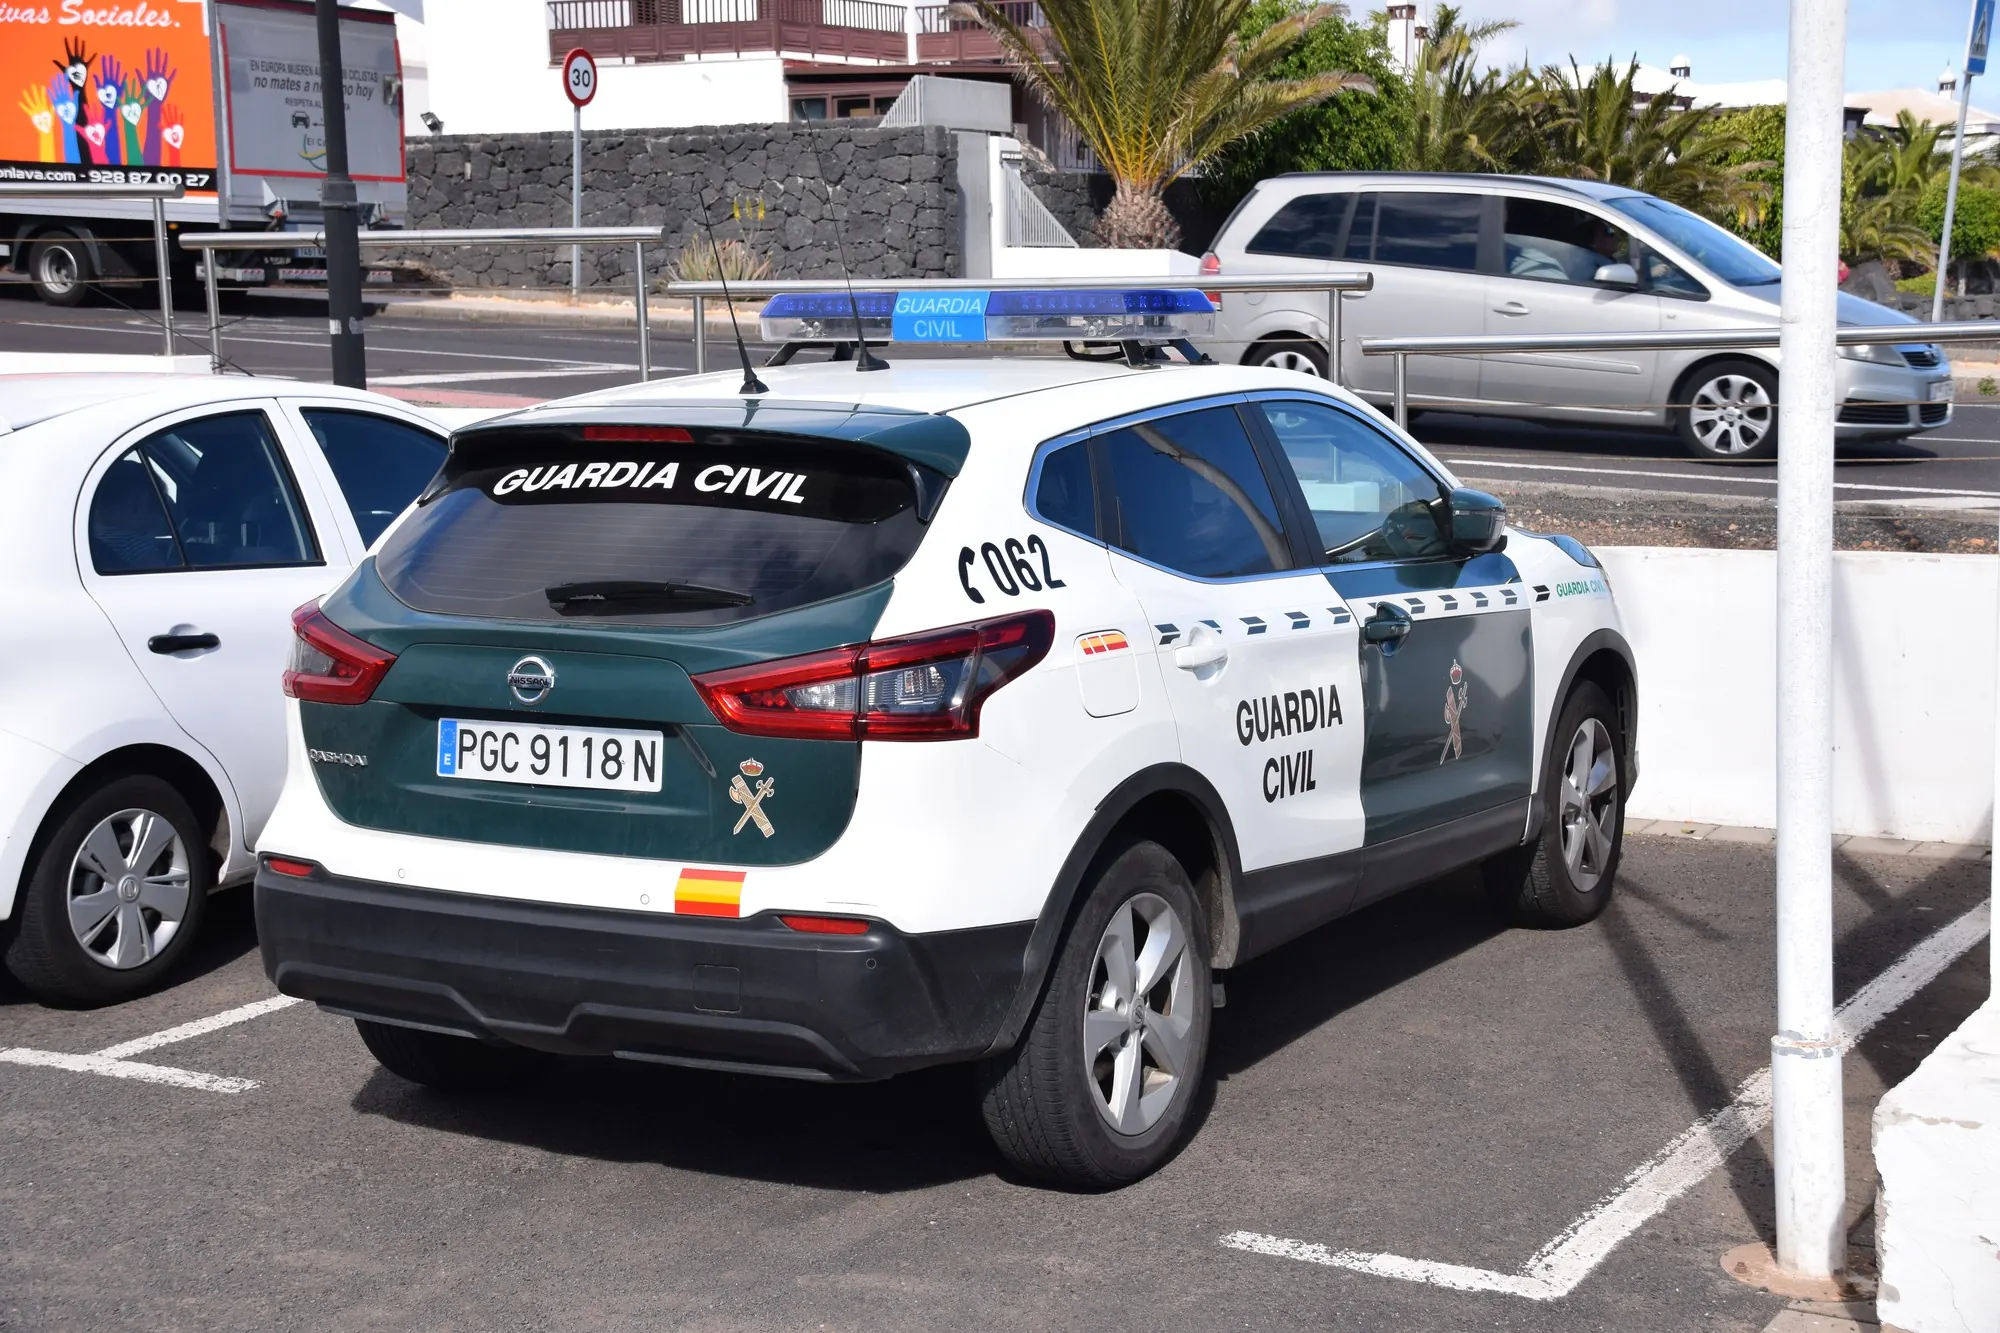
La estafa del «móvil roto» o del «familiar en apuros» ha incorporado un recurso capaz de hacer mucho más convincente la suplantación: una voz clonada mediante inteligencia artificial. La Guardia Civil ha esclarecido en La Rioja un caso en el que los delincuentes se hicieron pasar por la hija de la víctima y consiguieron que transfiriese 9.980,25 euros.
El engaño comenzó con varios mensajes de WhatsApp enviados desde un número desconocido. La supuesta hija alegó una incidencia con su teléfono móvil que le impedía acceder a la cuenta bancaria y afirmó que necesitaba dinero para efectuar varios pagos durante ese mismo día. La situación de urgencia buscaba reducir el tiempo disponible para comprobar quién estaba realmente al otro lado.
Una voz conocida para reforzar el engaño
La novedad más relevante fue el empleo de herramientas de inteligencia artificial para clonar la voz del familiar. Este elemento aportó credibilidad a una historia que mantiene la estructura habitual del fraude: un número nuevo, un problema repentino y una petición económica que no admite demora. Reconocer la voz ya no basta para acreditar la identidad de quien solicita la transferencia.
Los autores pueden combinar información recopilada previamente con sistemas de clonación de voz para construir una situación ficticia más realista. El componente tecnológico no sustituye a la ingeniería social, sino que la refuerza: la presión emocional continúa siendo esencial para que la víctima actúe antes de llamar al número habitual del familiar o contrastar el relato por otra vía.
La investigación fue desarrollada por el Equipo de Investigación Tecnológica y el Equipo@ de la Guardia Civil en La Rioja. Los agentes identificaron e investigaron al presunto responsable. Además, su rápida coordinación con las entidades financieras permitió bloquear la transferencia en origen e inmovilizar los fondos en la cuenta receptora. La totalidad de los 9.980,25 euros fue recuperada antes de quedar a disposición de los estafadores.
Otros tres casos recientes muestran que el fraude sigue activo
La Guardia Civil ha detectado otros tres episodios recientes en Arnedo y Calahorra relacionados con el mismo método de suplantación familiar. En uno de ellos, una mujer de 62 años transfirió 850 euros a alguien que se hizo pasar por su hija. En otro, una mujer de 29 años entregó otros 850 euros a un supuesto hermano. La tercera víctima ingresó 5.990 euros a un hombre que fingía ser su hijo.
Estos casos muestran que el fraude no depende de una única cantidad ni de un parentesco concreto. El patrón común es la creación de una emergencia creíble y personal, seguida de una solicitud inmediata de dinero. La clonación de voz añade una prueba aparente de autenticidad, pero las informaciones disponibles no permiten atribuir expresamente ese recurso a cada uno de los tres episodios adicionales.
El impacto práctico es importante porque cambia una recomendación intuitiva: escuchar a una persona conocida ya no garantiza que sea ella. Esta evolución se suma a otras amenazas dirigidas al dinero de los usuarios, como el malware bancario ToxicPanda 2.0 en dispositivos Android, aunque aquí el ataque se apoya principalmente en la confianza y la urgencia, no en tomar el control técnico del teléfono.
La comprobación debe hacerse por un canal conocido
Ante un mensaje o una comunicación inesperada que solicite una transferencia urgente, la recomendación policial es desconfiar y verificar la identidad. Para hacerlo, hay que llamar al familiar mediante un número conocido y distinto del utilizado en la petición. Esa separación es crucial: responder en el mismo chat o confiar únicamente en una voz aparentemente familiar mantiene a la víctima dentro del canal controlado por el estafador.
La recuperación del dinero en el caso esclarecido también evidencia el valor de reaccionar con rapidez tras detectar el fraude. La coordinación entre los investigadores y las entidades bancarias impidió que los fondos pudieran retirarse. Sin embargo, el resultado no elimina el riesgo: el principal mecanismo de defensa sigue siendo detener la conversación, abandonar el canal inesperado y comprobar directamente si existe la supuesta emergencia antes de realizar cualquier pago.