
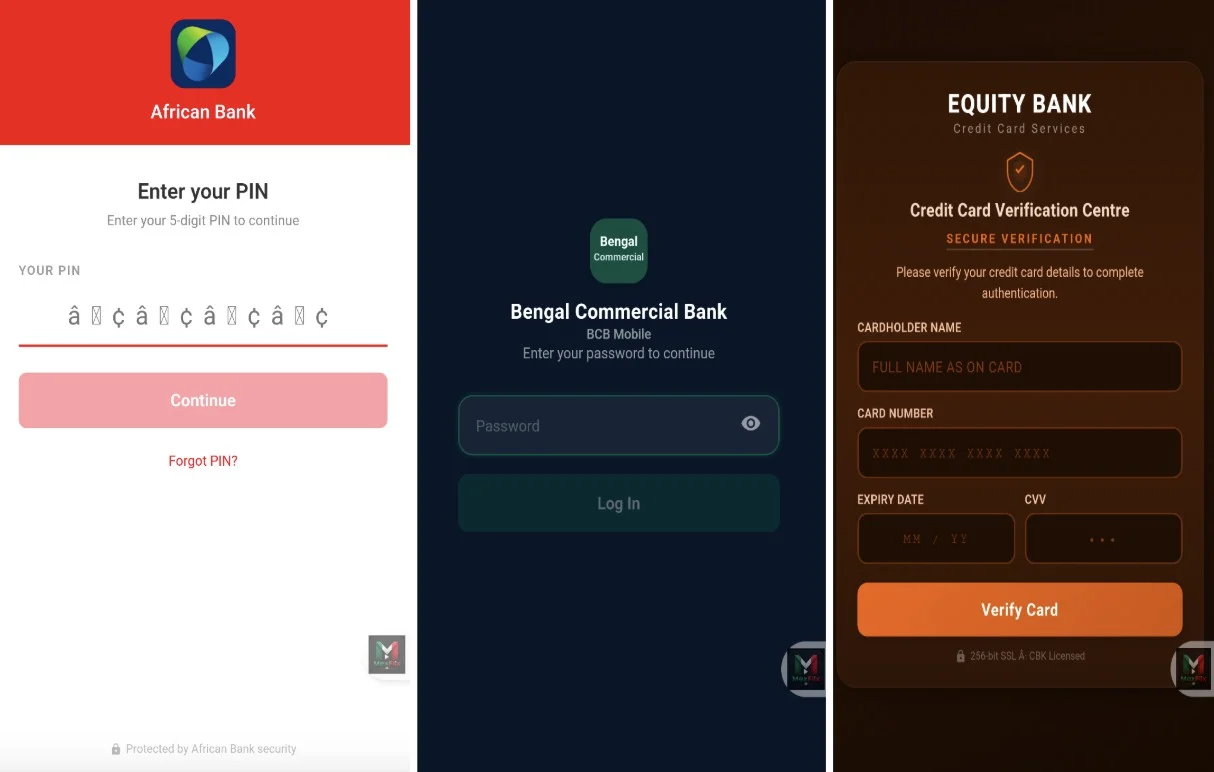
ToxicPanda ha reaparecido con una versión considerablemente más agresiva. Este troyano bancario para Android ya no se limita a superponer formularios falsos sobre aplicaciones financieras: también intenta interferir en las comunicaciones de Google Play y ampliar sus privilegios aprovechando funciones legítimas del sistema.
Las informaciones contrastadas coinciden en que ToxicPanda 2.0 puede dirigirse contra 349 aplicaciones financieras en 16 países. Entre sus objetivos figuran servicios bancarios, plataformas de criptomonedas y monederos digitales. El programa malicioso admite además 167 órdenes remotas, una cifra que refleja la variedad de acciones que sus operadores pueden ejecutar una vez comprometido el dispositivo.
Una VPN local para aislar las defensas de Google
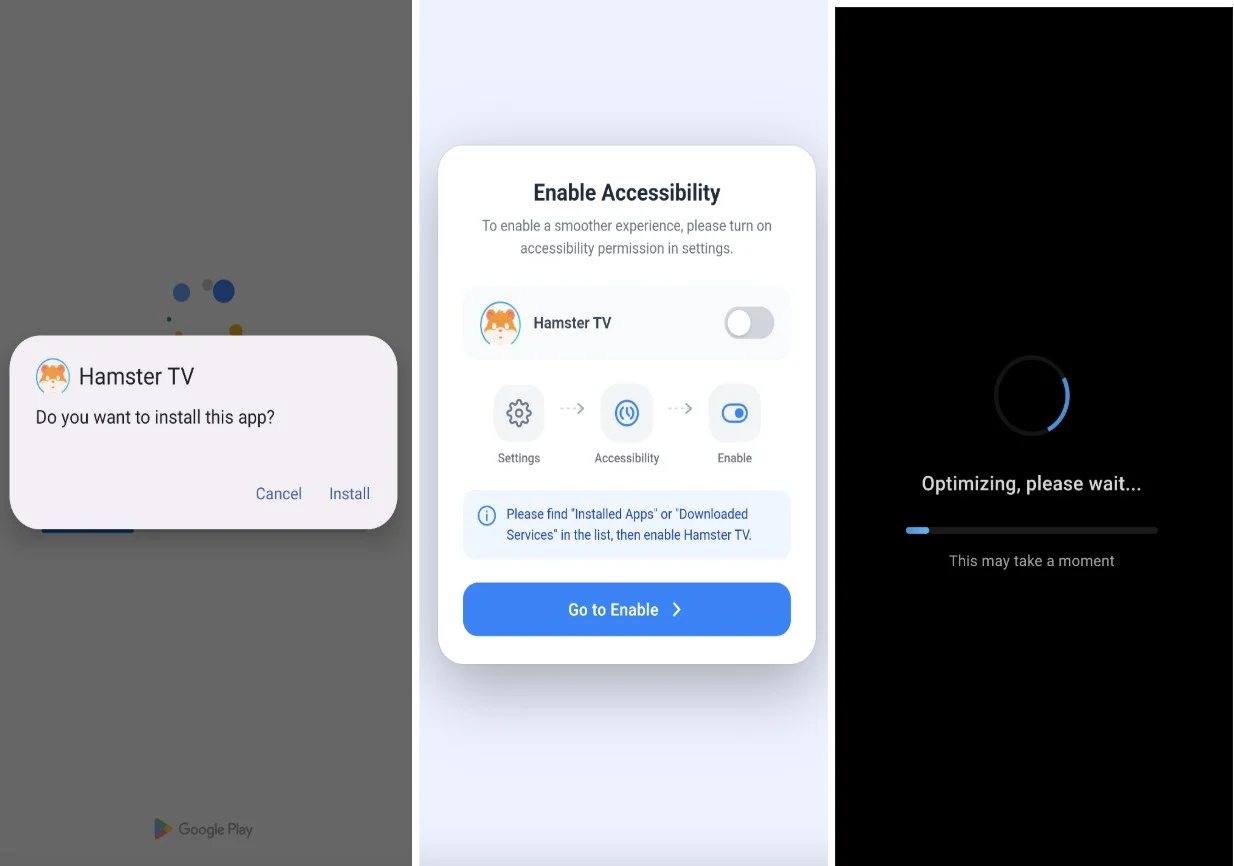
La infección comienza fuera de Google Play, mediante paquetes APK alojados en infraestructura de Amazon Web Services y presentados como aplicaciones o actualizaciones legítimas. Tras instalarse, el programa muestra una interfaz que imita a la tienda de Google para convencer a la víctima de que acepte una solicitud real de conexión VPN de Android.
Al recibir ese permiso, ToxicPanda crea una VPN local desde la que puede filtrar el tráfico del teléfono. Su objetivo es bloquear las comunicaciones de Google Play, Google Play Services y Play Protect, lo que puede interferir en comprobaciones de seguridad, actualizaciones y otros intercambios necesarios para detectar o frenar la carga maliciosa.
La técnica no implica que el troyano haya vulnerado directamente la infraestructura de Google. El ataque se produce dentro del dispositivo infectado y depende de que el usuario instale el APK y autorice funciones sensibles. Ese matiz resulta importante: la apariencia de una pantalla conocida no garantiza que la petición proceda realmente de Google Play.
De la accesibilidad al control mediante ADB
El siguiente paso consiste en solicitar acceso a los servicios de accesibilidad. Esta función, diseñada para ayudar a manejar Android, también permite que una aplicación interactúe con botones y menús. ToxicPanda la emplea para recorrer los ajustes, activar las opciones para desarrolladores e intentar habilitar la depuración inalámbrica.
Después puede obtener el código y el puerto de emparejamiento necesarios para conectarse a Android Debug Bridge, conocido como ADB. El acceso a ADB amplía su capacidad para ejecutar órdenes, conseguir permisos y eludir restricciones de actividad en segundo plano. No equivale automáticamente a disponer de acceso raíz, pero sí entrega al atacante una vía de control mucho más potente y persistente.
Este abuso encaja en una tendencia más amplia: las amenazas para Android recurren cada vez más a funciones legítimas y a la ingeniería social, como también muestra el caso de DoFun y su conversión de pantallas Android en nodos proxy. El riesgo no depende únicamente de una vulnerabilidad técnica, sino de encadenar permisos que por separado pueden parecer justificables.
Phishing invisible y falsas pantallas de bloqueo
Una vez asentado, ToxicPanda conserva las herramientas habituales de un troyano bancario. Puede colocar interfaces de phishing sobre aplicaciones auténticas para registrar las credenciales introducidas por la víctima. También dispone de un módulo orientado a capturar códigos PIN en 140 aplicaciones financieras y de criptomonedas.
La amenaza puede reproducir la pantalla de bloqueo de Android para solicitar un PIN, patrón o contraseña. Las falsas pantallas de actualización cumplen otra función: mantener al usuario entretenido mientras el malware actúa en segundo plano. El resultado potencial es el robo de credenciales y datos de desbloqueo que podrían utilizarse para acceder a cuentas o autorizar operaciones fraudulentas.
Qué señales deberían despertar sospechas
La principal barrera preventiva consiste en no instalar APK recibidos mediante enlaces, páginas desconocidas o supuestas actualizaciones externas. Una aplicación común tampoco debería necesitar, sin una explicación clara, permisos para crear una VPN, controlar la accesibilidad y modificar opciones de desarrollador.
Si el teléfono solicita inesperadamente activar la depuración inalámbrica, conviene cancelar el proceso y revisar las aplicaciones instaladas. También son señales de alerta la interrupción repentina de Google Play, la aparición de actualizaciones a pantalla completa o peticiones de permisos encadenadas inmediatamente después de instalar una aplicación externa.
Las cifras disponibles describen las capacidades y objetivos incorporados al malware, no el número actual de dispositivos infectados. Tampoco permiten determinar qué entidades financieras han sufrido ataques efectivos. Lo acreditado por las informaciones coincidentes es la evolución técnica de ToxicPanda y su capacidad para combinar VPN, accesibilidad, ADB y suplantación de interfaces en una cadena de ataque especialmente intrusiva.