UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

GhostMap puede dejar Android en un bucle de reinicios al instalar una app

Redacción UktusNasporRedacción UktusNas
6 de noviembre de 2026, 14:21
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
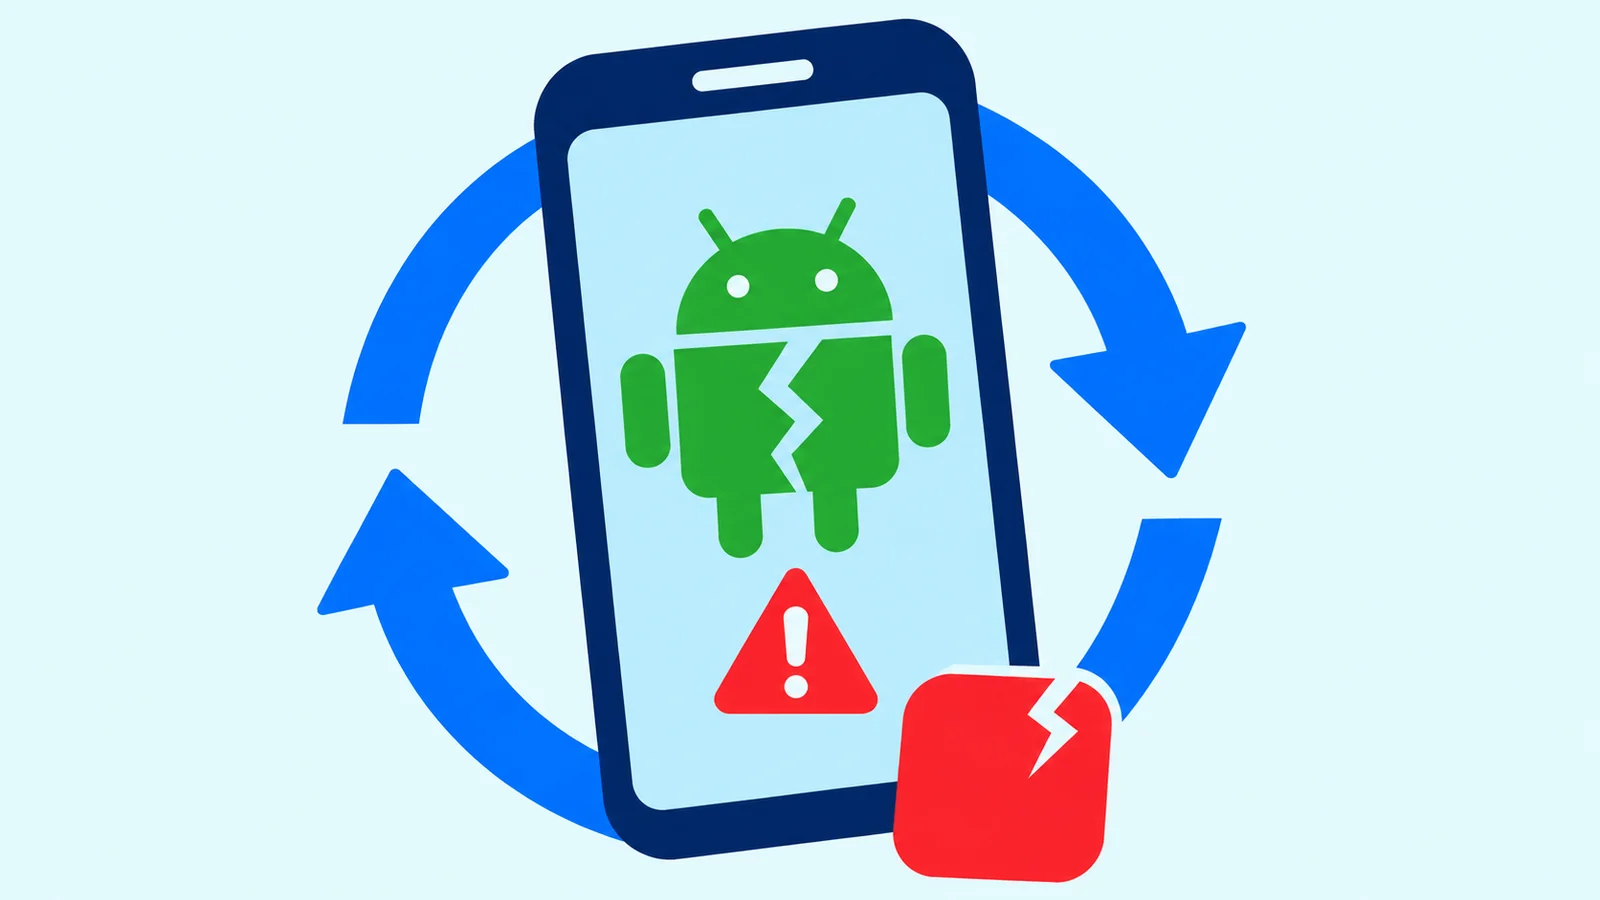
Teléfono Android rodeado de flechas de reinicio

Ilustración de un teléfono Android con flechas de reinicio y símbolos de error.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

Instalar una aplicación manipulada puede bastar para que un teléfono Android quede atrapado en un bucle de reinicios. Bitdefender ha divulgado GhostMap, un fallo que permite desencadenar ese bloqueo sin abrir la app ni concederle permisos. Según sus pruebas, reiniciar o recurrir al modo seguro no lo resuelve; recuperar el dispositivo puede exigir un restablecimiento de fábrica, con la pérdida de los datos locales sin copia de seguridad.

La investigación, publicada el 5 de noviembre de 2026, reproduce el problema en versiones desde Android 10, incluido un Pixel 10 con Android 17 y el parche de seguridad del 5 de agosto de 2026. Son resultados de laboratorio: Bitdefender no ha observado ataques que exploten el bucle persistente contra usuarios. El efecto demostrado es una denegación de servicio, es decir, impedir el uso del teléfono. Este fallo por sí mismo no roba datos, ejecuta código ni concede permisos adicionales.

Por qué la instalación puede impedir el arranque

El origen está en cómo Android interpreta una entrada de un APK, el archivo que contiene una aplicación instalable. Una discrepancia entre el método de compresión y el tamaño declarado puede hacer que el sistema intente leer una zona de memoria sin datos del archivo que la respalden. Ese acceso provoca el cierre del proceso afectado.

En la demostración creada por los investigadores, la aplicación consigue instalarse y contiene un recurso malformado que system_server, un proceso central de Android, lee automáticamente. Al hacerlo, falla y se reinicia. Después vuelve a leer el mismo recurso y falla de nuevo, impidiendo que el teléfono complete el arranque.

El hallazgo partió de una muestra real de malware bancario que bloqueaba los emuladores utilizados para analizarla durante la instalación. Aquella muestra no llegaba a instalarse: el bloqueo persistente del teléfono corresponde a la aplicación de demostración que Bitdefender desarrolló después.

La recuperación y la prevención tienen límites

Bitdefender comunicó el problema a Google los días 20 y 25 de agosto de 2026. Según la respuesta que relata el investigador, Google consideró el segundo informe fuera del alcance de una actualización de seguridad y lo remitió para una posible evaluación en una versión futura. Bitdefender no documenta una corrección publicada para GhostMap.

La malformación puede detectarse antes de instalar el archivo. Bitdefender afirma que su producto móvil muestra una alerta, aunque una aplicación de seguridad de terceros no puede bloquear por sí sola la instalación ni retirar otra app. La intervención del usuario debe producirse antes de que se desencadene el fallo, evitando instalar el archivo señalado.

Una vez iniciado el bucle, existe una posibilidad limitada de borrar el archivo mediante ADB, una herramienta de comunicación con Android desde un ordenador, si la depuración USB ya estaba habilitada. La operación debe aprovechar el intervalo entre fallos y, según Bitdefender, un reinicio completo puede cerrar esa ventana.
Fuentes

  • Bitdefender
  • Bitdefender
Tags: AndroidGoogleSeguridad informáticaVulnerabilidades
Artículo anterior

WhatsApp prueba en Android una vista previa para leer chats sin marcarlos como leídos

Noticias relacionadas

Logotipo multicolor de Firefox
Ciberseguridad

OpenAI presenta GPT-6 Cyber con 81 nuevas vulnerabilidades graves detectadas en Firefox

6 de noviembre de 2026
Robot verde de Android sobre fondo claro
Ciberseguridad

Android reúne 216 vulnerabilidades en noviembre: el parche del día 1 no las cubre todas

5 de noviembre de 2026
Mapa mundial con países resaltados en azul
Ciberseguridad

Google interrumpe XCPE, una botnet con más de 1,3 millones de decodificadores

3 de noviembre de 2026

Más leído

la superficie lunar que señala el cráter McGetchin y el material expulsado a su alrededor

La NASA identifica en la Luna el mayor cráter reciente conocido del sistema solar

17 de septiembre de 2026
Logotipo de CAPCOM ID

Capcom confirma la filtración de 11,7 millones de registros de CAPCOM ID

22 de octubre de 2026
Dos teléfonos con la interfaz de YouTube Premium

Vodafone incorpora YouTube Premium Lite con dos meses gratis y después por 8,99 euros al mes

15 de octubre de 2026
Tres equipos de red sobre fondo verde

Un fallo crítico en MikroTik RouterOS permite ejecutar código sin autenticación

6 de octubre de 2026

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.