
Microsoft ha publicado su paquete de seguridad de agosto de 2026 con correcciones para 423 vulnerabilidades atribuidas directamente a la compañía. La cifra procede del documento oficial del Microsoft Security Response Center (MSRC), revisado por última vez el 14 de agosto, y convierte esta entrega en una de las más amplias del año. El catálogo completo contiene 798 registros porque también agrega avisos del ecosistema, entre ellos componentes basados en Chromium y Azure Linux.
La cantidad importa, pero no todas las entradas exigen la misma urgencia. El dato más relevante para usuarios y administradores es que Microsoft marca una vulnerabilidad como explotada. Se trata de CVE-2026-68820, un fallo de elevación de privilegios de Windows sobre el que ya explicamos su alcance y los sistemas afectados. La existencia de ataques reales sitúa esta corrección en la primera línea del despliegue.
Un catálogo mucho mayor que la cifra de Microsoft
El archivo mensual del MSRC reúne vulnerabilidades de Windows, Office, SharePoint, Edge y otros productos, además de componentes cuyo mantenimiento o asignación de CVE recae en terceros. Por eso conviene distinguir entre los 798 registros totales y los 423 que el documento etiqueta con Microsoft como autoridad de numeración. Hablar de más de 420 fallos corregidos por Microsoft es correcto, pero presentar las 798 entradas como vulnerabilidades propias de Windows llevaría a una conclusión equivocada.
El mismo conjunto de datos identifica tres vulnerabilidades divulgadas públicamente antes o durante la publicación de las correcciones. Dos aparecen valoradas como de explotación más probable y una como improbable. Además, hay 33 avisos no divulgados cuya evaluación inicial considera más probable que terminen siendo explotados. Estas etiquetas no prueban que exista un ataque; sirven para ordenar el trabajo junto con la gravedad, la exposición del equipo y el software realmente instalado.
Qué deben hacer usuarios y empresas
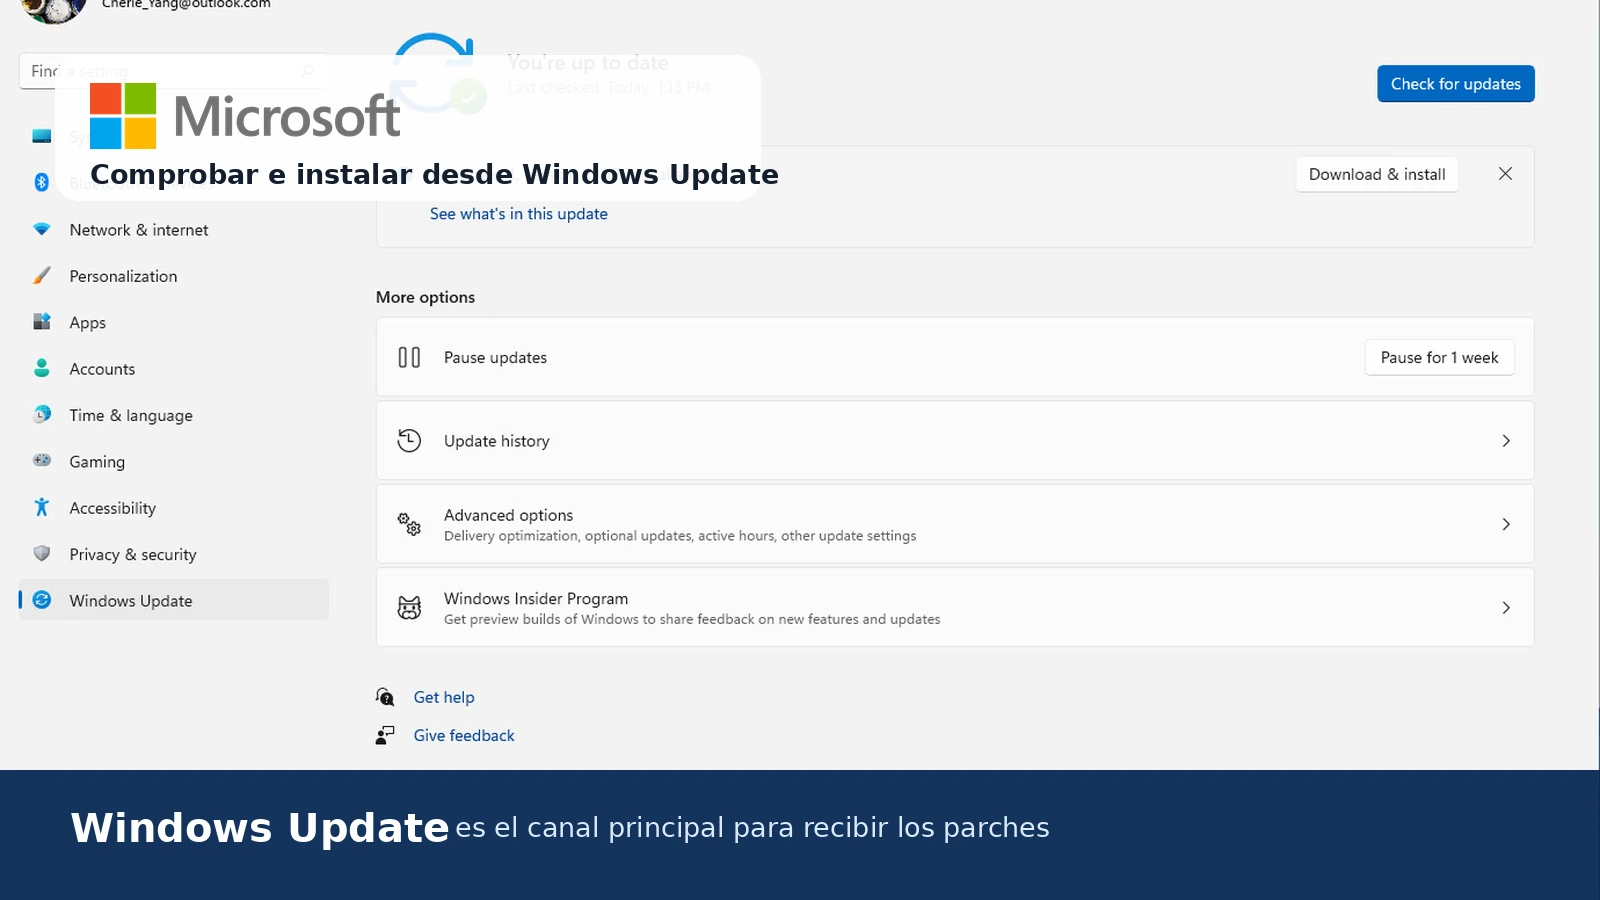
En un ordenador doméstico, la medida principal es abrir Windows Update, buscar actualizaciones y reiniciar cuando el sistema lo solicite. También conviene actualizar las aplicaciones de Microsoft 365 y Edge, ya que el paquete no se limita al núcleo de Windows. Si el equipo no recibe parches, hay que comprobar que la versión del sistema sigue dentro de soporte y que no existe un reinicio pendiente.
En organizaciones, la prioridad debería comenzar por los equipos expuestos, las estaciones con privilegios y los sistemas donde la explotación de CVE-2026-68820 tendría mayor impacto. Después procede desplegar por anillos: un grupo piloto, una muestra representativa y, finalmente, el resto del parque. Aplicar pronto no significa omitir las pruebas de compatibilidad, sino reducir el intervalo entre la validación y la instalación general.
La guía también permite consultar los artículos de la base de conocimiento y las compilaciones asociadas a cada producto. Esa granularidad es importante porque una misma vulnerabilidad puede generar varias líneas de actualización para distintas versiones. El número de filas de gravedad, por tanto, no equivale al número de fallos únicos: un solo CVE puede repetirse para varios productos y plataformas afectados.
Lo que aún debe comprobarse tras instalar
Microsoft revisó el documento mensual el 14 de agosto, tres días después de su publicación inicial del día 11. Esa actualización del expediente recuerda que el martes de parches no termina al pulsar «instalar». Los administradores deben vigilar cambios en los artículos de soporte, incidencias conocidas y posibles revisiones de los paquetes durante los días siguientes.
Tras el despliegue conviene verificar la compilación instalada, los reinicios pendientes y el estado de los servicios críticos. En redes corporativas también resulta útil contrastar el inventario real con la lista del MSRC, porque no todos los 423 avisos afectan a todos los equipos. La acción correcta es priorizar lo explotado y después cubrir sistemáticamente el software presente, no tratar la cifra global como si cada dispositivo tuviera centenares de fallos abiertos.