INCIBE-CERT ha publicado un aviso de importancia alta sobre cuatro vulnerabilidades que afectan a ANDRITZ HIPASE-250 y a su denominación anterior, 250 SCALA. Estos sistemas se utilizan para operar, supervisar y controlar procesos en centrales hidroeléctricas. Los fallos pueden permitir desde la lectura de información del proceso hasta el acceso remoto a estaciones de trabajo de ingeniería.
El alcance confirmado comprende HIPASE-250 y 250 SCALA en versiones 7.20 o anteriores. El organismo español identifica tres vulnerabilidades de severidad alta y una de severidad media. No consta explotación conocida en el momento del aviso, pero la combinación de credenciales débiles, interfaces expuestas y protección insuficiente de contraseñas justifica una revisión prioritaria en redes industriales.
Qué fallos ha confirmado INCIBE-CERT
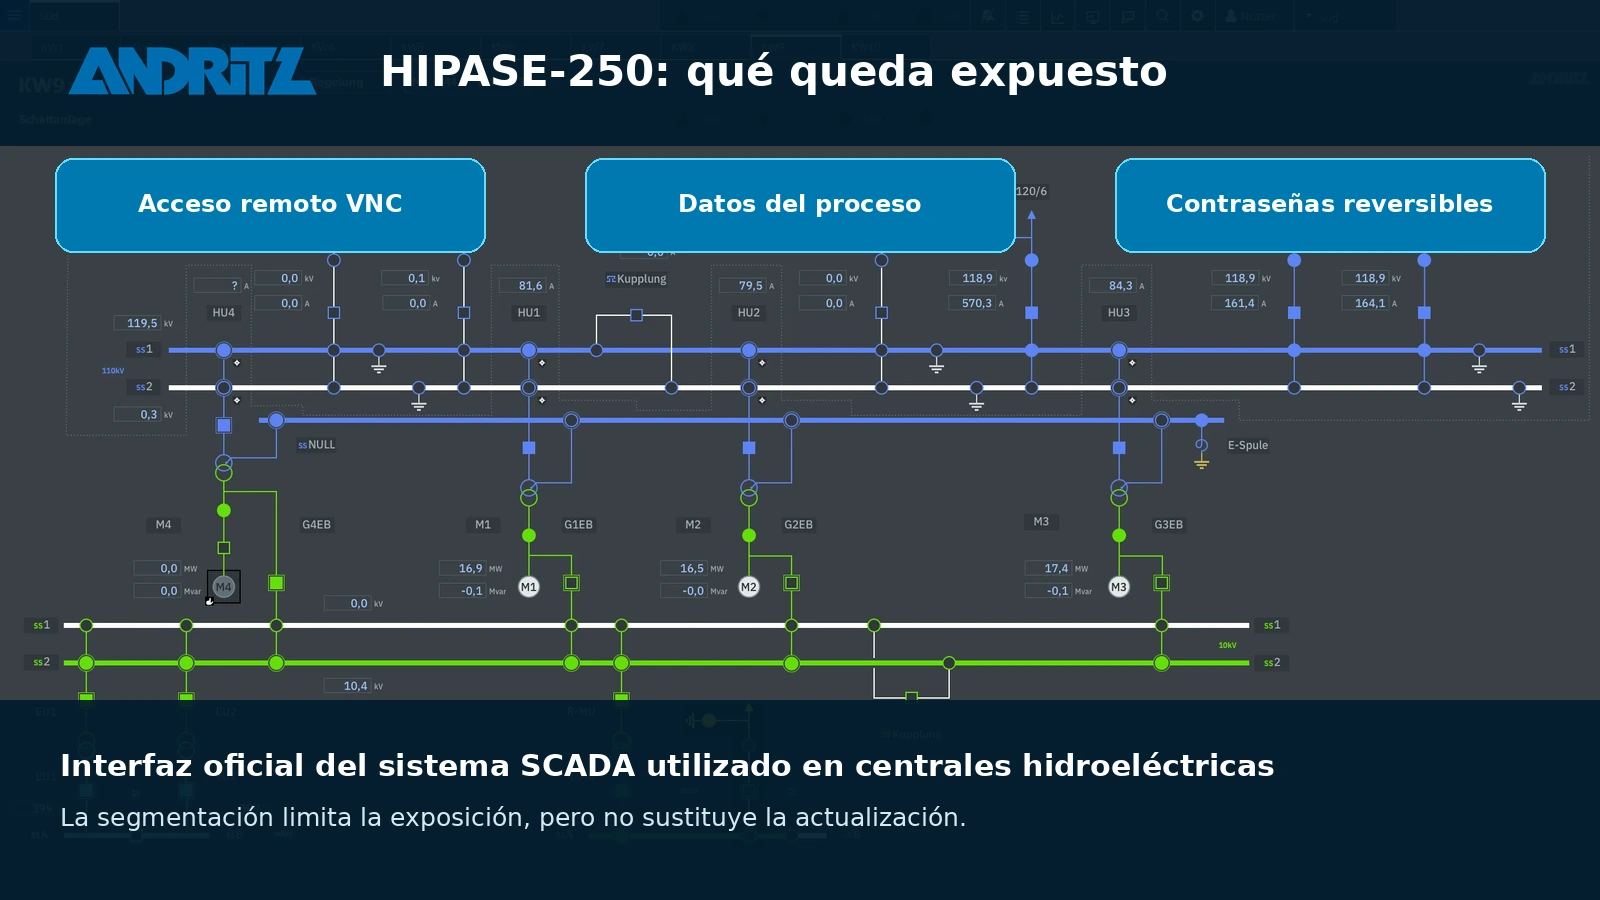
La vulnerabilidad más delicada para las estaciones de ingeniería es CVE-2026-65313. Un script de aprovisionamiento configura una contraseña fija para x11vnc y la aplica a todos los equipos instalados de ese modo. Un atacante que alcance la red adyacente y conozca esa credencial podría abrir una sesión VNC en la estación afectada. El problema recibe severidad alta.
CVE-2026-65310 también es de severidad alta. En la configuración predeterminada, el sistema expone un punto final de datos y configuración sin autenticación y responde con una política CORS permisiva. En términos prácticos, un atacante sin autenticar pero con acceso a la red podría leer valores de proceso en tiempo real y la configuración del servidor.
El tercer fallo de severidad alta, CVE-2026-65309, afecta al tratamiento de las contraseñas. Las versiones vulnerables las almacenan y transmiten en un formato reversible, en lugar de aplicar una función hash unidireccional. Quien pueda leer el almacén de credenciales o capturar el tráfico podría recuperar las contraseñas guardadas. El cuarto identificador, CVE-2026-65311, está clasificado con severidad media.
Por qué importa en una red industrial
HIPASE-250 es un sistema SCADA escalable que puede cubrir desde puestos táctiles locales hasta salas de control centrales. Por eso, el riesgo no debe valorarse como el de una aplicación de oficina aislada. El acceso a una estación de ingeniería o la consulta de datos operativos puede facilitar reconocimiento, robo de credenciales y movimientos posteriores dentro de la red de tecnología operacional.
Las condiciones descritas tampoco equivalen a un ataque automático desde Internet. Varios escenarios requieren acceso a la red del sistema o a una red adyacente. Aun así, la segmentación reduce la exposición, pero no corrige las vulnerabilidades. Una conexión de mantenimiento, un equipo comprometido o una separación deficiente entre las redes corporativa e industrial pueden acercar al atacante a los componentes afectados.
Actualización y medidas de contención
ANDRITZ ha corregido los problemas en las versiones V8.00.00 y V8.15.00. INCIBE-CERT recomienda mantener los sistemas en la última versión disponible. Antes de desplegar cambios en producción, los operadores deberían inventariar las instalaciones HIPASE-250 y 250 SCALA, confirmar su versión, consultar al fabricante y validar la actualización en un entorno controlado, con un plan de reversión adecuado para la continuidad del proceso.
Mientras se organiza la actualización, conviene restringir VNC y las interfaces de administración a equipos expresamente autorizados, revisar reglas de cortafuegos, separar las estaciones de ingeniería de redes de usuario y vigilar conexiones inesperadas. También es prudente rotar las contraseñas que pudieran haber quedado expuestas y evitar reutilizarlas en otros activos. La revisión puede coordinarse con el ciclo habitual de gestión de vulnerabilidades, como ocurre con los parches de seguridad de Microsoft de agosto, pero con las pruebas adicionales que exige un entorno industrial.
El aviso no confirma incidentes ni explotación activa. Sí aporta un perímetro concreto —dos productos, versiones 7.20 o anteriores y cuatro identificadores CVE— y una vía de corrección definida. Para los responsables de operaciones, la prioridad inmediata es saber dónde están esos sistemas y reducir la posibilidad de que una cuenta o estación de ingeniería vulnerable se convierta en la puerta de entrada a la red de control.