

Los códigos QR se han integrado en correos, documentos, menús, parquímetros y sistemas de pago, pero esa familiaridad también está siendo aprovechada para ocultar enlaces fraudulentos. ESET advierte del crecimiento del quishing, una modalidad de phishing que sustituye el enlace visible por un código QR para dirigir a la víctima hacia una página maliciosa.
Según los datos atribuidos al informe de amenazas de ESET del primer semestre de 2026, los códigos QR maliciosos estuvieron presentes en el 11% de los correos de phishing detectados durante ese periodo. La cifra muestra que ya no se trata de una técnica marginal y obliga a revisar tanto los hábitos de los usuarios como los filtros utilizados por las organizaciones.
Un enlace que los filtros no siempre pueden inspeccionar
La principal ventaja para los atacantes es que la dirección de destino queda codificada dentro de una imagen, en lugar de aparecer como texto legible en el mensaje. Algunos sistemas tradicionales de filtrado de correo pueden tener más dificultades para extraer e inspeccionar esa URL, mientras que el destinatario tampoco puede comprobarla visualmente antes de escanear el código.
El ataque puede comenzar con un correo que simula proceder de un banco, una empresa o un servicio conocido. En vez de mostrar un enlace convencional, pide escanear un QR para confirmar la identidad, revisar un documento o resolver una incidencia. El código también puede aparecer dentro de una imagen o un archivo adjunto, lo que reduce algunas de las señales que suelen despertar sospechas en un mensaje fraudulento.
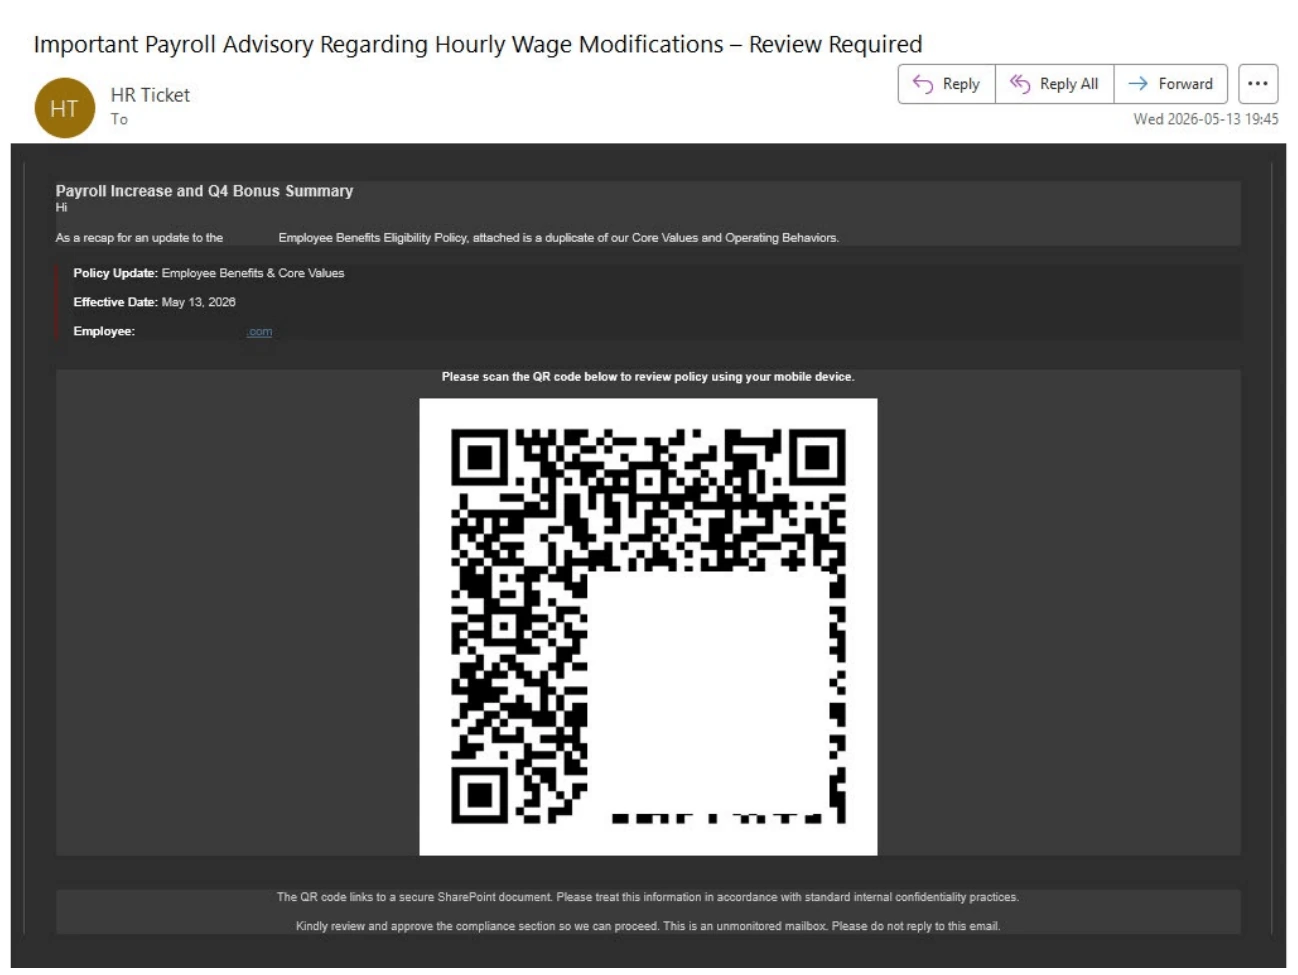
Tras el escaneo, la víctima puede llegar a una web que imita un servicio legítimo y solicita contraseñas, información personal o datos financieros. También existe el riesgo de descargar software malicioso. El código QR no causa por sí mismo el daño: funciona como una vía para esconder el destino y aprovechar una acción rápida del usuario.
Del ordenador protegido al móvil personal
El cambio de dispositivo añade otro problema. Cuando el QR se muestra en un ordenador corporativo y se escanea con un teléfono, el ataque puede salir de un entorno gestionado y continuar en un móvil personal con menos controles. Un mensaje que ha atravesado el correo de la empresa puede conducir así a un navegador o dispositivo sobre el que la organización tiene menos capacidad de supervisión.
Este salto complica la defensa porque separa las distintas fases del ataque. El correo se recibe en un equipo, pero la navegación y la posible introducción de credenciales ocurren en otro. Por ello, el quishing no se resuelve únicamente mejorando el análisis del correo: también requiere formación, protección de los dispositivos móviles y una política clara para comunicar mensajes sospechosos.
El riesgo tampoco se limita al correo electrónico. Se han descrito códigos fraudulentos colocados mediante pegatinas sobre QR legítimos en parquímetros, mesas, carteles o máquinas de pago. Antes de escanear uno conviene comprobar si el soporte parece manipulado y, si el móvil muestra una vista previa, revisar cuidadosamente el dominio antes de abrirlo.
Cómo reducir el riesgo
Ante un mensaje inesperado o urgente, la opción más segura es no escanear el código y comprobar la petición por otro canal. Si el destino solicita credenciales o información bancaria, conviene cerrar la página y entrar en el servicio escribiendo su dirección o mediante la aplicación oficial. Los enlaces acortados, los dominios con errores y las solicitudes de datos sensibles son señales para detenerse.
En las organizaciones, ESET recomienda combinar formación, procesos y tecnología: mantener actualizados los sistemas móviles y el software corporativo, aplicar el principio de mínimo privilegio, limitar los accesos al tiempo necesario y supervisar la actividad sospechosa. Este planteamiento complementa las medidas frente a vulnerabilidades y otras amenazas empresariales, como los fallos graves detectados en Citrix NetScaler.
La medida más inmediata sigue siendo introducir una pausa antes de escanear. Un QR debe tratarse como un enlace cuyo destino todavía no se conoce, aunque aparezca en un contexto cotidiano o dentro de un mensaje con apariencia profesional. La expansión del quishing confirma que la comodidad del formato también puede convertirse en una oportunidad para el fraude.