UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

Un rumor alerta de un posible ataque a Compartir pantalla de macOS

Redacción UktusNasporRedacción UktusNas
18 de agosto de 2026, 11:36
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
Ordenadores Mac con la interfaz de macOS Tahoe

macOS Tahoe en equipos Mac.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

Una alerta sobre macOS está circulando con un mensaje claro: una debilidad en Compartir pantalla habría sido usada para entrar remotamente en algunos Mac e instalar software de minería de Monero. Por ahora debe tratarse como un incidente no confirmado de forma independiente: no hay una comunicación técnica pública de Apple ni un informe original verificable que permita reconstruir la campaña.

Las informaciones publicadas el 17 de agosto coinciden, sin embargo, en varios puntos concretos. Sitúan el fallo en la función que permite ver y controlar otro Mac, lo identifican como CVE-2026-65400 y lo relacionan con el puerto 5900, el habitual de VNC. También señalan que el riesgo aumenta cuando ese servicio queda expuesto directamente a internet.

Qué versiones estarían afectadas

El supuesto problema afectaría a macOS Tahoe 26.6.1, macOS Sequoia 15.7.9 y macOS Sonoma 14.8.9. Según ese relato, una debilidad en la autenticación permitiría abrir una conexión sin credenciales válidas. Es importante distinguirlo de una invitación de pantalla compartida en FaceTime: aquí se habla de la función de administración y acceso remoto de macOS.
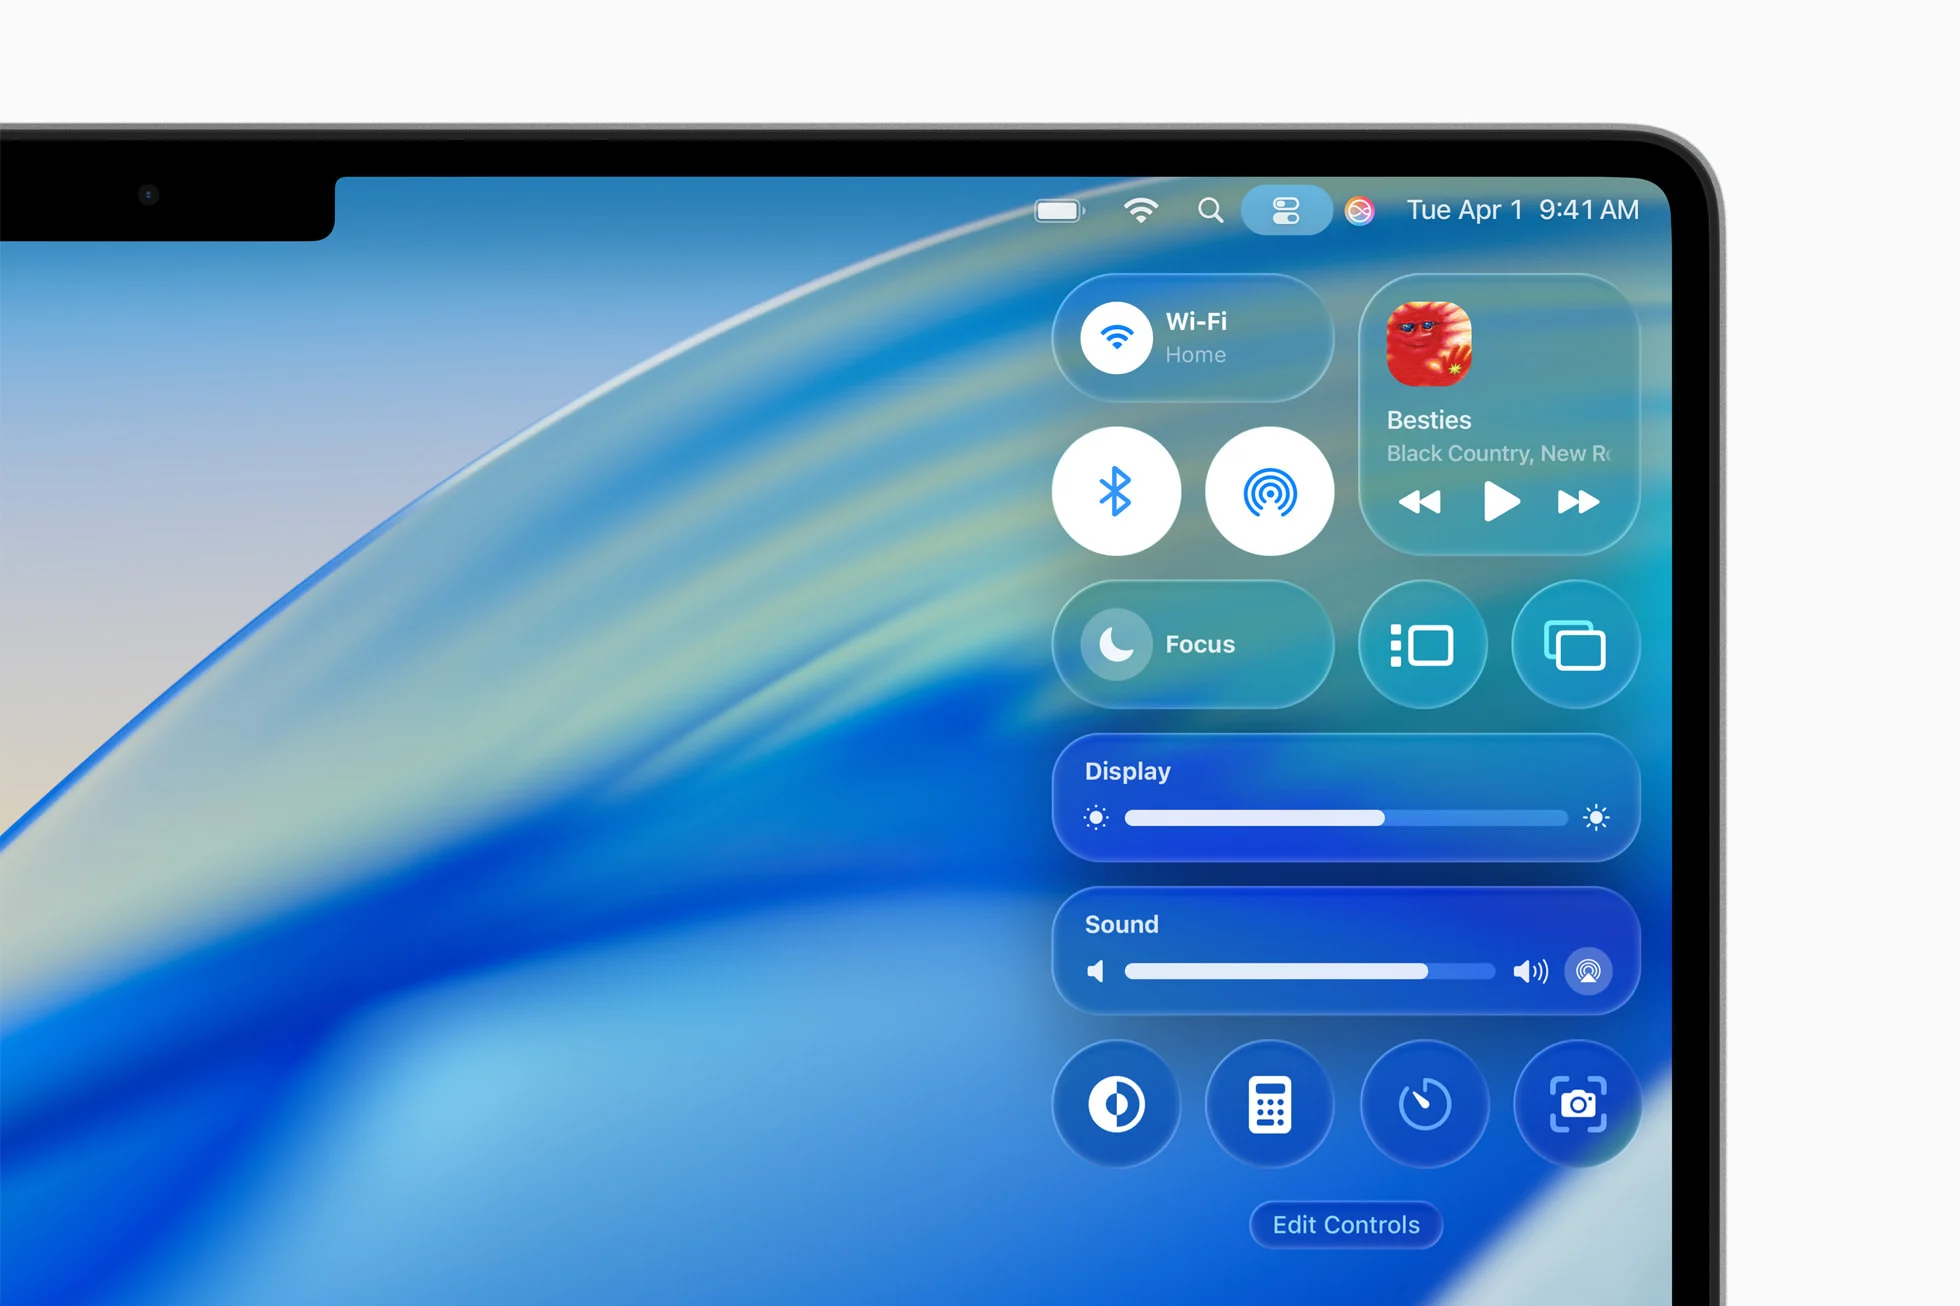
Centro de control de macOS Tahoe en un Mac
El centro de control de macOS Tahoe. Imagen oficial de Apple.

La consecuencia descrita no sería el robo directo de datos, sino la instalación de un criptominero de Monero. Ese tipo de programa consume CPU y energía para calcular operaciones de la red de la criptomoneda. Un equipo afectado puede calentarse más, perder autonomía si es portátil y responder con lentitud, aunque esos síntomas por sí solos no prueban una intrusión.

Medidas prudentes mientras se aclara

La recomendación más sensata es comprobar que el Mac tiene instaladas las actualizaciones de seguridad más recientes disponibles para su versión. En Ajustes del Sistema, General y Compartir, conviene revisar si Compartir pantalla está activado y limitar el acceso a las cuentas que realmente lo necesitan. Si no se utiliza, desactivarlo reduce superficie de exposición.

También ayuda evitar publicar el puerto 5900 en el router o abrirlo en una red corporativa sin una capa adicional de protección. Quien necesite asistencia remota puede recurrir a una VPN o a herramientas administradas con autenticación reforzada. Estas medidas son buenas prácticas generales y no demuestran que el fallo haya afectado a un Mac concreto.

El episodio merece seguimiento porque describe una vía de acceso con capacidad de control remoto, pero no conviene asumir que todos los usuarios de esas versiones estén comprometidos. Hasta que Apple, un organismo de respuesta o investigadores publiquen detalles técnicos contrastables, la información debe leerse como un aviso de precaución, no como una confirmación definitiva.

Para contextualizar la importancia de aplicar los parches, también puedes consultar la actualización de seguridad de Microsoft de agosto.
Tags: macOSRumoresVulnerabilidades
Artículo anterior

Estos son los juegos más descargados de PlayStation Store en Asia durante julio

Artículo siguiente

Gamescom 2026 ya tiene fechas: el Opening Night Live será el 25 de agosto

Noticias relacionadas

Servidores ilustrados en un centro de datos
Ciberseguridad

Persisten los intentos de explotar un fallo crítico de Atlassian: estas son las versiones corregidas

11 de octubre de 2026
Dos Galaxy S26 vistos por detrás
Ciberseguridad

El Galaxy S26 acumula siete explotaciones exitosas en Pwn2Own, seis con fallos conocidos o repetidos

10 de octubre de 2026
Logotipo blanco de Ubuntu sobre fondo naranja
Ciberseguridad

Canonical recupera la mayoría de sus servicios afectados por un ataque DDoS

9 de octubre de 2026

Más leído

Móviles plegables junto al nombre One UI

Los Galaxy S23 quedarían fuera de cuatro novedades de Galaxy AI en One UI 9

28 de septiembre de 2026
Tarjeta de recompensa de EA Play para EA Sports FC 27: The Grounds

EA Sports FC 27 ya ofrece una prueba de 10 horas con EA Play en Xbox y PC

19 de septiembre de 2026
Ilustración de RemControl publicada por Group-IB

RemControl suplanta bancos españoles en Android tras una falsa descarga de TVTap

25 de septiembre de 2026
Tres pantallas de WhatsApp muestran la edición de una foto con Meta AI

WhatsApp prepara una herramienta con Meta AI para ampliar fotos a 9:16

24 de agosto de 2026
Artículo siguiente
Imagen oficial relacionada con Cuándo es Gamescom 2026: fechas, horario del Opening Night Live y anuncios que se esperan en Colonia

Gamescom 2026 ya tiene fechas: el Opening Night Live será el 25 de agosto

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.