Un trabajo publicado ayer en arXiv propone una forma de describir un riesgo que los inventarios tradicionales de vulnerabilidades no captan bien: un agente de programación puede conservar una combinación peligrosa de permisos, herramientas, identidad y alcance aunque cada acción aislada parezca legítima.
El problema no siempre tiene un CVE
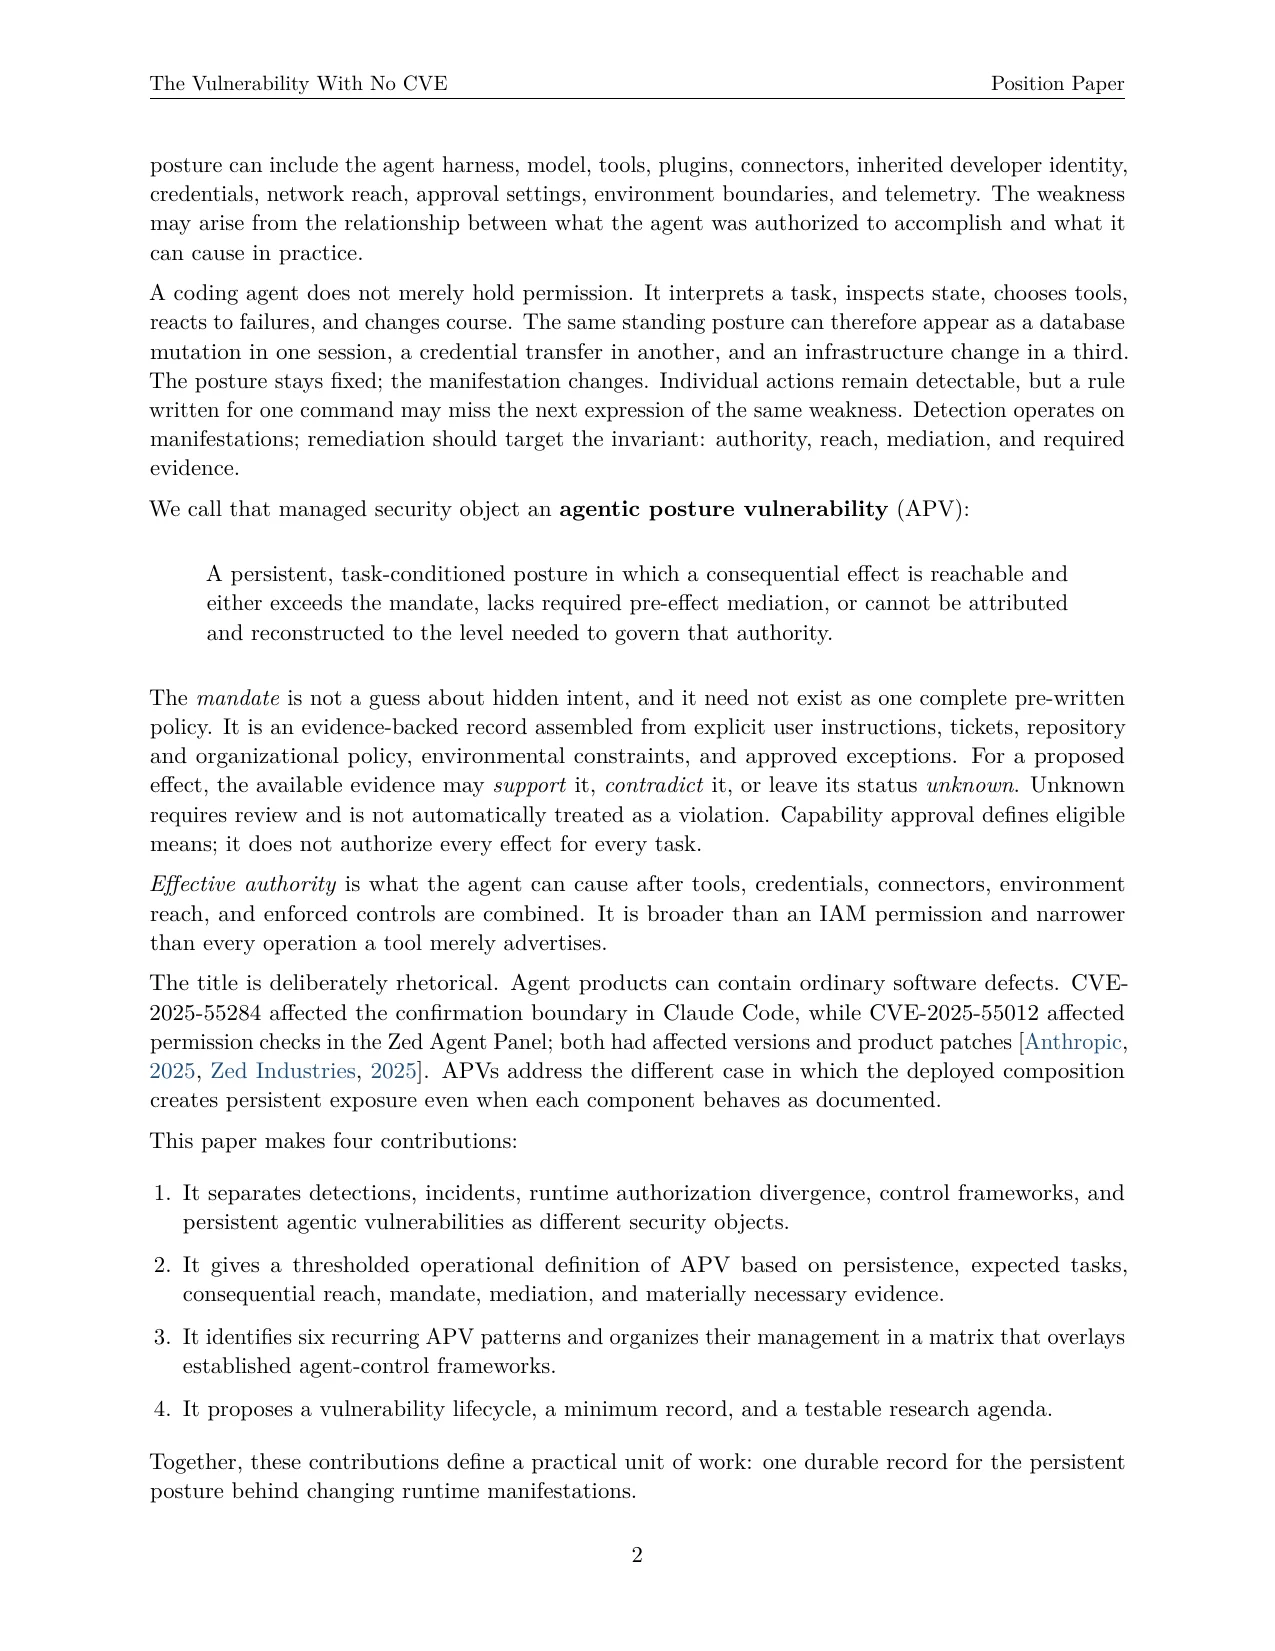
El artículo, firmado por investigadores de Bluebear Security, llama a este patrón agentic posture vulnerability (APV). No lo presenta como una nueva clase de fallo de software, sino como una unidad de gestión para exposiciones persistentes que atraviesan varios componentes y no se pueden atribuir a una única versión defectuosa.
La diferencia es importante. Un CVE suele apuntar a un producto, una condición técnica y una corrección. En cambio, un agente puede recibir una tarea, consultar un repositorio, usar una conexión, heredar la identidad del desarrollador y modificar infraestructura. El peligro nace de la composición: el resultado final puede superar el mandato original aunque ningún conector haya dejado de funcionar como estaba diseñado.
Una postura que cambia de forma
Los autores plantean que la exposición debe seguirse como una postura duradera. Esa postura incluye el modelo, las herramientas disponibles, los complementos, las credenciales, el acceso de red, los límites del entorno y las aprobaciones. En una sesión puede manifestarse como un cambio de base de datos; en otra, como una transferencia de credenciales o una modificación de infraestructura.
Por eso una regla que bloquea un comando concreto no basta. El control debe observar el conjunto y preguntarse si la autoridad efectiva, el alcance y la evidencia requerida siguen siendo proporcionales a la tarea. El artículo propone un registro mínimo, una matriz de controles y un ciclo de vida que mantenga abierta la revisión hasta que el riesgo se cierre de forma verificable.
Qué pueden hacer los equipos
La propuesta no sustituye el principio de mínimo privilegio ni los registros de actividad. Los organiza alrededor de la intención y del efecto posible. Antes de permitir una acción conviene fijar qué resultado está autorizado, qué herramientas son necesarias, qué datos pueden tocarse y qué aprobación debe quedar registrada. El mandato debe quedar escrito y ser comprobable.
Después, las organizaciones deberían comparar el efecto real con el mandato, conservar telemetría suficiente para reconstruir la decisión y revocar accesos temporales. También ayuda separar lectura y escritura, aislar conectores de alto impacto y exigir confirmación humana para cambios irreversibles. La revisión continúa hasta demostrar el cierre del riesgo.
El interés del trabajo está en desplazar la conversación desde «¿qué fallo tiene este agente?» hacia «¿qué puede conseguir esta configuración persistente?». Es una distinción práctica para equipos que ya combinan agentes, repositorios y automatización, aunque el concepto todavía es una propuesta académica y necesita validación operativa.
La idea conecta con los riesgos de las capas de hardware y virtualización y con la llegada de agentes persistentes a la programación que hemos analizado en UktusNas.