UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

Moxa corrige un fallo de alta severidad en los switches TN-4500B: actualiza a firmware 2.1

Redacción UktusNasporRedacción UktusNas
22 de septiembre de 2026, 07:54
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
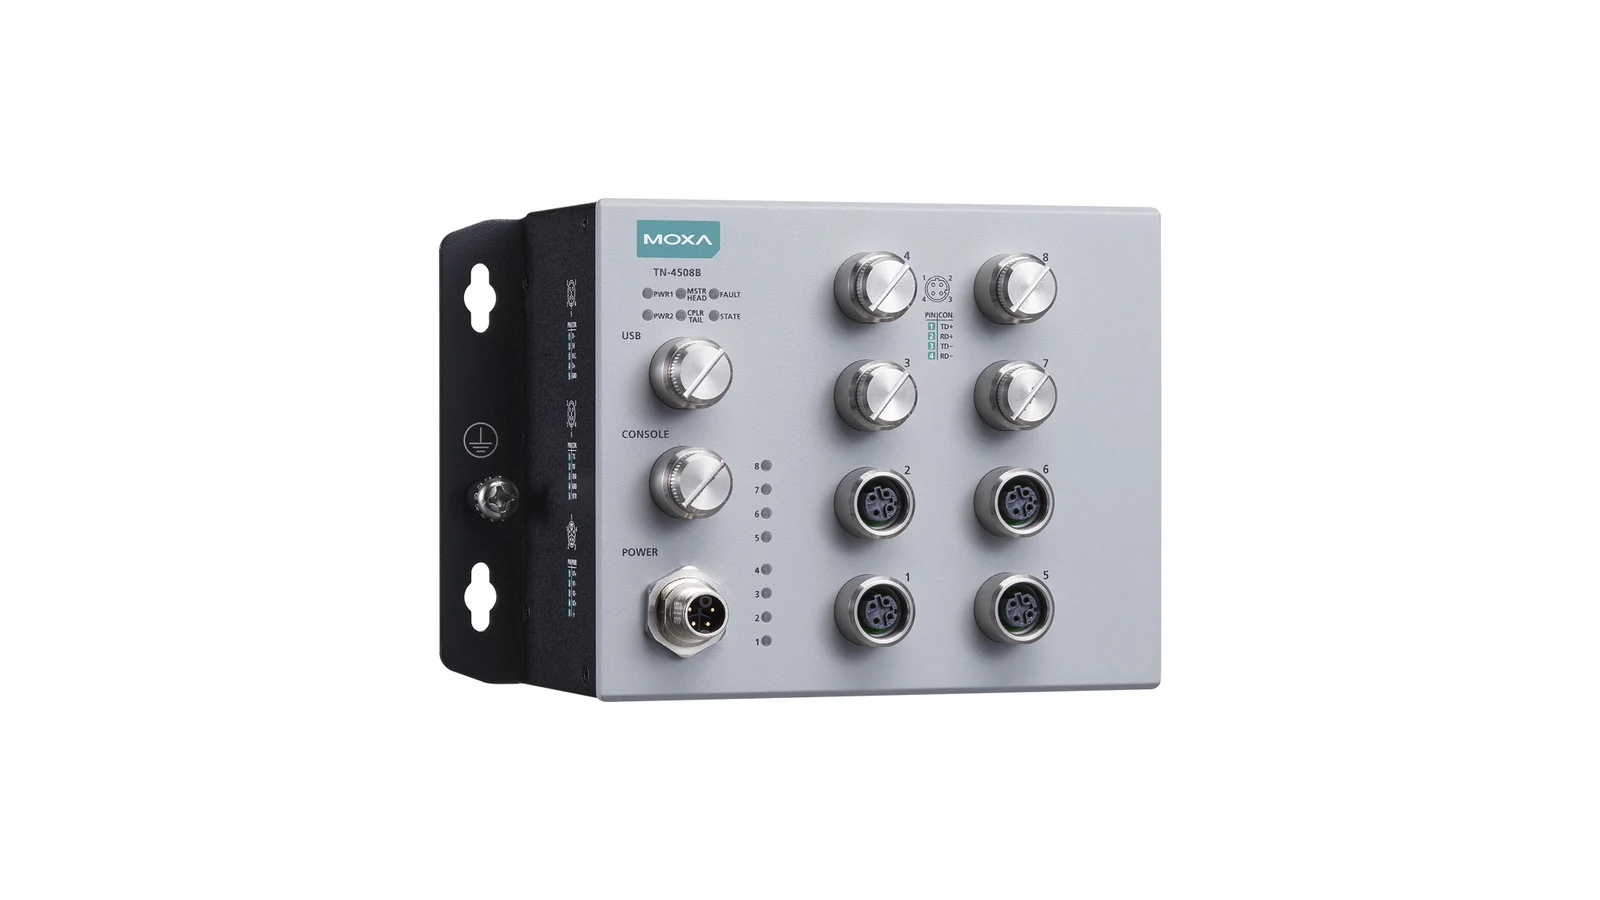
Switch industrial Moxa ToughNet TN-4508B con conectores circulares frontales

Switch industrial Moxa ToughNet TN-4508B con conectores circulares frontales.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

Moxa ha publicado una actualización de seguridad para los switches Ethernet gestionados de la serie TN-4500B. El fabricante corrige CVE-2026-15579, una vulnerabilidad de severidad alta que un atacante remoto puede aprovechar para interrumpir el proceso de autenticación web y provocar una denegación de servicio.

El aviso MPSA-252620, publicado el 18 de septiembre, sitúa el problema en la validación de la longitud del nombre de usuario durante el inicio de sesión desde la interfaz web. Una entrada excesivamente larga puede desencadenar una escritura fuera de límites —un error que intenta escribir datos más allá del espacio de memoria reservado— y desbordar el búfer empleado por el servicio.

El resultado no es el acceso al equipo: Moxa describe la consecuencia como un fallo del proceso de autenticación que puede dejar el servicio sin responder. El ataque puede realizarse por red, no requiere iniciar sesión ni interacción de una persona y tiene baja complejidad. Por ello, el fabricante le ha asignado una puntuación CVSS 4.0 de 8,8 sobre 10, dentro de la categoría alta.

Qué equipos deben actualizarse

La vulnerabilidad afecta a los equipos TN-4500B que ejecuten firmware 2.0 o anterior. Moxa recomienda instalar la versión 2.1 o una posterior; su página de soporte registra el firmware 2.1 para esta familia desde el 31 de julio de 2026.

La serie TN-4500B agrupa switches industriales Ethernet gestionados compatibles con EN 50155, un estándar orientado a equipos ferroviarios, y cuenta con modelos de entre 8 y 28 puertos. El aviso no concreta qué variantes físicas de la serie están afectadas, por lo que el criterio relevante para los administradores es la versión de firmware instalada.

Además del parche, Moxa aconseja restringir el acceso de red a direcciones y segmentos de confianza, evitar exponer directamente estos equipos a Internet y mantener el firmware al día. Son medidas especialmente relevantes cuando la interfaz web se administra desde redes amplias o poco segmentadas.

No hay indicación en el aviso de que CVE-2026-15579 esté siendo explotada activamente. Aun así, los responsables de infraestructuras con TN-4500B deberían comprobar la versión instalada y programar la actualización, del mismo modo que ocurre con otras correcciones para dispositivos conectados, como los fallos corregidos por TP-Link en cámaras Tapo.
Fuentes

  • Moxa
  • Moxa
Tags: FirmwareInternet de las cosasSeguridad informáticaVulnerabilidades
Artículo anterior

LG Display lleva los monitores OLED para esports hasta los 720 Hz

Artículo siguiente

ASOBAL TV ya se puede ver en móviles y tabletas mediante StreamWay+

Noticias relacionadas

Logotipos de Fortinet y FortiMail
Ciberseguridad

FortiMail sufre ataques por un fallo sin autenticación mientras se esperan parches

3 de octubre de 2026
Tarjeta gráfica GeForce GTX 980 Ti en primer plano
Ciberseguridad

NVIDIA publica el controlador 582.78 con correcciones de seguridad para GeForce antiguas

3 de octubre de 2026
Dos bolígrafos y un sobre de OpenAI
Ciberseguridad

OpenAI avisa a más de 100 organizaciones por la actividad de sus agentes de IA

2 de octubre de 2026

Más leído

Logotipo de OpenAI sobre fondo claro

Sam Altman adelanta que OpenAI desarrollará un robot humanoide

7 de septiembre de 2026
Móviles plegables junto al nombre One UI

Los Galaxy S23 quedarían fuera de cuatro novedades de Galaxy AI en One UI 9

28 de septiembre de 2026
Ilustración de RemControl publicada por Group-IB

RemControl suplanta bancos españoles en Android tras una falsa descarga de TVTap

25 de septiembre de 2026
Incidente de seguridad relacionado con Google y Google Chrome

Chrome corrige un fallo de severidad alta de V8 que ya se está explotando

5 de septiembre de 2026
Artículo siguiente
Promoción de ASOBAL TV en un teléfono móvil con enlaces de descarga para App Store y Google Play

ASOBAL TV ya se puede ver en móviles y tabletas mediante StreamWay+

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.