Un proceso sin privilegios capaz de ejecutar CUDA puede convertir fallos físicos en la memoria GDDR6 de una GPU NVIDIA en una escalada hasta la cuenta root del sistema. Esa es la cadena que demuestra GPUBreach, una investigación de la Universidad de Toronto presentada en Black Hat USA 2026. El ataque corrompe tablas de páginas de la GPU, cruza el aislamiento entre procesos y termina manipulando memoria que el controlador utiliza en la CPU.
El trabajo no describe una intrusión observada en circulación, sino una prueba académica reproducible sobre una RTX A6000 de arquitectura Ampere. Su interés está en romper una suposición de seguridad: que el procesador gráfico es un acelerador aislado y que la IOMMU basta para impedirle acceder a memoria del anfitrión fuera de los rangos autorizados.
¿Qué hace diferente a GPUBreach?
Rowhammer aprovecha una propiedad de la memoria DRAM: activar repetidamente determinadas filas puede alterar bits de filas vecinas. En una GPU, esos cambios ya habían servido para corromper datos o degradar modelos de inteligencia artificial. GPUBreach los dirige contra las entradas que traducen direcciones virtuales a ubicaciones físicas, una pieza mucho más sensible.
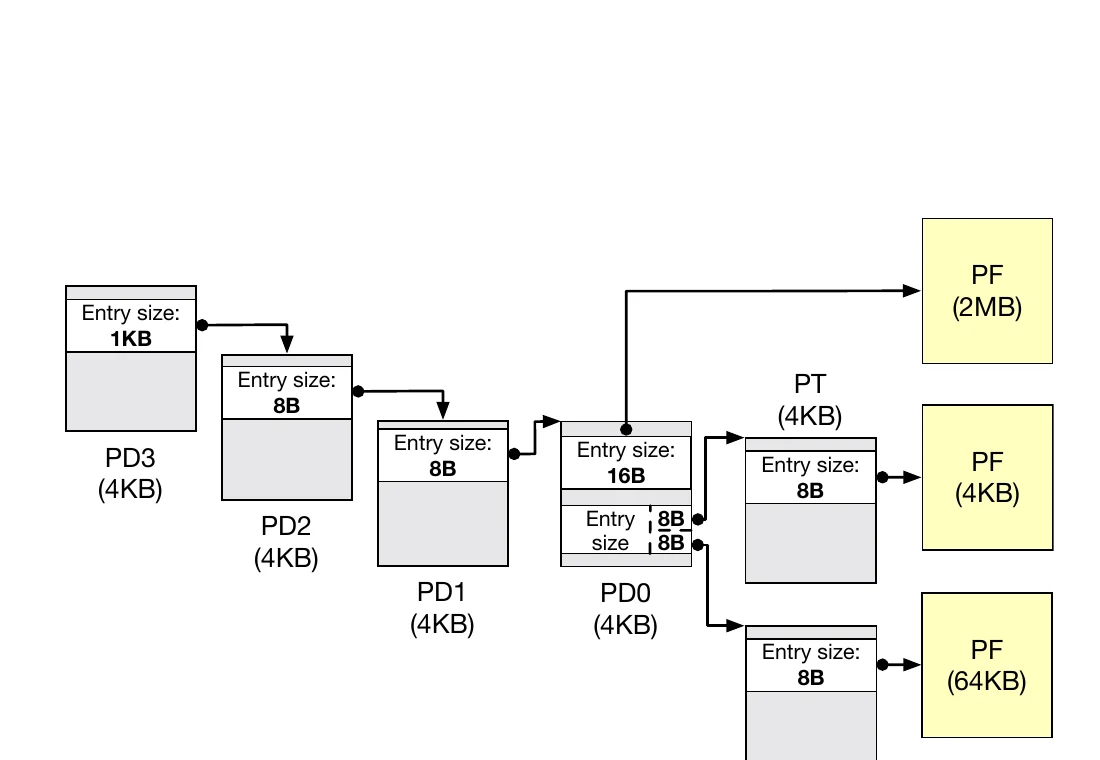
Los investigadores desarrollaron técnicas para predecir dónde crea el controlador las tablas de páginas, concentrarlas en regiones vulnerables y detectar cuándo aparece una nueva asignación. Después inducen un cambio en el número de marco físico de una entrada. Con un solo bit útil, la dirección del atacante puede apuntar a una página que no le pertenece y conceder lectura o escritura arbitraria dentro de la memoria de la GPU.
¿Qué puede robar o modificar?
El artículo demuestra tres consecuencias. La primera es extraer claves de una biblioteca criptográfica poscuántica ejecutada por otro proceso. La segunda consiste en modificar instrucciones SASS de cuBLAS para degradar de forma silenciosa la precisión de un modelo, además de leer sus pesos. La tercera encadena ese acceso con errores de seguridad de memoria en el controlador para llegar al núcleo del sistema.
Ese último salto es el más importante. La IOMMU restringe qué memoria de la CPU puede alcanzar el dispositivo mediante DMA, pero el controlador mantiene estructuras privilegiadas dentro del espacio permitido. Al corromper datos que el propio controlador confía y procesa, GPUBreach provoca accesos fuera de límites. La defensa permanece activada durante la demostración y aun así se obtiene una consola root.
¿Qué equipos se han probado y cómo se reduce el riesgo?
La validación se concentra en una NVIDIA RTX A6000 con 48 GB de GDDR6 y ECC desactivado; los autores no afirman que todas las GPU NVIDIA sean explotables. También verificaron que el patrón de asignación de tablas se mantenía entre varias versiones del controlador, de la 545.23.08 a la 580.95.05. Por eso conviene separar el impacto demostrado de una generalización a cualquier tarjeta gráfica.
NVIDIA recomienda activar el ECC a nivel de sistema en los modelos compatibles como mitigación frente a Rowhammer. El artículo señala el coste: en determinados entornos puede reducir el rendimiento hasta un 10 % y la memoria disponible alrededor de un 6 %. Para cargas compartidas, también es prudente limitar quién puede ejecutar CUDA, evitar mezclar usuarios sin confianza y mantener controladores y firmware actualizados.
La investigación fue comunicada a NVIDIA en noviembre de 2025 y recibió una recompensa de 600 dólares. La compañía indicó a los autores que podría actualizar su aviso de seguridad. GPUBreach refuerza la necesidad de tratar el hardware acelerador como superficie de ataque, igual que se hace con el software: UktusNas ya ha cubierto el análisis continuo de vulnerabilidades en código y las nuevas arquitecturas de memoria para aceleradores de IA, dos capas distintas de una misma infraestructura cada vez más compleja.
La lección práctica es incómoda pero precisa: el aislamiento lógico depende también de que la memoria física conserve cada bit. GPUBreach no convierte Rowhammer en un ataque fácil, pero demuestra que una alteración en GDDR6 puede atravesar límites que normalmente se consideran independientes: proceso, GPU, controlador y sistema operativo.