UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

BlueMoon encadena tres fallos ya corregidos de Chrome y Windows en campañas de espionaje

Redacción UktusNasporRedacción UktusNas
10 de septiembre de 2026, 11:35
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
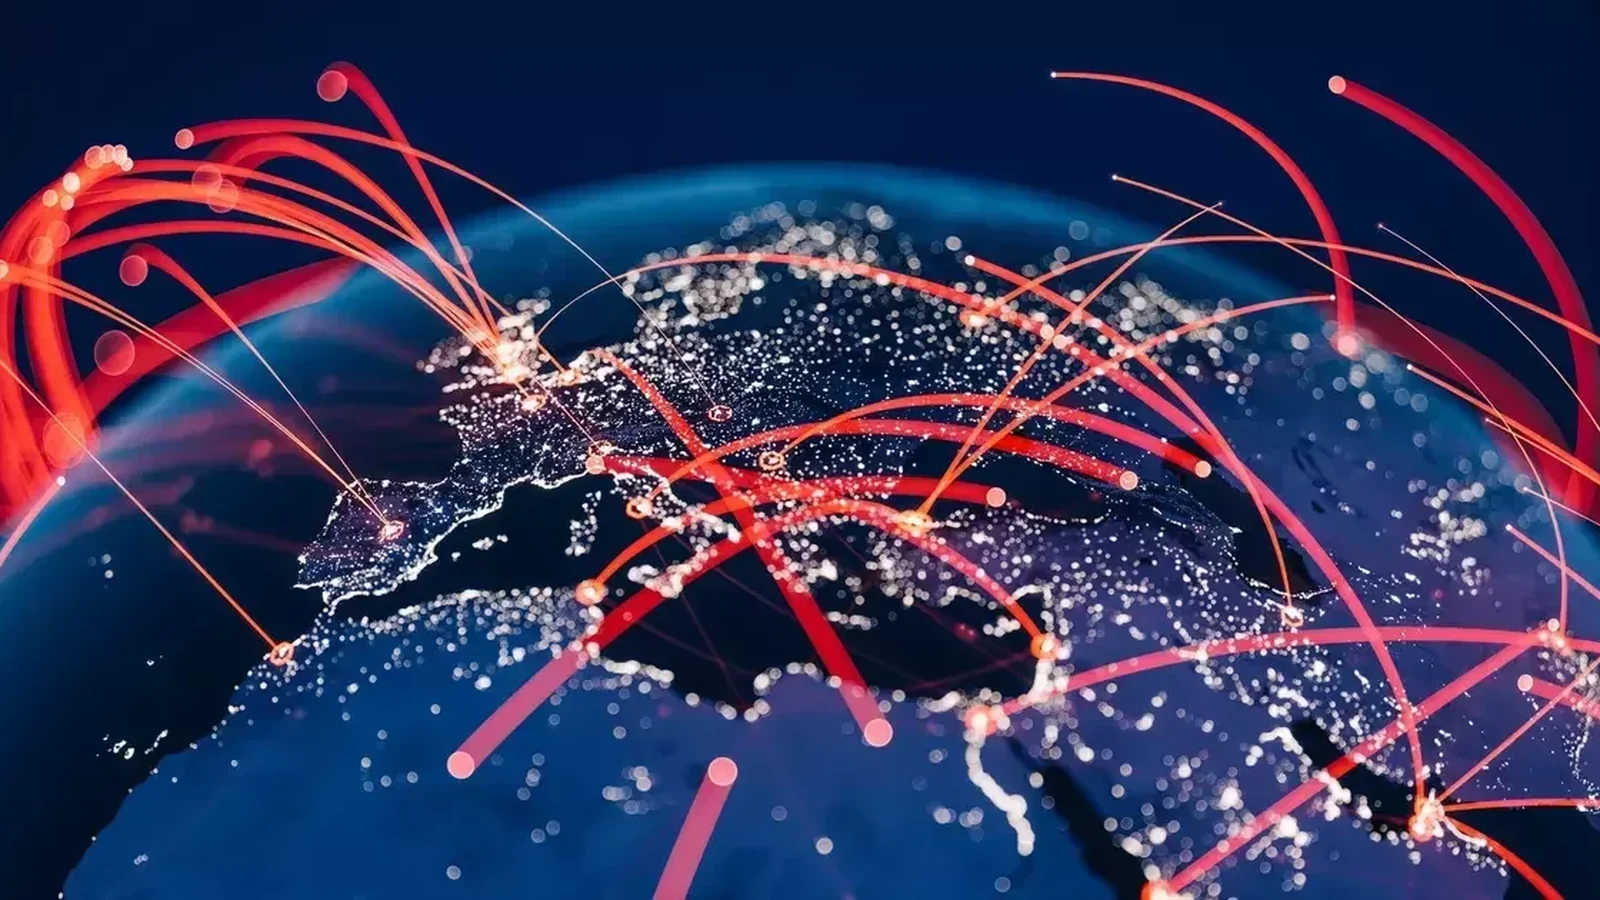
Mapa nocturno de Europa, África y Oriente Medio con conexiones rojas que representan actividad cibernética

Mapa nocturno de Europa, África y Oriente Medio con conexiones rojas que representan actividad cibernética.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

Proofpoint ha identificado BlueMoon, un nuevo kit de explotación empleado por al menos cuatro actores de espionaje para encadenar vulnerabilidades de Chrome y Windows. Las campañas detectadas parten de correos de phishing que dirigen a la víctima a enlaces controlados por los atacantes.

El primer uso observado corresponde a TA412 y se produjo el 28 de agosto de 2026. Otros grupos comenzaron a utilizar el mismo kit pocos días después. Proofpoint atribuye a China a la mayoría de estos actores, aunque esa valoración no se extiende de forma confirmada a todos ellos. Tampoco se sabe cómo obtuvieron acceso a BlueMoon ni si el kit está en manos de más grupos.

Tres vulnerabilidades en una misma cadena

BlueMoon combina CVE-2026-85046, un fallo de confusión de tipos en el motor JavaScript V8; CVE-2026-87491, que permite evadir su entorno aislado o sandbox; y CVE-2026-85880, una vulnerabilidad del kernel de Windows que permite elevar privilegios localmente.

Los dos errores de V8 eran vulnerabilidades de día cero por patch gap: sus correcciones ya eran públicas en el código de Chromium, pero todavía no habían llegado a las versiones estables afectadas. Ese intervalo pudo facilitar que los atacantes estudiaran los cambios y preparasen métodos para explotar los fallos antes de que el parche estuviese ampliamente disponible.

CVE-2026-85046 ya había motivado una actualización de Chrome por explotación activa. La vulnerabilidad de Windows, por su parte, solo afecta a compilaciones antiguas, lo que reduce el número de equipos en los que puede completarse toda la cadena.

Actualizar cierra los fallos, pero no revierte una intrusión

Proofpoint indica que las tres vulnerabilidades ya disponen de parches. Mantener actualizados Chrome y Windows reduce la exposición frente a BlueMoon. Microsoft también ha publicado recientemente correcciones para fallos de Windows explotados.

Las actualizaciones impiden aprovechar las vulnerabilidades corregidas, pero no eliminan una posible intrusión ocurrida antes de instalarlas. En una de las campañas analizadas, los atacantes desplegaron GemStone, una extensión maliciosa que se hacía pasar por un asistente de Google Gemini. Su función era vigilar la actividad del navegador y robar credenciales.

Proofpoint también encontró indicios técnicos que apuntan a un posible desarrollo de BlueMoon asistido por inteligencia artificial. La compañía presenta esta posibilidad como una hipótesis, no como una conclusión demostrada.
Fuentes

  • Proofpoint
Tags: GoogleMicrosoftPhishingVulnerabilidades
Artículo anterior

Mediaset amplía la NFL en abierto con más de 50 partidos y dos programas semanales

Artículo siguiente

OpenAI presenta una demostración para Navier-Stokes con 10.000 agentes de IA, pero sigue sin validación externa

Noticias relacionadas

Cabeza verde del robot Android
Ciberseguridad

El parche de Android de octubre corrige 25 vulnerabilidades, siete críticas

8 de octubre de 2026
Logotipo negro y azul de NetScaler
Ciberseguridad

Citrix alerta de ataques que dejan sin servicio a NetScaler con autenticación SAML

7 de octubre de 2026
Tres equipos de red sobre fondo verde
Ciberseguridad

Un fallo crítico en MikroTik RouterOS permite ejecutar código sin autenticación

6 de octubre de 2026

Más leído

Móviles plegables junto al nombre One UI

Los Galaxy S23 quedarían fuera de cuatro novedades de Galaxy AI en One UI 9

28 de septiembre de 2026
Tarjeta de recompensa de EA Play para EA Sports FC 27: The Grounds

EA Sports FC 27 ya ofrece una prueba de 10 horas con EA Play en Xbox y PC

19 de septiembre de 2026
Ilustración de RemControl publicada por Group-IB

RemControl suplanta bancos españoles en Android tras una falsa descarga de TVTap

25 de septiembre de 2026
Tres pantallas de WhatsApp muestran la edición de una foto con Meta AI

WhatsApp prepara una herramienta con Meta AI para ampliar fotos a 9:16

24 de agosto de 2026
Artículo siguiente
Ilustración de un vórtice en espiral formada por líneas de flujo

OpenAI presenta una demostración para Navier-Stokes con 10.000 agentes de IA, pero sigue sin validación externa

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.