UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

CISA acelera el parcheo de un fallo de Zimbra ya explotado

Redacción UktusNasporRedacción UktusNas
25 de agosto de 2026, 08:26
en Ciberseguridad
Tiempo de lectura: 3 min de lectura
Zimbra Collaboration y el identificador CVE-2026-73570 de un fallo explotado

CVE-2026-73570 afecta a configuraciones concretas de Zimbra Collaboration anteriores a 10.1.20.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

La agencia estadounidense CISA ha incorporado CVE-2026-73570 a su catálogo de vulnerabilidades explotadas conocidas, una decisión que confirma actividad maliciosa real y eleva la prioridad de la actualización. El problema afecta a Zimbra Collaboration y puede permitir que un atacante ejecute comandos en el servidor sin autenticarse, aunque no todas las instalaciones quedan expuestas.

La condición clave es la configuración. Según la descripción oficial registrada en NVD, el servidor debe utilizar una versión anterior a 10.1.20, tener instalado el paquete opcional zimbra-snmp y contar con las notificaciones SNMP activadas. Si se cumplen esos tres requisitos, una solicitud SMTP manipulada puede alcanzar el componente de notificaciones y provocar una inyección de comandos del sistema operativo.

Qué corrige Zimbra 10.1.20

Zimbra identifica el defecto como una inyección de comandos en su componente de monitorización SNMP. La falta de saneamiento adecuado de datos no confiables permite que las órdenes se ejecuten con los permisos del usuario zimbra. La versión 10.1.20 incluye la corrección, por lo que el primer paso operativo consiste en verificar la versión y actualizar siguiendo las instrucciones del fabricante.
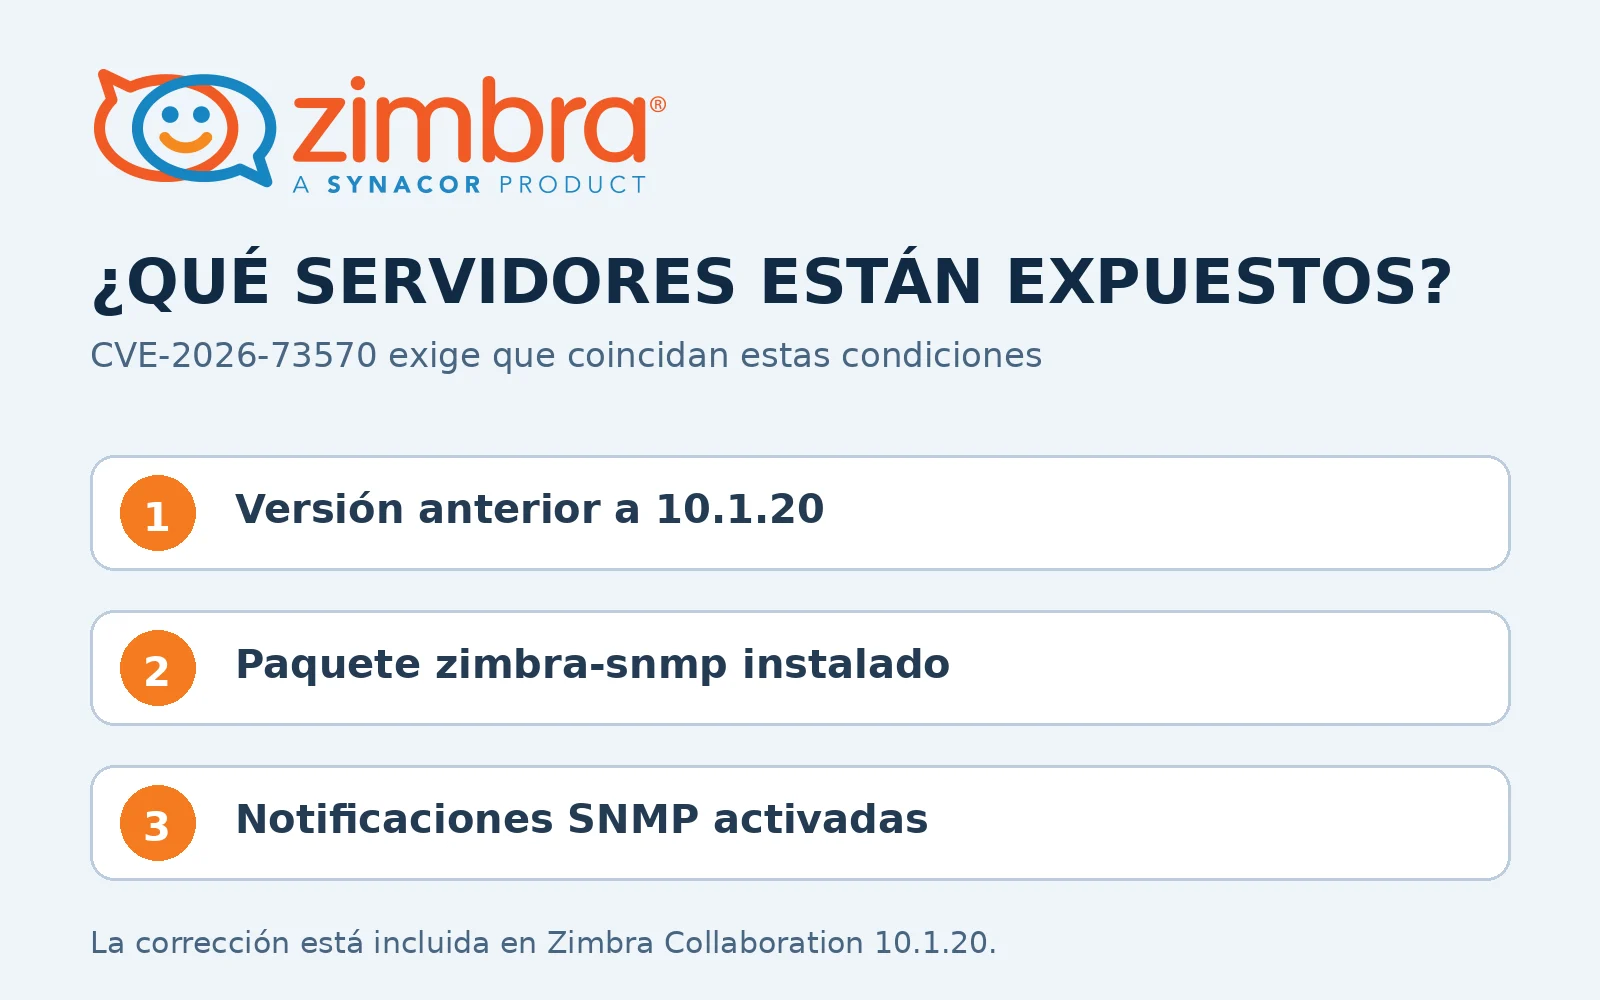
Tres condiciones que exponen un servidor Zimbra a CVE-2026-73570
La exposición depende de la versión y de dos opciones de monitorización concretas. Infografía editorial basada en datos de Zimbra y NVD.

CISA añadió la vulnerabilidad a su catálogo KEV el 21 de agosto de 2026 y fijó el 24 de agosto como fecha límite para los organismos federales civiles de Estados Unidos. Ese plazo administrativo no se traslada automáticamente a otras organizaciones, pero la inclusión en KEV acredita explotación activa y ofrece una señal clara para adelantar el parche en cualquier servidor afectado expuesto a redes no confiables.

Actualizar y comprobar si hubo intrusión

Aplicar el parche corta el vector conocido, pero no demuestra que el equipo estuviera limpio antes de la actualización. Los responsables deberían inventariar qué servidores cumplen las condiciones, confirmar que el cambio a 10.1.20 o una versión posterior se completó y revisar la telemetría disponible durante el periodo de exposición. Si aparecen indicios de compromiso, la respuesta debe ampliarse más allá de una actualización rutinaria.

El riesgo práctico es importante porque el servicio SMTP recibe datos externos de forma continua. La ejecución como usuario zimbra no equivale por sí sola a control total del sistema, pero puede dar acceso a componentes y datos del servicio, facilitar persistencia o servir como punto de partida para otras acciones. Es el mismo motivo por el que conviene priorizar también la detección, como muestra el análisis de otras amenazas que convierten equipos comprometidos en infraestructura.

Lo que todavía no se ha hecho público

Las fuentes oficiales confirman el producto afectado, las condiciones de explotación, la versión corregida y la presencia del fallo en el catálogo KEV. Sin embargo, no detallan públicamente quién está explotándolo, cuántos servidores han sido comprometidos ni si la actividad pertenece a una campaña coordinada. Tampoco atribuyen el uso del fallo a un grupo concreto.

Esa ausencia de detalles no rebaja la urgencia, pero sí limita las conclusiones. Por ahora, lo verificable es que existe explotación en entornos reales y que el vector requiere una configuración específica. Los administradores que no utilicen zimbra-snmp con notificaciones activadas no encajan en el escenario descrito; aun así, deben mantener una rama compatible y con soporte. No conviene extrapolar indicadores no publicados ni presentar como confirmados posibles métodos de persistencia o movimientos posteriores.
Fuentes

  • Zimbra
  • CISA
Tags: Seguridad informáticaSoftwareVulnerabilidades
Artículo anterior

Terranigma regresará en 2027, aunque no será una restauración idéntica al original

Artículo siguiente

Castilla y León refuerza las radios contra incendios, pero aún no mide sus zonas sin señal

Noticias relacionadas

Servidores ilustrados en un centro de datos
Ciberseguridad

Persisten los intentos de explotar un fallo crítico de Atlassian: estas son las versiones corregidas

11 de octubre de 2026
Dos Galaxy S26 vistos por detrás
Ciberseguridad

El Galaxy S26 acumula siete explotaciones exitosas en Pwn2Own, seis con fallos conocidos o repetidos

10 de octubre de 2026
Logotipo blanco de Ubuntu sobre fondo naranja
Ciberseguridad

Canonical recupera la mayoría de sus servicios afectados por un ataque DDoS

9 de octubre de 2026

Más leído

Móviles plegables junto al nombre One UI

Los Galaxy S23 quedarían fuera de cuatro novedades de Galaxy AI en One UI 9

28 de septiembre de 2026
Tarjeta de recompensa de EA Play para EA Sports FC 27: The Grounds

EA Sports FC 27 ya ofrece una prueba de 10 horas con EA Play en Xbox y PC

19 de septiembre de 2026
Ilustración de RemControl publicada por Group-IB

RemControl suplanta bancos españoles en Android tras una falsa descarga de TVTap

25 de septiembre de 2026
Tres pantallas de WhatsApp muestran la edición de una foto con Meta AI

WhatsApp prepara una herramienta con Meta AI para ampliar fotos a 9:16

24 de agosto de 2026
Artículo siguiente
Presentación del operativo de incendios forestales de Castilla y León junto a equipamiento de un combatiente

Castilla y León refuerza las radios contra incendios, pero aún no mide sus zonas sin señal

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.