
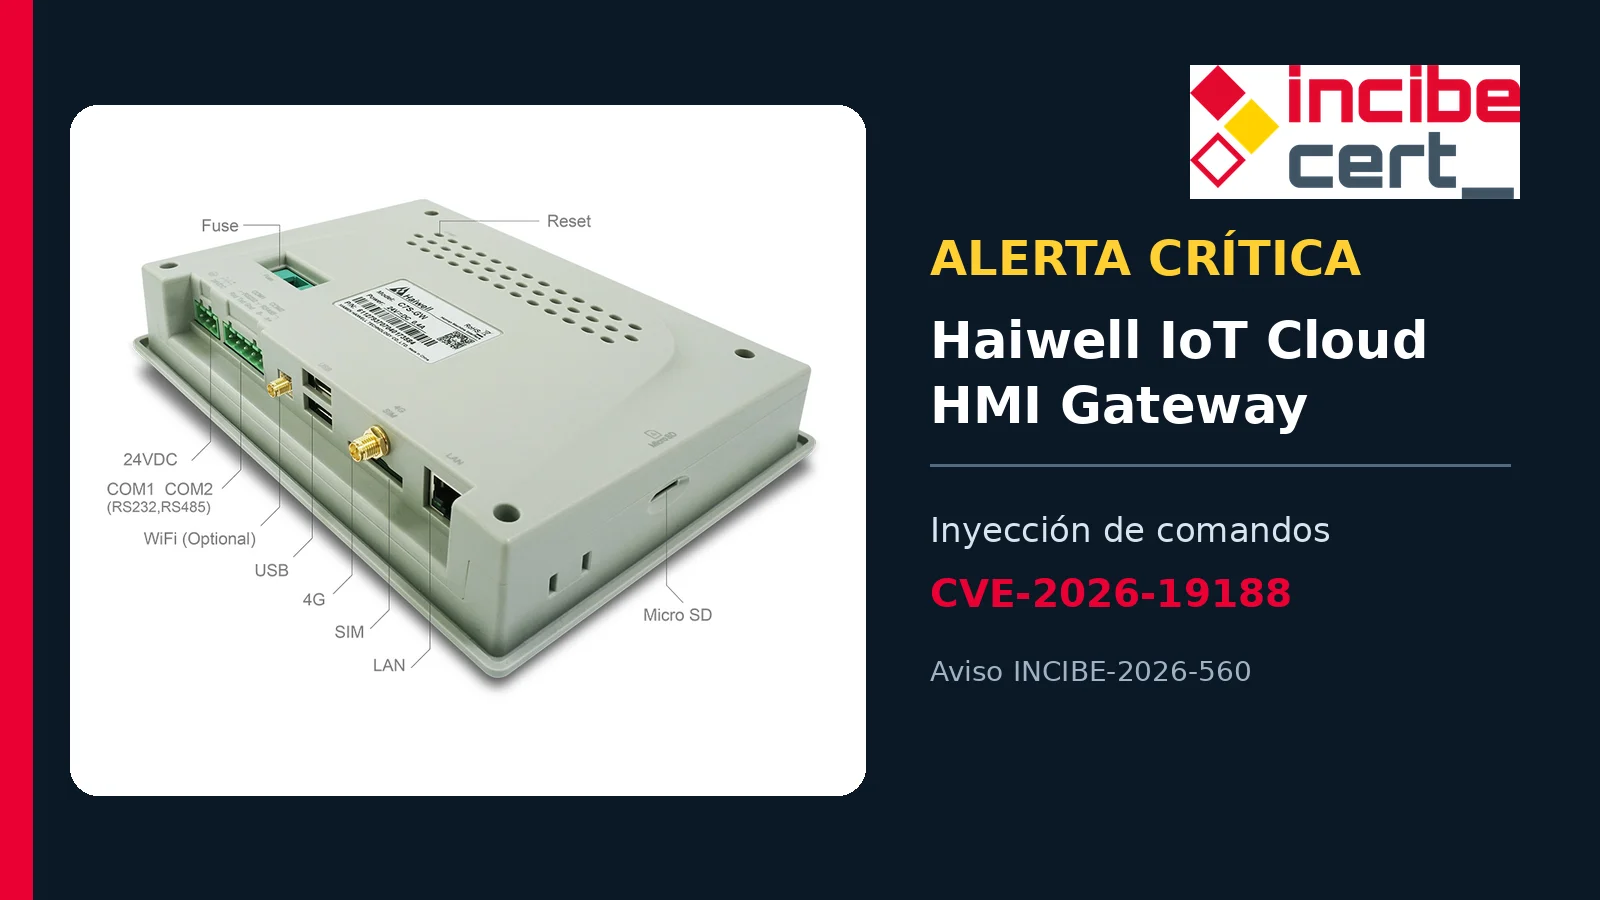
INCIBE-CERT ha publicado un aviso de importancia crítica sobre Haiwell IoT Cloud HMI Gateway, una solución que combina funciones de interfaz hombre-máquina, pasarela y acceso a servicios en la nube. El problema permite inyectar órdenes en el sistema operativo y ejecutarlas con privilegios elevados. La versión señalada como afectada es la 3.40.1.12, por lo que los responsables de entornos industriales deberían comprobar el inventario antes de asumir que sus equipos están fuera de riesgo.
El aviso tiene el identificador INCIBE-2026-560 y la vulnerabilidad ha sido registrada como CVE-2026-19188. Según la información oficial, el investigador Fiqram Akmal comunicó el hallazgo a CISA. INCIBE-CERT indica que no consta explotación conocida en el momento de publicar la alerta, un dato relevante que no elimina la necesidad de actualizar, pero sí evita presentar el caso como un ataque ya observado.
El fallo está en la función Net Check
El punto vulnerable se encuentra en Net Check, una función disponible a través del endpoint /setting. El evento cmdPing de Socket.io no valida correctamente la entrada antes de enviarla al sistema operativo subyacente. Esa falta de neutralización abre la puerta a que una cadena preparada introduzca comandos ajenos a la operación prevista.
El impacto potencial es especialmente serio porque los comandos se ejecutarían con privilegios de administrador. En una pasarela HMI, ese nivel de acceso puede comprometer la propia plataforma y afectar a la confianza en sus funciones de supervisión y control. El aviso, sin embargo, no detalla una campaña activa, el número de instalaciones expuestas ni las condiciones de red concretas de cada despliegue.
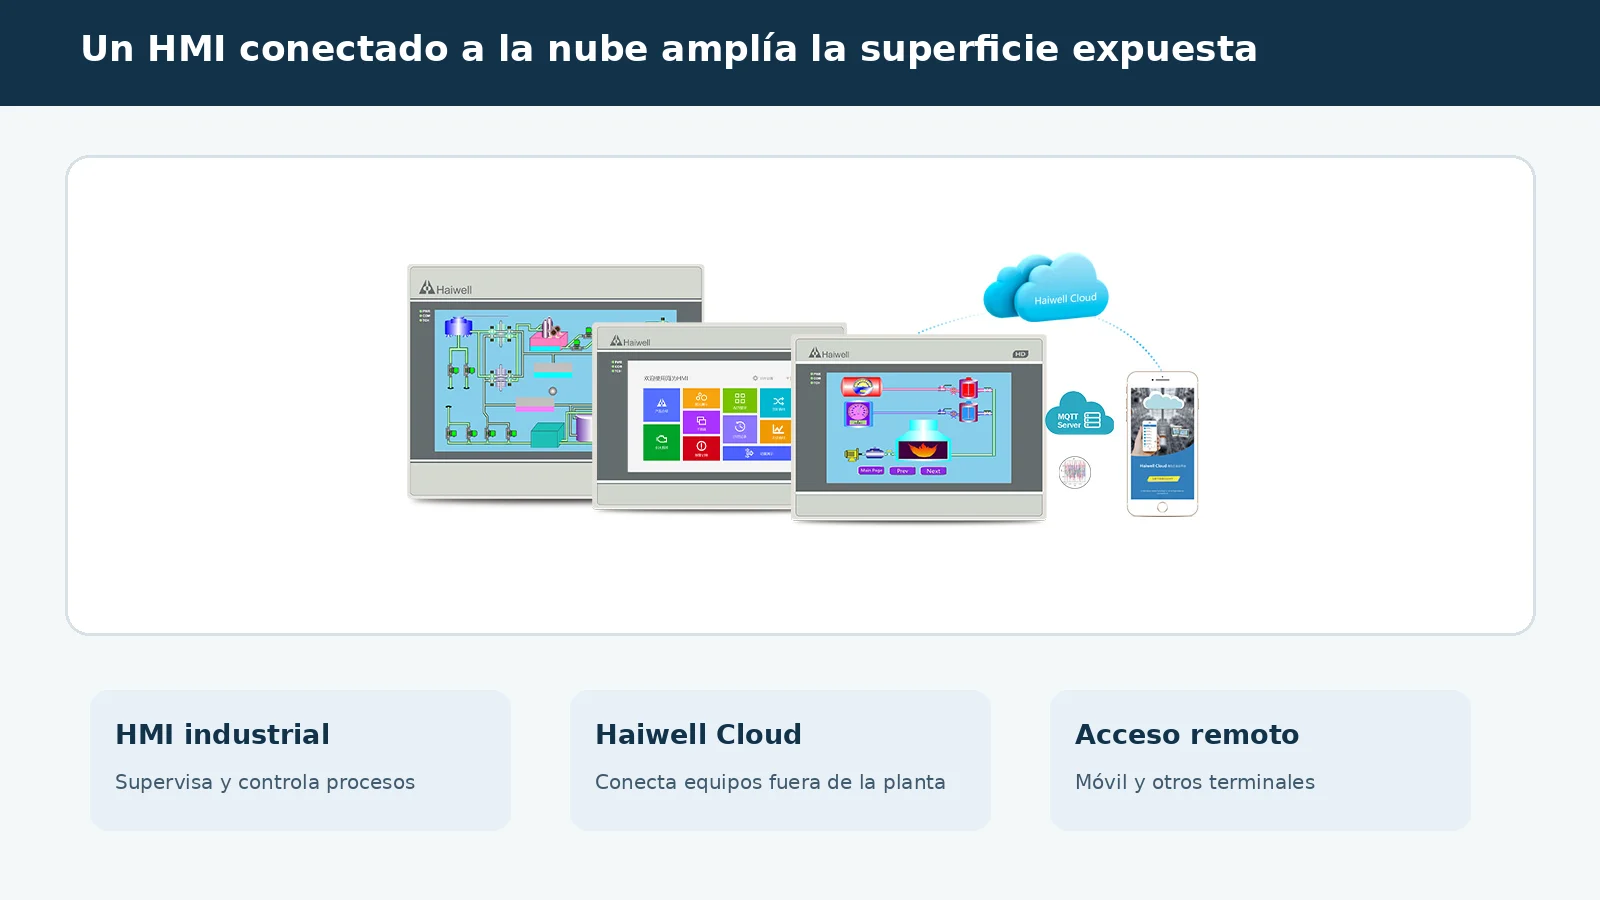
La solución pasa por actualizar
Haiwell ha publicado Scada-v3.50.1.19 como versión corregida y la ofrece desde su sitio web. La acción prioritaria es identificar las instalaciones que ejecutan 3.40.1.12, planificar la actualización conforme a los procedimientos de cambio del entorno industrial y verificar después la versión instalada. No basta con aplicar medidas en la nube si la pasarela vulnerable sigue operativa.
En sistemas de control industrial, una actualización puede requerir una ventana de mantenimiento y comprobaciones funcionales previas. Mientras se prepara, es prudente revisar qué equipos pueden alcanzar la interfaz de administración, limitar el acceso a las redes estrictamente necesarias y buscar actividad anómala asociada a la función afectada. Son medidas de reducción de exposición, no un sustituto permanente de la versión corregida.
El caso encaja en un patrón conocido: una función de diagnóstico que espera un dato sencillo, como un destino para una prueba de conectividad, termina delegando la entrada al sistema operativo sin filtrarla adecuadamente. Este tipo de errores también aparece en otros productos industriales; recientemente explicamos cómo cuatro vulnerabilidades afectaban a estaciones ANDRITZ HIPASE-250. La lección común es que las utilidades auxiliares deben formar parte del análisis de riesgo, aunque no sean la función principal del producto.
Qué está confirmado y qué falta por saber
La información confirmada permite acotar la respuesta: existe una vulnerabilidad crítica, afecta a Haiwell IoT Cloud HMI Gateway 3.40.1.12, se origina en cmdPing dentro de Net Check y dispone de una versión corregida. No está confirmado que se esté explotando, ni el aviso cuantifica sistemas accesibles desde Internet o instalaciones afectadas.
Por eso conviene evitar dos conclusiones opuestas: ni hay base para afirmar que todas las pasarelas Haiwell estén comprometidas, ni la ausencia de explotación conocida justifica aplazar la revisión. Inventario, segmentación, actualización controlada y supervisión de registros ofrecen una respuesta proporcionada a los datos disponibles.