UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

GitLab corrige un fallo crítico que permite leer archivos del servidor sin iniciar sesión

Redacción UktusNasporRedacción UktusNas
21 de septiembre de 2026, 13:47
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
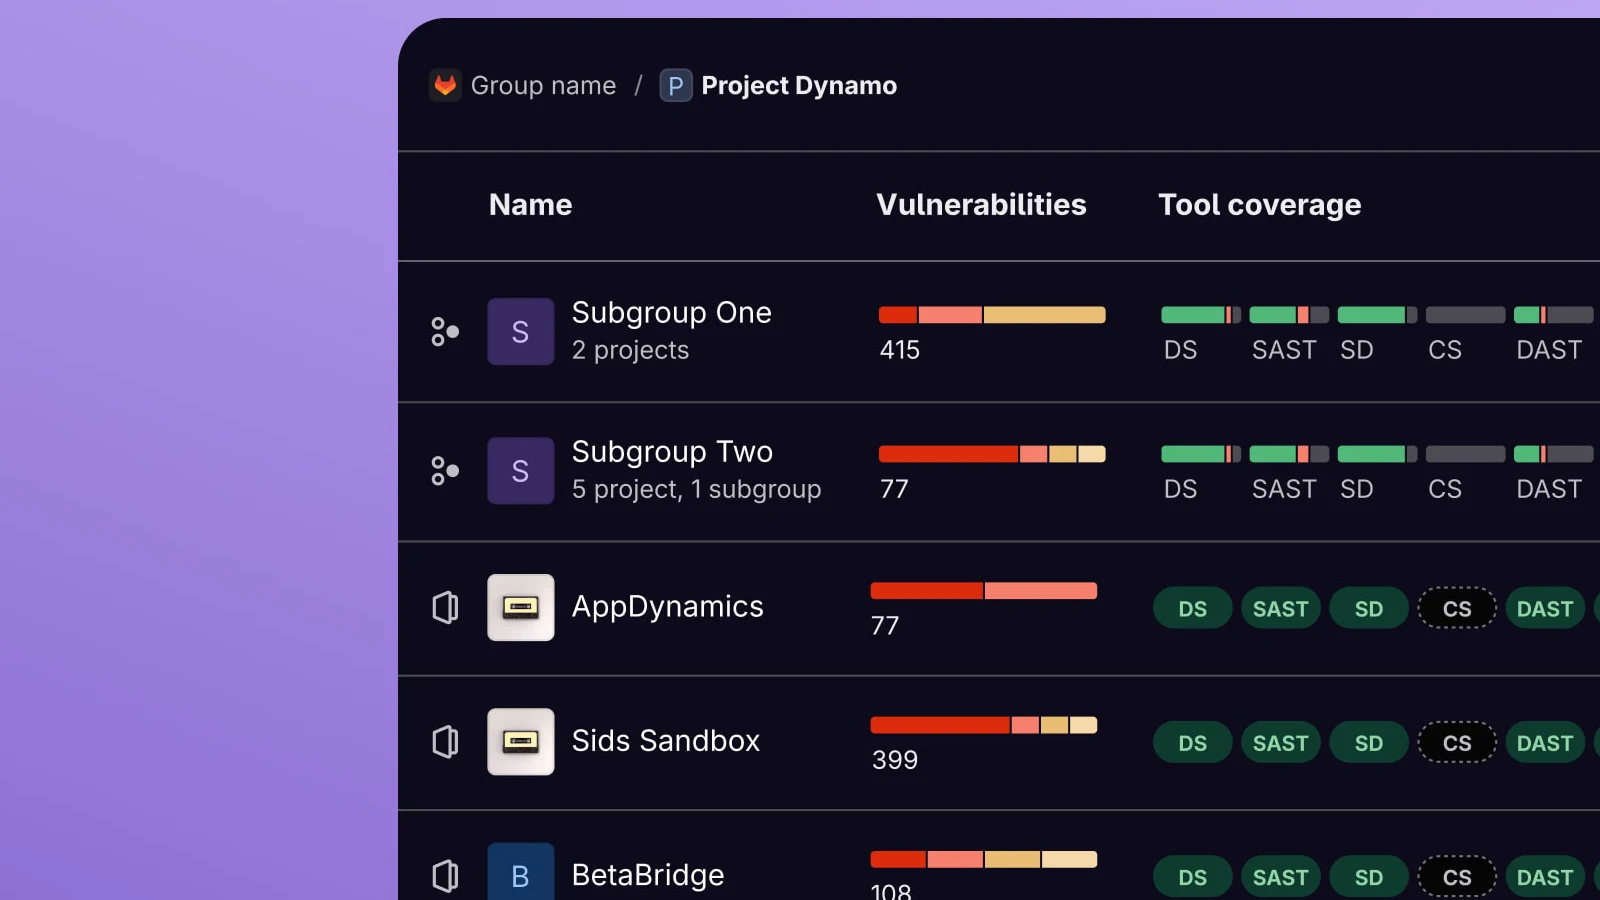
Panel de vulnerabilidades de GitLab

Panel de gestión de vulnerabilidades de GitLab.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

GitLab ha publicado una actualización de seguridad urgente para corregir CVE-2026-85706, una vulnerabilidad crítica que, bajo ciertas condiciones, permite a un atacante leer archivos arbitrarios del servidor sin autenticarse. El problema alcanza la puntuación máxima de 10.0 sobre 10 en la escala CVSS 3.1.

El riesgo afecta a las instalaciones autogestionadas de GitLab Community Edition y Enterprise Edition. Los administradores deben actualizar a la versión correspondiente de inmediato. GitLab.com ya funciona con el código corregido y los clientes de GitLab Dedicated no tienen que realizar ninguna acción.

Versiones de GitLab afectadas y actualización necesaria

Rama afectada Primera versión corregida
Desde GitLab 18.7 y anteriores a 19.1.8 19.1.8
GitLab 19.2 y anteriores a 19.2.6 19.2.6
GitLab 19.3 y anteriores a 19.3.2 19.3.2

Las tres versiones, publicadas el 10 de septiembre de 2026, incluyen la reparación tanto para Community Edition como para Enterprise Edition. Una instalación anterior a los rangos indicados no aparece incluida en el aviso de este fallo concreto, mientras que una situada dentro de ellos debe pasar, como mínimo, a la revisión corregida de su rama.

El fallo está en la API de commits

La vulnerabilidad se encuentra en la API de commits de repositorios. GitLab atribuye su origen a una combinación de confinamiento inadecuado de rutas y ausencia de aplicación de autenticación. El confinamiento de rutas debe impedir que una petición salga del directorio autorizado; si falla, puede producirse un «path traversal» o recorrido de directorios y quedar expuestos archivos ajenos al recurso solicitado.

El aviso oficial confirma que la lectura arbitraria es posible «bajo ciertas condiciones», aunque no describe públicamente cuáles son esas condiciones técnicas. Tampoco limita el alcance a archivos de los propios repositorios: la formulación empleada por GitLab se refiere a archivos del servidor.

La prioridad inmediata es comprobar la versión desplegada y aplicar 19.1.8, 19.2.6 o 19.3.2, según la rama utilizada. La falta de autenticación eleva el riesgo porque un posible atacante no necesitaría disponer previamente de una cuenta válida en la instancia.
Fuentes

  • GitLab
Tags: ActualizacionesSeguridad informáticaSoftwareVulnerabilidades
Artículo anterior

El parche de Android de septiembre corrige fallos críticos con riesgo de ejecución remota

Artículo siguiente

Una demanda acusa a Anthropic, OpenAI, SpaceXAI y Google de pactar una IA más lenta

Noticias relacionadas

Logotipo negro de SonicWall
Ciberseguridad

Un fallo de SonicOS explotado activamente permite eludir la autenticación SAML en SSL VPN

9 de noviembre de 2026
Teléfono Android rodeado de flechas de reinicio
Ciberseguridad

GhostMap puede dejar Android en un bucle de reinicios al instalar una app

6 de noviembre de 2026
Logotipo multicolor de Firefox
Ciberseguridad

OpenAI presenta GPT-6 Cyber con 81 nuevas vulnerabilidades graves detectadas en Firefox

6 de noviembre de 2026

Más leído

la superficie lunar que señala el cráter McGetchin y el material expulsado a su alrededor

La NASA identifica en la Luna el mayor cráter reciente conocido del sistema solar

17 de septiembre de 2026
Dos teléfonos con la interfaz de YouTube Premium

Vodafone incorpora YouTube Premium Lite con dos meses gratis y después por 8,99 euros al mes

15 de octubre de 2026
Logotipo de CAPCOM ID

Capcom confirma la filtración de 11,7 millones de registros de CAPCOM ID

22 de octubre de 2026
Logotipo amarillo de JustWatch TV Free

JustWatch TV llega a España con películas gratis y un plan sin anuncios por 3,99 euros

21 de octubre de 2026
Artículo siguiente
Balanza entre Anthropic, OpenAI, xAI y Google

Una demanda acusa a Anthropic, OpenAI, SpaceXAI y Google de pactar una IA más lenta

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.