
INCIBE-CERT ha publicado un aviso de importancia alta sobre tres vulnerabilidades que afectan a Airwall y a varias versiones de Metasys, dos tecnologías de Johnson Controls utilizadas en la protección y gestión de edificios conectados. El organismo contabiliza dos fallos de severidad alta y uno de severidad media, aunque indica que no hay constancia de explotación para ninguno de los tres.
El alcance obliga a revisar tanto el componente de comunicaciones Airwall como las instalaciones de Metasys 12, 13, 14 y 15. No se trata de un problema limitado a una interfaz secundaria: los efectos posibles enumerados por INCIBE-CERT incluyen secuestro de sesión, acceso no autorizado, lectura arbitraria de archivos y entrada a recursos protegidos del sistema.
Qué versiones están afectadas
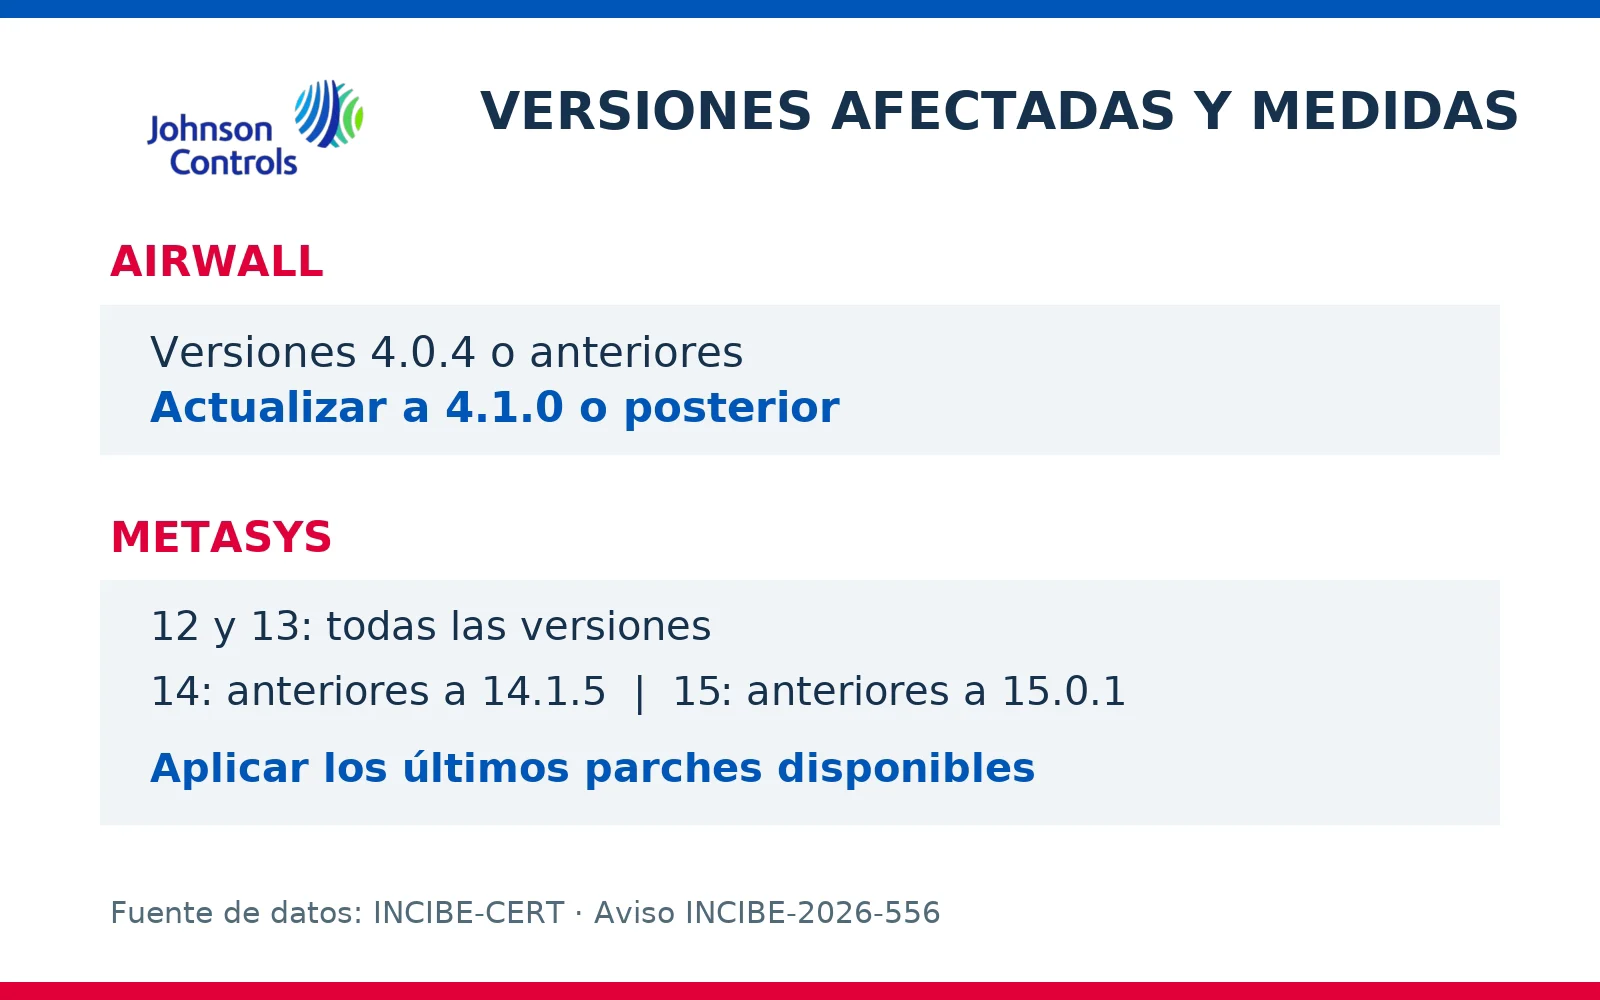
En Airwall, el aviso considera afectadas las versiones 4.0.4 y anteriores. La recomendación concreta de Johnson Controls, recogida por INCIBE-CERT, es instalar la versión 4.1.0 o una posterior. En Metasys, el alcance cambia según la rama: todas las versiones 12 y 13 están incluidas, además de las versiones anteriores a 14.1.5 en la rama 14 y las anteriores a 15.0.1 en la rama 15.
Metasys es una plataforma de automatización que reúne funciones como climatización, iluminación, seguridad y protección contra incendios en una misma infraestructura. Por eso, el impacto práctico depende de cómo esté desplegado cada sistema y de los permisos disponibles, pero una brecha en la capa de gestión puede alcanzar operaciones relevantes del edificio. Es un contexto parecido al de otras vulnerabilidades recientes en sistemas industriales, donde el inventario preciso de versiones resulta esencial antes de aplicar cambios.
Una clave integrada y un XSS persistente
El primer fallo de severidad alta, CVE-2026-64887, está en Airwall. INCIBE-CERT explica que la aplicación contiene una contraseña o clave criptográfica codificada. La misma clave aparece en todas las instalaciones, de modo que su descubrimiento en un producto puede comprometer otras implementaciones afectadas. Un atacante que obtenga acceso al código o a los binarios podría emplearla para descifrar información sensible almacenada en archivos de configuración o bases de datos.
El segundo fallo alto, CVE-2026-34491, afecta a Metasys y permite que un usuario con pocos privilegios introduzca una carga XSS mediante una URL manipulada. La carga queda guardada y puede ejecutarse en el navegador de otros usuarios en sesiones posteriores, también cuando accede un administrador. Este comportamiento amplía el riesgo respecto a un XSS reflejado, porque no exige volver a enviar el enlace malicioso a cada víctima.
El tercer identificador es CVE-2026-34492 y tiene severidad media. El aviso confirma su existencia y la relaciona con los posibles efectos generales descritos, pero no detalla en la página pública su mecánica ni asigna cada consecuencia concreta a este CVE. Por tanto, no puede afirmarse a partir de esa fuente qué requisito previo necesita un atacante o qué componente exacto interviene.
Qué deben hacer los responsables de los edificios
La primera medida es localizar todas las instancias de Airwall y Metasys, anotar versión, función y exposición de red, y contrastar ese inventario con los rangos afectados. Johnson Controls recomienda aplicar los últimos parches disponibles en Metasys y actualizar Airwall a 4.1.0 o posterior. Antes de desplegar en producción conviene seguir el procedimiento del fabricante, comprobar copias de seguridad y validar en un entorno controlado las integraciones del edificio.
También es prudente revisar cuentas con pocos privilegios, sesiones administrativas y registros de acceso, especialmente por la posibilidad de XSS persistente. Las interfaces de administración no deberían estar expuestas directamente a Internet y el acceso remoto debe limitarse a personal y dispositivos autorizados. El aviso no confirma ataques activos, pero esa ausencia no sustituye la actualización: una clave común integrada en el software reduce el margen de seguridad si acaba divulgándose.
Tras parchear, los equipos deberían documentar la nueva versión y verificar que el servicio vuelve a operar con normalidad. En instalaciones críticas, la coordinación entre mantenimiento, tecnología operacional y seguridad informática evita que una actualización necesaria provoque una interrupción imprevista en climatización, accesos u otros sistemas conectados.