
Microsoft ha publicado una nueva revisión de su paquete offline de Microsoft Defender para las imágenes de instalación de Windows. El objetivo es cerrar un intervalo delicado: cuando se despliega Windows 11 desde una imagen antigua, el antivirus integrado puede arrancar con binarios y firmas desactualizados hasta que completa su primera actualización en línea.
La actualización, reflejada por Microsoft el 13 de agosto, está pensada para administradores, fabricantes y quienes mantienen medios de despliegue. No es un parche que el usuario deba ejecutar sobre su Windows 11 en funcionamiento, sino un paquete que se integra en imágenes WIM o VHD antes de utilizarlas para instalar o desplegar el sistema.
Qué cambia en el paquete de Defender
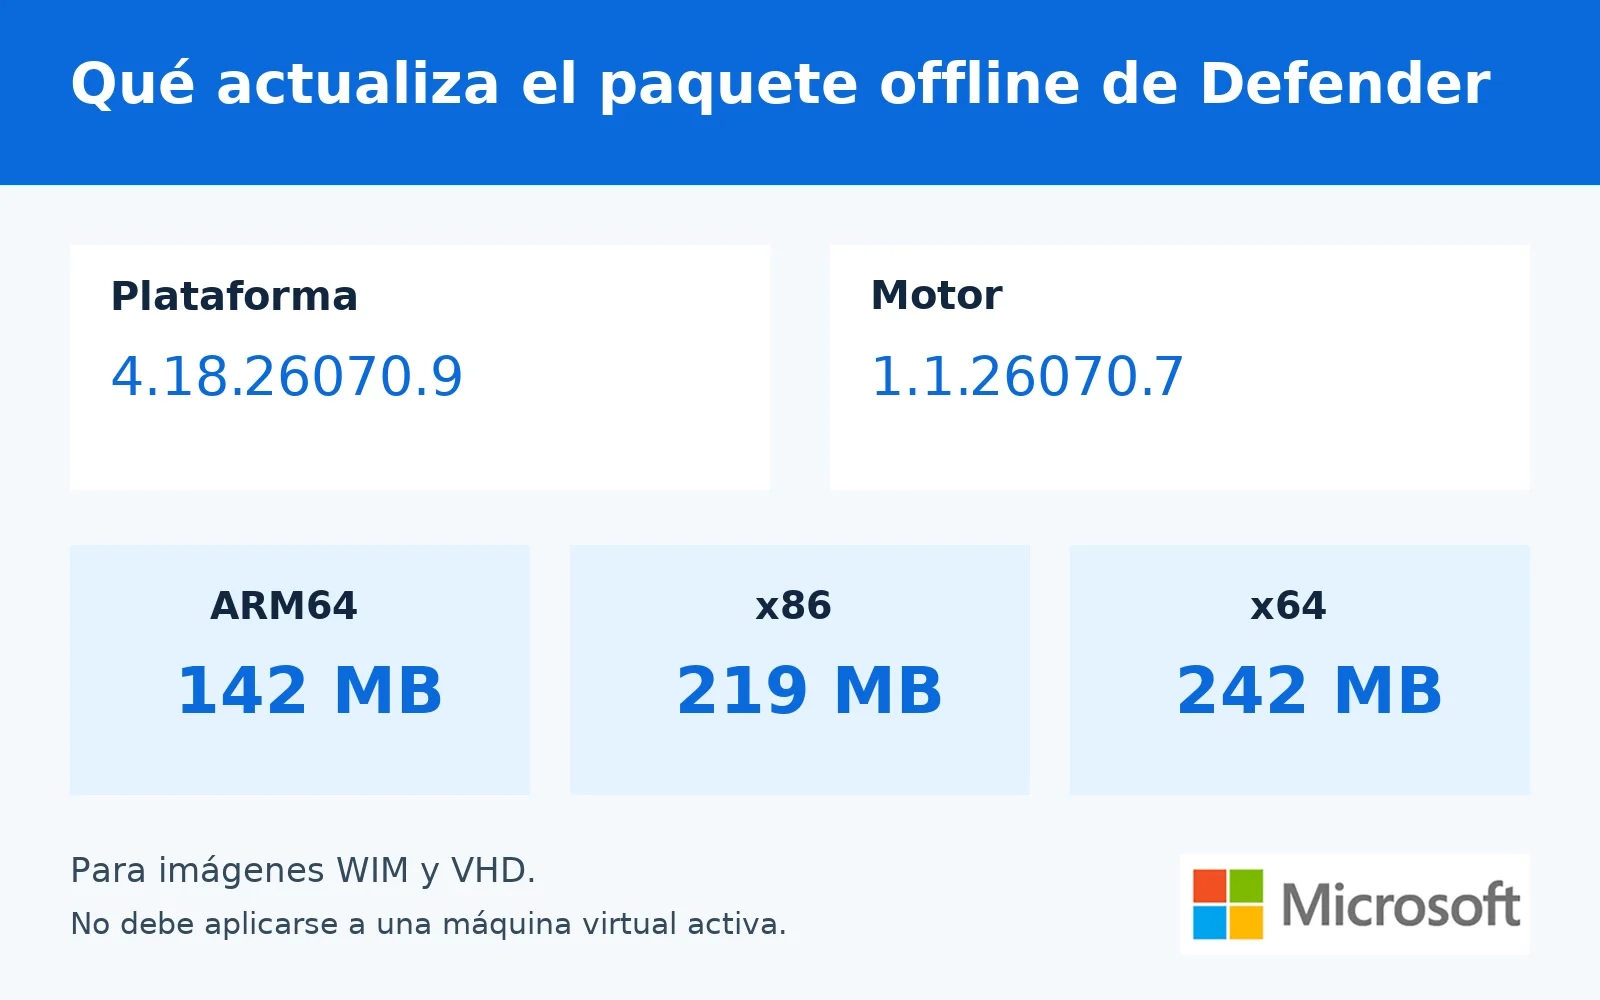
La ficha oficial identifica el paquete de Defender como la versión 1.447.236.0. En su interior incorpora la plataforma antimalware 4.18.26070.9, el motor 1.1.26070.7 y la inteligencia de seguridad 1.455.50.0. Son componentes diferentes: la plataforma aporta la infraestructura del antivirus, el motor analiza el contenido y la inteligencia reúne las detecciones conocidas.
Microsoft ofrece descargas separadas para x86, x64 y ARM64. Sus tamaños aproximados son, respectivamente, 219 MB, 242 MB y 142 MB. Al descomprimir el archivo ZIP se obtienen un paquete CAB para DISM y el script de PowerShell DefenderUpdateWinImage.ps1, que ayuda a aplicar o retirar la actualización en una imagen del sistema.
Por qué importa antes del primer arranque
Una imagen de instalación no se actualiza por sí sola mientras permanece almacenada. Si lleva meses sin mantenimiento, el equipo recién desplegado puede quedar temporalmente peor protegido durante sus primeras horas, precisamente mientras descarga las revisiones recientes. Integrar Defender en el medio reduce esa brecha inicial, aunque no sustituye a Windows Update ni a la política habitual de parches.
Microsoft recomienda revisar estas imágenes con una cadencia de tres meses. La actualización admite Windows 11, Windows 10 ESU y varias ediciones LTSC, además de Windows Server 2016, 2019 y 2022. La compañía señala también que no es necesario respetar un orden concreto entre este paquete offline y la última actualización acumulativa de Windows.
Conviene separar este mantenimiento del martes de parches de agosto de Microsoft. Aquel corrige vulnerabilidades del sistema y otros productos; este paquete renueva el antivirus dentro de la imagen desde la que se instalarán los equipos. En ambos casos, el valor práctico depende de que las organizaciones mantengan actualizado todo el proceso de despliegue.
Cómo se aplica y qué precauciones exige
El script requiere un entorno de Windows 10 de 64 bits o posterior, PowerShell 5.1 como mínimo, los módulos Microsoft.PowerShell.Security y DISM, y permisos de administrador. Antes de actuar hay que identificar el índice correcto de la edición incluida en el archivo Install.wim, porque una misma imagen puede contener varias ediciones de Windows 11.
La advertencia más importante es operativa: el paquete debe aplicarse a una imagen desconectada. Microsoft indica que no se utilice para actualizar una imagen que esté ejecutándose dentro de una máquina virtual, ya que podría dañarla. También aconseja conservar una copia de seguridad, aunque el script dispone de una acción para retirar la actualización.
La ficha no recoge problemas conocidos en esta revisión. Aun así, la ausencia de incidencias declaradas no elimina la necesidad de probar el medio resultante en un entorno controlado. Para un usuario doméstico que ya usa Windows 11, la acción correcta sigue siendo mantener activadas las actualizaciones normales; este lanzamiento resulta especialmente relevante para despliegues nuevos y automatizados.