UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

Unbound corrige un fallo crítico en DNSSEC con posible ejecución remota de código

Redacción UktusNasporRedacción UktusNas
19 de septiembre de 2026, 11:50
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
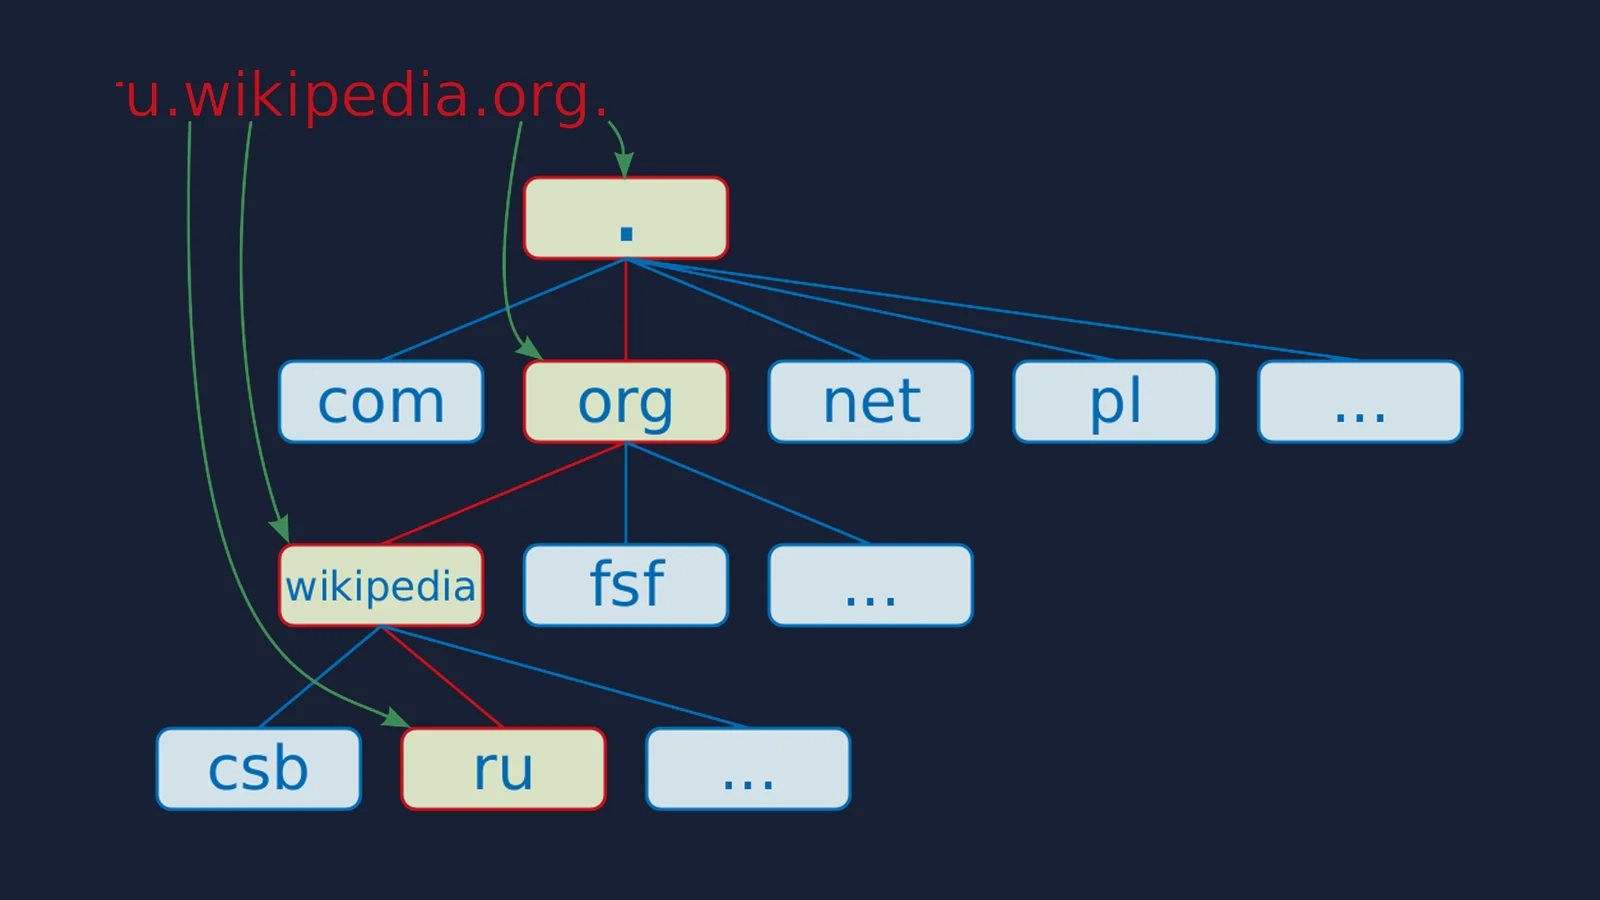
Esquema de la jerarquía de nombres de dominio DNS

Esquema de la jerarquía de nombres de dominio DNS.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

NLnet Labs ha publicado Unbound 1.26.1 para corregir CVE-2026-81642, una vulnerabilidad crítica en el validador DNSSEC. El fallo afecta a todas las versiones hasta la 1.26.0 inclusive y permite que una zona maliciosa provoque una denegación de servicio; el fabricante también advierte de una posible ejecución remota de código.

Los administradores de sistemas que utilicen Unbound deben actualizar a la nueva versión. Quienes no puedan hacerlo inmediatamente disponen de dos parches oficiales, uno mínimo y otro completo. NLnet Labs no indica que la vulnerabilidad esté siendo explotada activamente.

Una consulta a una zona maliciosa puede activar el fallo

El problema se encuentra en el procesamiento de registros DNSKEY, que contienen las claves públicas empleadas para comprobar las firmas de DNSSEC. Esta tecnología permite verificar que una respuesta del sistema de nombres de dominio no ha sido manipulada.

Un atacante necesita controlar una zona preparada específicamente y conseguir que una instalación vulnerable de Unbound la consulte. Al procesar el registro DNSKEY, un puntero de compresión del nombre del propietario puede apuntar a su propio campo RDATA, la parte del registro que contiene sus datos. Esta situación puede desbordar el búfer utilizado para calcular el resumen criptográfico.

Los datos que desencadenan el error están bajo control del atacante. NLnet Labs señala dos consecuencias: la caída del proceso, que interrumpe el servicio, y la posibilidad de ejecutar código de forma remota. El aviso califica esta última como posible, sin documentar una explotación real ni una campaña activa.

La corrección comprueba el espacio antes de escribir

La versión 1.26.1 incorpora una comprobación de la capacidad del búfer después de descomprimir los datos y antes de escribir en él. Esa validación impide que el contenido exceda el espacio reservado.

La actualización es la mitigación confirmada. El aviso no aclara si desactivar la validación DNSSEC elimina por completo la exposición, por lo que esa opción no debe considerarse un remedio equivalente. Si una actualización inmediata no resulta viable, los responsables del servicio pueden aplicar los parches publicados por NLnet Labs y planificar después el salto a la versión corregida.

El aviso fue fechado el 16 de septiembre de 2026. La solución de CVE-2026-81642 forma parte de una actualización de seguridad que también aborda otros fallos.
Fuentes

  • NLnet Labs
Tags: ActualizacionesSeguridad informáticaSoftwareVulnerabilidades
Artículo anterior

OpenAI publica seis casos de desalineación de sus modelos y un marco para divulgarlos

Artículo siguiente

Apple publica Xcode 27.1 beta con simulador para desarrollar apps de iPhone Duo

Noticias relacionadas

Logotipo negro de SonicWall
Ciberseguridad

Un fallo de SonicOS explotado activamente permite eludir la autenticación SAML en SSL VPN

9 de noviembre de 2026
Teléfono Android rodeado de flechas de reinicio
Ciberseguridad

GhostMap puede dejar Android en un bucle de reinicios al instalar una app

6 de noviembre de 2026
Logotipo multicolor de Firefox
Ciberseguridad

OpenAI presenta GPT-6 Cyber con 81 nuevas vulnerabilidades graves detectadas en Firefox

6 de noviembre de 2026

Más leído

la superficie lunar que señala el cráter McGetchin y el material expulsado a su alrededor

La NASA identifica en la Luna el mayor cráter reciente conocido del sistema solar

17 de septiembre de 2026
Dos teléfonos con la interfaz de YouTube Premium

Vodafone incorpora YouTube Premium Lite con dos meses gratis y después por 8,99 euros al mes

15 de octubre de 2026
Dos iPhone 18 Pro borgoña sobre fondo negro

Apple habría recortado al menos un 15 % los pedidos de piezas del iPhone 18 Pro y Pro Max

10 de octubre de 2026
Tres equipos de red sobre fondo verde

Un fallo crítico en MikroTik RouterOS permite ejecutar código sin autenticación

6 de octubre de 2026
Artículo siguiente
Pantalla de inicio de un iPhone Duo plegable abierta

Apple publica Xcode 27.1 beta con simulador para desarrollar apps de iPhone Duo

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.