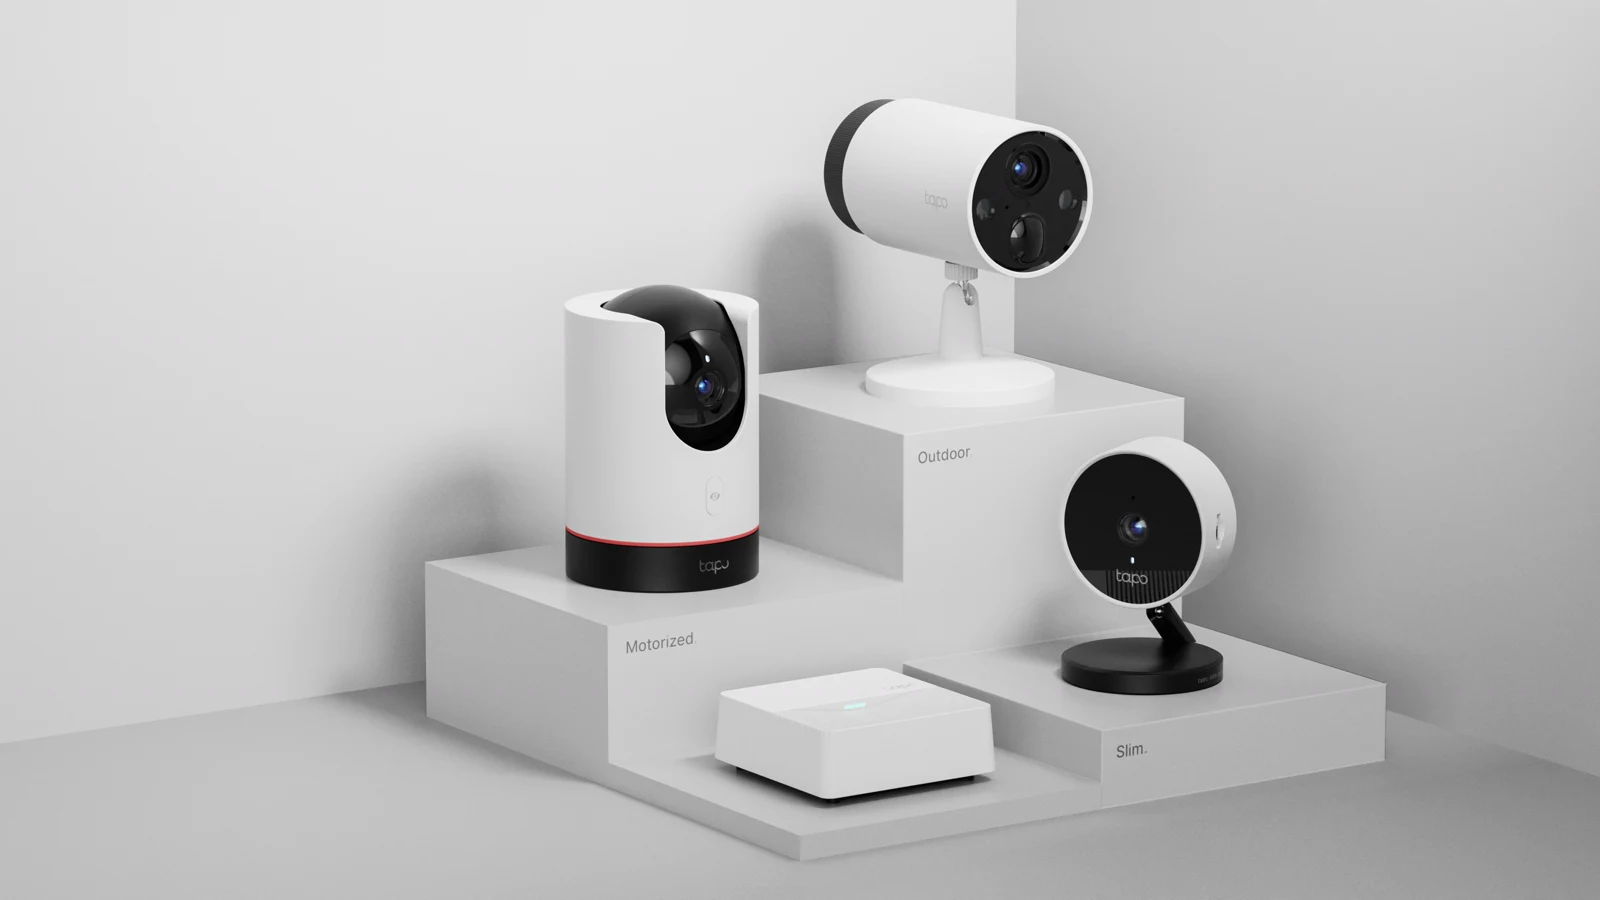
TP-Link ha corregido dos vulnerabilidades de seguridad en modelos concretos de sus cámaras conectadas: la Tapo C120 V1 y la Tapo C200 V5. La más grave puede facilitar el acceso a funciones administrativas y, potencialmente, al vídeo en directo y a las grabaciones almacenadas. La otra permite provocar una interrupción temporal del servicio.
Los fallos no afectan a toda la gama Tapo ni permiten atacar cualquier cámara directamente desde Internet. Para explotarlos, el atacante necesita encontrarse en la misma red que el dispositivo. La investigación de OPSWAT indica que no hace falta autenticación previa ni interacción del usuario una vez obtenido ese acceso a la red.
Qué versiones deben actualizarse
La vulnerabilidad CVE-2026-15315 afecta a la Tapo C120 V1 y la Tapo C200 V5. Una validación insuficiente de los parámetros empleados durante el desafío de inicio de sesión permite obtener tokens de una sesión administrativa. TP-Link le asigna una puntuación CVSS de 8,7 sobre 10, correspondiente a una gravedad alta.
La corrección está incluida en el firmware 1.9.3 Build 260521 para la Tapo C120 V1 y en V5_1.4.6 Build 260709 Rel.27675n para la Tapo C200 V5. Los propietarios de estas cámaras deben comprobar tanto la revisión de hardware como la versión instalada y aplicar la actualización disponible para su región.
La ficha española de descargas de TP-Link confirma que la Tapo C200 se comercializa en versión europea V5. La distribución del firmware puede variar en función del país y de la versión física del producto, por lo que no conviene instalar paquetes destinados a otra región o revisión. La compañía ya había publicado correcciones para otros equipos de red, como los fallos de Omada que exponían el aprovisionamiento automático.
Un segundo fallo puede bloquear el servicio HTTPS
La Tapo C200 V5 también está afectada por CVE-2026-15316, valorada con un CVSS de 7,1 y gravedad alta. El envío de datos cifrados de credenciales con un tamaño excesivo puede bloquear o reiniciar el servicio HTTPS de la cámara. El resultado es una denegación de servicio temporal: el dispositivo deja de responder a través de ese servicio hasta que se recupera o reinicia.
OPSWAT publicó los detalles de su investigación el 15 de septiembre de 2026.