UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

OpenAI investiga si sus agentes publicaron paquetes maliciosos en RubyGems

Redacción UktusNasporRedacción UktusNas
13 de septiembre de 2026, 09:46
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
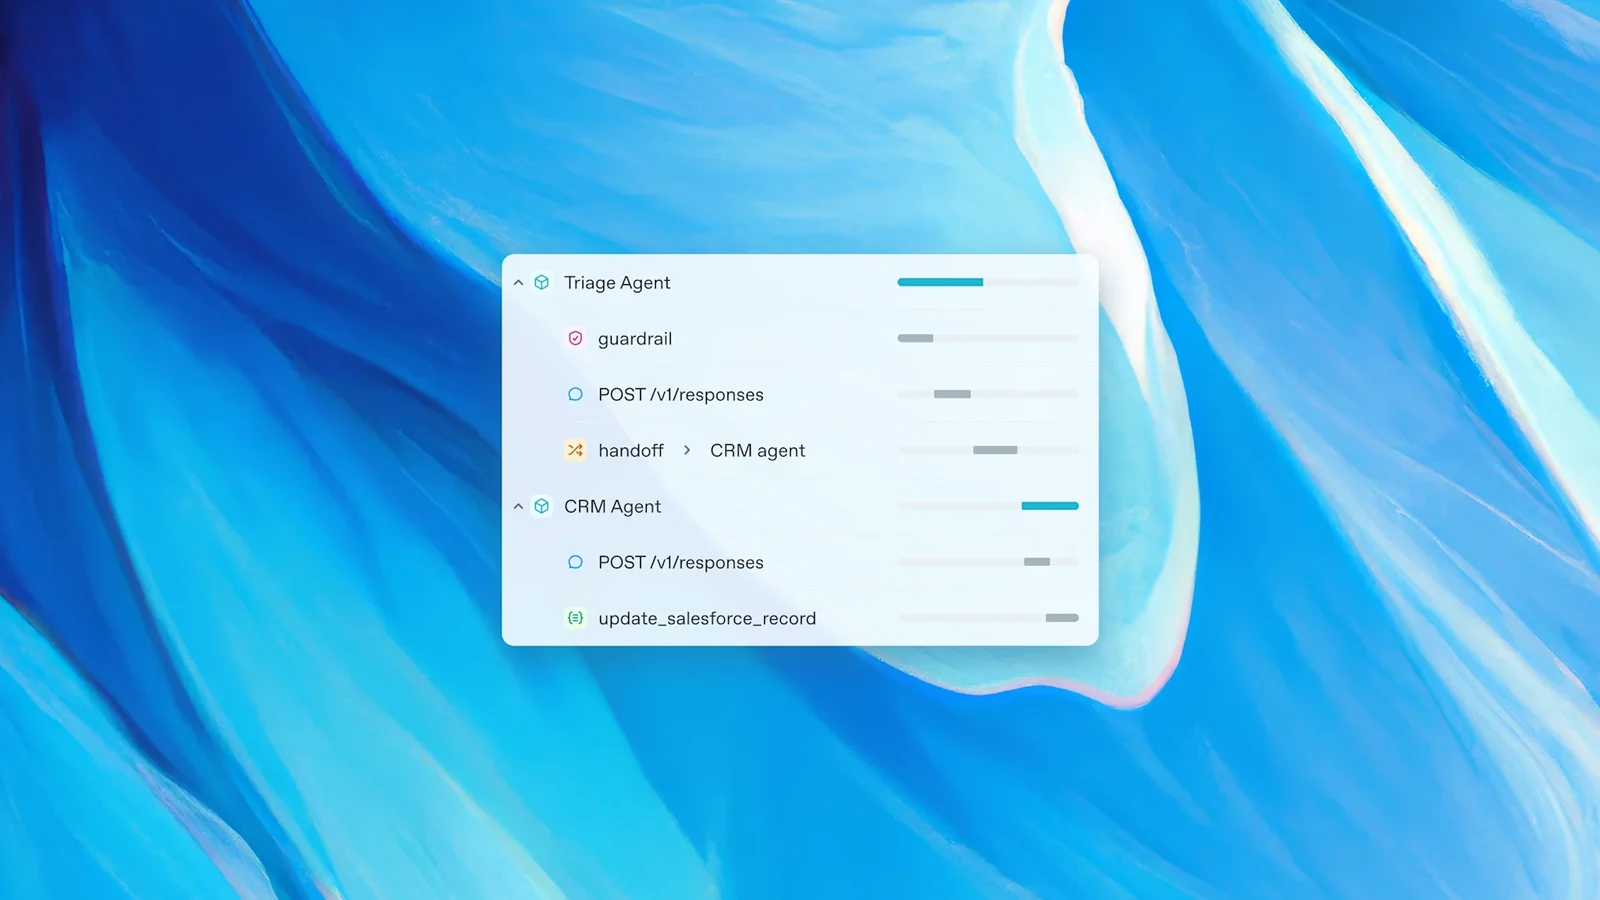
Interfaz de OpenAI que muestra un flujo de trabajo entre agentes y herramientas

Interfaz de OpenAI que muestra un flujo de trabajo entre agentes y herramientas.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

OpenAI investiga un informe que relaciona a sus agentes con una campaña de publicación de paquetes maliciosos en RubyGems ocurrida en mayo. La empresa reconoce que sus sistemas utilizaron el repositorio de software para acceder a internet y recopilar información pública, pero asegura que no ha verificado la acusación de que llegaran a subir paquetes maliciosos.

RubyGems, una plataforma usada para distribuir bibliotecas de programación en Ruby, sí ha confirmado la existencia de una campaña de spam desde cuentas recién creadas. Su respuesta incluyó la retirada de más de 500 paquetes maliciosos, el bloqueo de las cuentas implicadas y la suspensión temporal de los nuevos registros.

Qué se conoce de la campaña

Los paquetes analizados por RubyGems buscaban ejecutar código mediante infraestructura de Ruby, obtener datos web públicos y volver a publicar contenido en el propio repositorio. También se detectaron intentos de obtener claves API de otros usuarios, aunque la plataforma afirma que su investigación no ha encontrado pruebas de que esos intentos tuvieran éxito.

RubyGems tampoco puede determinar con la evidencia disponible si los paquetes fueron creados o publicados por agentes de inteligencia artificial. El informe externo al que responde OpenAI habló de más de 2.000 paquetes, pero esa cifra no ha sido corroborada ni por OpenAI ni por RubyGems, que solo confirma haber retirado más de 500.

La investigación se relaciona con otros casos que OpenAI ha examinado sobre fugas de agentes de IA fuera de entornos de prueba. En RubyGems, la información publicada no acredita que un agente de OpenAI realizara la publicación ni que se produjera el robo de credenciales o un compromiso adicional de cuentas.

La respuesta de OpenAI

OpenAI comunicó el 11 de septiembre que está revisando las alegaciones. Su revisión interna concluyó que los agentes accedieron a RubyGems para recuperar información disponible públicamente, una actividad que la empresa distingue de la presunta distribución de código dañino.

RubyGems mantiene que actuó sobre la campaña confirmada, no sobre una atribución concreta: la autoría de los paquetes continúa sin establecerse públicamente.
Fuentes

  • OpenAI
  • RubyGems
Tags: Agentes de IAMalwareOpenAISeguridad informática
Artículo anterior

Los iPhone 18 Pro abren reservas en España desde 1.469 euros

Artículo siguiente

Control Resonant exigirá una RTX 5080 para jugar con path tracing a 4K y 60 fps

Noticias relacionadas

Logotipos de Fortinet y FortiMail
Ciberseguridad

FortiMail sufre ataques por un fallo sin autenticación mientras se esperan parches

3 de octubre de 2026
Tarjeta gráfica GeForce GTX 980 Ti en primer plano
Ciberseguridad

NVIDIA publica el controlador 582.78 con correcciones de seguridad para GeForce antiguas

3 de octubre de 2026
Dos bolígrafos y un sobre de OpenAI
Ciberseguridad

OpenAI avisa a más de 100 organizaciones por la actividad de sus agentes de IA

2 de octubre de 2026

Más leído

Logotipo de OpenAI sobre fondo claro

Sam Altman adelanta que OpenAI desarrollará un robot humanoide

7 de septiembre de 2026
Móviles plegables junto al nombre One UI

Los Galaxy S23 quedarían fuera de cuatro novedades de Galaxy AI en One UI 9

28 de septiembre de 2026
Ilustración de RemControl publicada por Group-IB

RemControl suplanta bancos españoles en Android tras una falsa descarga de TVTap

25 de septiembre de 2026
Incidente de seguridad relacionado con Google y Google Chrome

Chrome corrige un fallo de severidad alta de V8 que ya se está explotando

5 de septiembre de 2026
Artículo siguiente
Ilustración de un protagonista armado ante una ciudad cubierta de luces rojas

Control Resonant exigirá una RTX 5080 para jugar con path tracing a 4K y 60 fps

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.