UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

RatHat usa IA y Accesibilidad para tomar el control de móviles Android

Redacción UktusNasporRedacción UktusNas
21 de septiembre de 2026, 13:34
en Ciberseguridad
Tiempo de lectura: 2 min de lectura
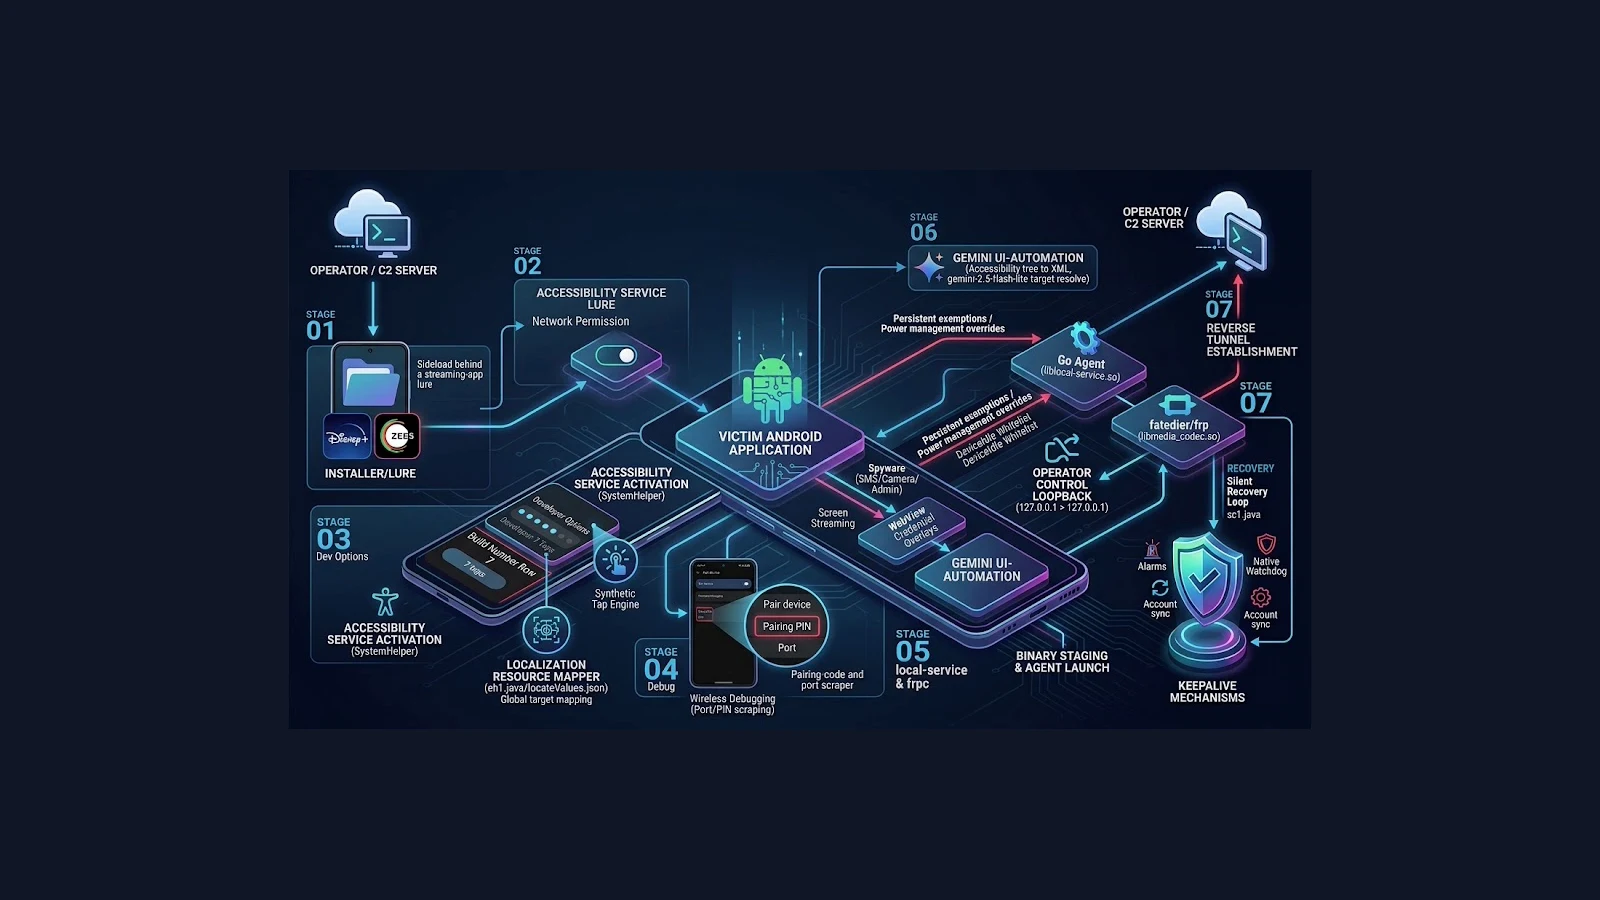
Diagrama del funcionamiento del malware RatHat

Diagrama técnico de la cadena de infección y control de RatHat. La imagen oficial está disponible en inglés.

Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

Zimperium zLabs ha identificado RatHat, una nueva familia de malware para Android capaz de automatizar la navegación por la pantalla mediante inteligencia artificial. La amenaza busca obtener un control amplio del dispositivo, robar credenciales bancarias y capturar códigos de autenticación, además de conservar el acceso aunque la víctima elimine la aplicación que inició la infección.

RatHat no se distribuye a través de Google Play. Los atacantes recurren a páginas de phishing, anuncios maliciosos, mensajes de texto fraudulentos y otros portales que intentan convencer al usuario para que descargue un archivo APK. El riesgo se concentra, por tanto, en móviles donde se instalan aplicaciones desde fuentes externas y se conceden los permisos solicitados.

De Accesibilidad al acceso ADB

Una vez instalado, el malware abusa del servicio de Accesibilidad, una función legítima diseñada para ayudar a manejar el teléfono. Con ese permiso puede activar las opciones de desarrollador y la depuración inalámbrica, conseguir acceso local mediante ADB —la interfaz de administración y depuración de Android— y ejecutar componentes con privilegios de shell, superiores a los de una aplicación convencional.

Su módulo de automatización transforma en XML el árbol de elementos que Accesibilidad detecta en la pantalla. Después consulta a un asistente de IA generativa cuyo nombre no se ha publicado para localizar botones o campos, extraer texto y recibir instrucciones de navegación, como desplazarse hacia abajo. Así puede adaptarse a distintas interfaces sin depender únicamente de coordenadas fijas o de una secuencia rígida de pulsaciones.

Entre sus capacidades figura el uso de superposiciones HTML sobre aplicaciones bancarias y de pago. Estas pantallas falsas sirven para capturar datos introducidos por la víctima. RatHat también puede interceptar SMS y notificaciones que contengan códigos OTP o de doble factor, así como registrar credenciales de bloqueo a partir de eventos de entrada. Comparte el objetivo financiero de amenazas como ToxicPanda 2.0, otro malware bancario para Android, aunque añade la navegación asistida por IA a su cadena de control.

Persistencia incluso después de borrar la aplicación

RatHat incorpora varios componentes para dificultar su retirada. Zimperium describe un agente que puede mantenerse activo fuera del ciclo de vida de la aplicación y reinstalar el APK si este se elimina. Otro componente establece un túnel inverso persistente hacia la infraestructura del atacante, lo que facilita mantener el acceso remoto al terminal.

La principal medida preventiva derivada de su forma de distribución es no instalar APK recibidos mediante enlaces, anuncios o mensajes. También debe despertar sospechas que una aplicación obtenida fuera de la tienda oficial solicite Accesibilidad o trate de activar las opciones de desarrollador y la depuración inalámbrica. Borrar únicamente la aplicación puede no bastar si RatHat ya ha desplegado sus mecanismos de persistencia.

Los investigadores observan indicios de que los responsables podrían operar desde China, entre ellos instrucciones para la IA escritas en chino. No es una atribución concluyente: Zimperium lo presenta como una evaluación basada en las evidencias examinadas, no como una identificación confirmada de los atacantes.
Fuentes

  • Zimperium
Tags: AndroidInteligencia artificialMalwarePhishing
Artículo anterior

Gmail añade un botón para copiar códigos de verificación sin abrir el correo

Artículo siguiente

TDTChannels Player actualiza su reproductor en Android para evitar emisiones erróneas

Noticias relacionadas

Logotipos de Fortinet y FortiMail
Ciberseguridad

FortiMail sufre ataques por un fallo sin autenticación mientras se esperan parches

3 de octubre de 2026
Tarjeta gráfica GeForce GTX 980 Ti en primer plano
Ciberseguridad

NVIDIA publica el controlador 582.78 con correcciones de seguridad para GeForce antiguas

3 de octubre de 2026
Dos bolígrafos y un sobre de OpenAI
Ciberseguridad

OpenAI avisa a más de 100 organizaciones por la actividad de sus agentes de IA

2 de octubre de 2026

Más leído

Logotipo de OpenAI sobre fondo claro

Sam Altman adelanta que OpenAI desarrollará un robot humanoide

7 de septiembre de 2026
Móviles plegables junto al nombre One UI

Los Galaxy S23 quedarían fuera de cuatro novedades de Galaxy AI en One UI 9

28 de septiembre de 2026
Ilustración de RemControl publicada por Group-IB

RemControl suplanta bancos españoles en Android tras una falsa descarga de TVTap

25 de septiembre de 2026
Incidente de seguridad relacionado con Google y Google Chrome

Chrome corrige un fallo de severidad alta de V8 que ya se está explotando

5 de septiembre de 2026
Artículo siguiente
TDTChannels Player en dos teléfonos Android

TDTChannels Player actualiza su reproductor en Android para evitar emisiones erróneas

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.