TP-Link ha distribuido correcciones para una cadena de vulnerabilidades en el aprovisionamiento sin intervención, o ZTP, de su ecosistema empresarial Omada. Los fallos podían convertir el mecanismo pensado para dar de alta equipos automáticamente en una vía de entrada a la red, según la investigación que Forescout presenta hoy en Black Hat USA.
El trabajo reúne 15 vulnerabilidades localizadas en distintos componentes del proceso. Combinadas con errores divulgados anteriormente, algunas rutas permitían avanzar desde servicios accesibles sin credenciales hasta la ejecución remota de código en equipos de red. El escenario más grave no exige que el atacante conozca la contraseña de administración, de ahí la importancia de aplicar las versiones corregidas.
Por qué el aprovisionamiento automático es delicado
ZTP se utiliza para desplegar routers, puntos de acceso y conmutadores a gran escala. Un equipo nuevo se conecta, contacta con la infraestructura del fabricante o del administrador y recibe configuración y firmware sin que un técnico tenga que prepararlo manualmente. El ahorro de tiempo es considerable en oficinas, hoteles, comercios o redes distribuidas.
Ese mismo diseño concentra confianza en una cadena con varias piezas: identificación del dispositivo, servidores de aprovisionamiento, descarga de archivos, validación del firmware y controlador central. Si una de ellas acepta datos manipulados o no comprueba correctamente el origen de una actualización, un fallo inicial puede propagarse a una flota completa en lugar de quedarse limitado a una unidad.
Los investigadores Stanislav Dashevskyi y Francesco La Spina han analizado precisamente esas relaciones. La sesión oficial de Black Hat clasifica el trabajo dentro de seguridad de sistemas ciberfísicos, IoT y desarrollo de exploits. No se trata de una intrusión observada de forma generalizada, sino de investigación coordinada que ha desembocado en parches antes de publicar los detalles técnicos completos.
Qué deben hacer los administradores de Omada
La prioridad es comprobar el modelo exacto, su revisión de hardware y la versión de firmware en el controlador Omada. TP-Link mantiene una página central de avisos con los productos afectados y los enlaces de descarga correspondientes. No conviene instalar una imagen destinada a otra revisión, aunque el nombre comercial del equipo parezca idéntico.
En instalaciones administradas por un proveedor, la empresa debería pedir confirmación escrita de que controladores, gateways, puntos de acceso y switches han recibido las correcciones. También es prudente limitar la administración remota, separar la red de gestión del tráfico de clientes y revisar conexiones inesperadas hacia servidores de aprovisionamiento o dominios no habituales.
La actualización no sustituye a la vigilancia posterior. Un dispositivo comprometido antes del parche podría conservar cambios de configuración, nuevas cuentas o rutas de salida. La publicación encaja con el crecimiento de las pruebas continuas que explicamos al hablar de la automatización de pruebas de penetración en redes empresariales: reducir el tiempo entre el hallazgo y la corrección importa tanto como detectar el error.
Impacto para pequeñas empresas
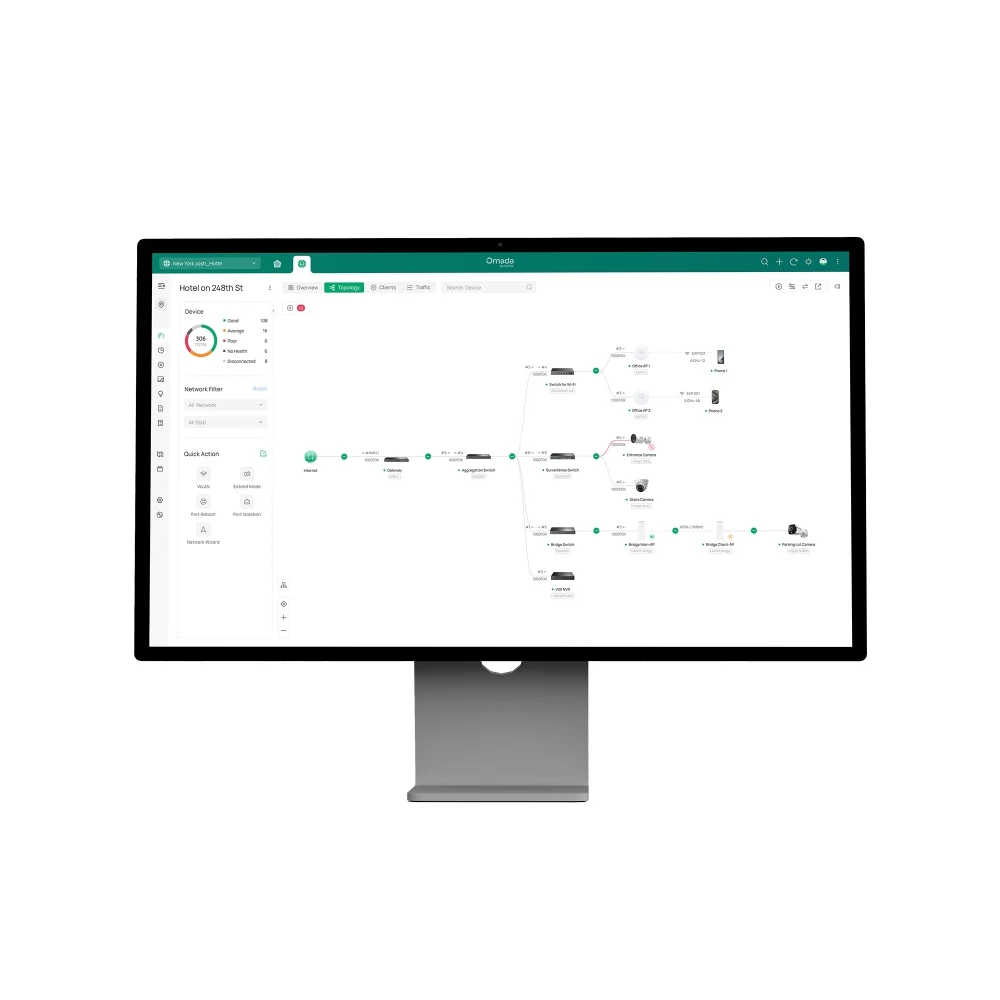
Omada no se limita a grandes centros de datos. Es habitual en pymes, alojamientos y establecimientos que centralizan varios puntos Wi-Fi, por lo que el problema puede afectar a organizaciones sin un equipo de seguridad propio. Para ellas, la medida más útil es inventariar dispositivos y pedir al instalador la versión exacta que deja cada uno corregido.
También conviene evitar dos conclusiones precipitadas. La existencia de una prueba de laboratorio no demuestra que todas las redes Omada estén comprometidas, y reiniciar un equipo no corrige su firmware. Como mostró el caso de Coldcard y sus semillas predecibles, hay incidentes en los que actualizar es solo el primer paso y después toca revisar el estado que el dispositivo pudo generar antes del arreglo.
Quien no pueda determinar si su instalación está afectada debería desactivar temporalmente el aprovisionamiento automático que no necesite y elevar la consulta a TP-Link o al integrador. La mitigación definitiva es utilizar el firmware indicado por el fabricante, no bloquear direcciones al azar ni depender únicamente del cortafuegos perimetral.