DEF CON ha abierto el archivo público de su edición número 34 con un lote que va mucho más allá del programa del evento. El repositorio oficial reúne materiales de talleres, presentaciones, arte, música y todos los recursos necesarios para examinar la acreditación electrónica de este año. La colección puede descargarse por partes o en paquetes completos, de modo que también resulta útil para quien no haya viajado a Las Vegas.
La publicación se produjo coincidiendo con el arranque de DEF CON 34, que se celebra del 6 al 9 de agosto. No es solo documentación para consultar: una parte importante son laboratorios, diapositivas y ficheros preparados para reproducir ejercicios. El archivo incluye, entre otros, prácticas de análisis de malware en memoria, seguridad de AWS, ataques a canalizaciones CI/CD, sistemas industriales, ingeniería inversa y amenazas contra agentes de inteligencia artificial.
Qué se puede descargar y para qué sirve
El paquete de talleres ocupa 98,6 MB comprimido y el conjunto de presentaciones llega a 2 GB. También hay una imagen de 4,5 GB de Kali Linux preparada por la Hardware Hacking Village, la banda sonora en FLAC u Opus y un documental sobre la edición anterior. Conviene descargar únicamente el material necesario y comprobar antes el espacio disponible, especialmente con la imagen arrancable y los lotes completos.
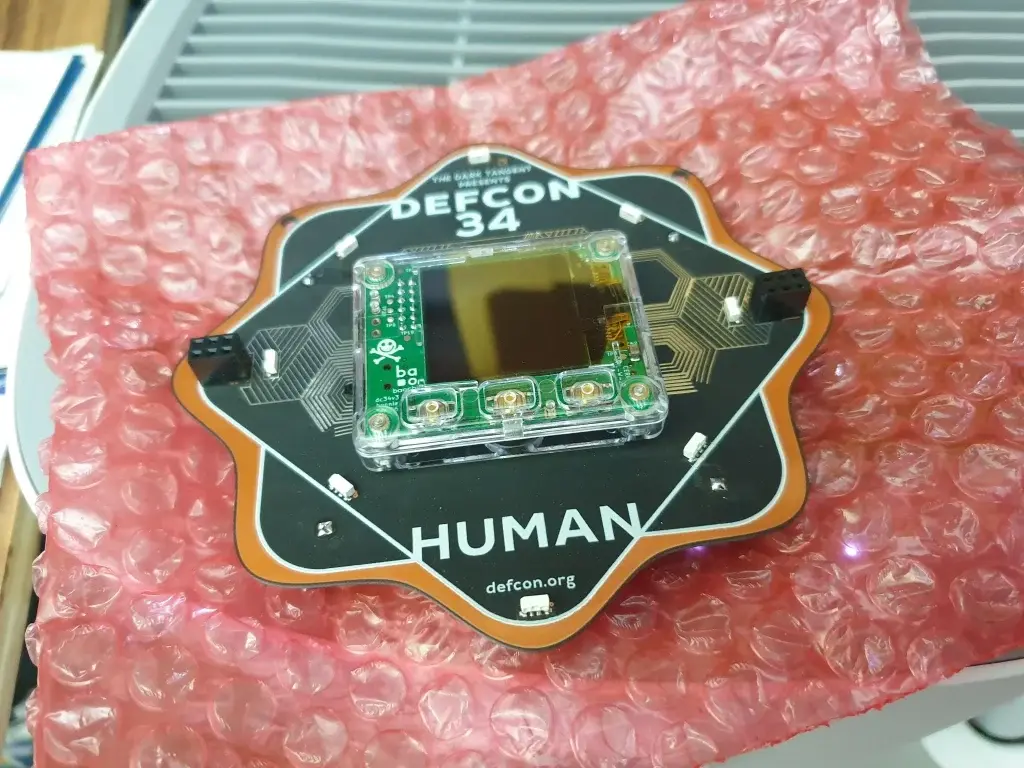
La carpeta de la acreditación es la parte con más recorrido después de la conferencia. Contiene fotografías, planos de hardware, firmware UF2, especificaciones de accesorios y enlaces al código fuente. El diseño utiliza el nuevo sistema en chip Baochip-1x y Xous, un microkernel escrito en Rust con memoria virtual y paso de mensajes. DEF CON ya ha publicado una actualización de firmware y recomienda instalarla porque se han corregido vulnerabilidades.
La acreditación no es un simple recuerdo
El proceso de actualización requiere arrancar el dispositivo en modo de mantenimiento, conectarlo por USB y copiar tres archivos extraídos —no el ZIP— a la unidad que aparece en el ordenador. Después hay que confirmar la escritura con un botón. En Linux, la organización aconseja sincronizar o desmontar la unidad antes de continuar para evitar que queden datos pendientes en la caché.
Ese detalle importa porque la acreditación está concebida como una plataforma que se puede inspeccionar y modificar. Los repositorios separan la interfaz y las funciones de token, la consola y los controladores LED, la API compartida, el sistema Xous y el diseño físico. Es un planteamiento cercano al aprendizaje práctico que también explica el interés por fallos de bajo nivel como GPUBreach, presentado esta semana en Black Hat, aunque ambos trabajos ataquen capas diferentes.
Cómo aprovechar el archivo con seguridad
Los materiales ofensivos están pensados para laboratorios y entornos autorizados. Antes de ejecutar imágenes, scripts o muestras conviene usar un equipo aislado, revisar las instrucciones del taller y mantener separadas las credenciales personales. Una diapositiva puede abrirse sin riesgo, pero una máquina virtual o un ejercicio de malware exige controles adicionales. La disponibilidad pública no convierte cualquier objetivo real en un campo de pruebas.
También merece la pena conservar una copia de la versión exacta utilizada en cada práctica. El archivo se actualiza y el firmware puede cambiar, algo que ya se ha visto en dispositivos donde una corrección no resuelve por sí sola las consecuencias previas, como ocurrió con las semillas predecibles de Coldcard. Para aprendizaje y docencia, registrar versión, fecha y hash evita resultados imposibles de reproducir más adelante.
DEF CON convierte así una conferencia de cuatro días en una biblioteca técnica que seguirá siendo útil después del cierre. El mayor valor está en poder pasar de la charla a la práctica verificable: leer el material, montar el laboratorio, comparar el comportamiento y revisar el código original, siempre dentro de un entorno controlado.