UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia
Sin resultados
Ver todos los resultados
UktusNas
Sin resultados
Ver todos los resultados
Inicio
Ciberseguridad

GitHub centraliza la configuración de CodeQL para analizar repositorios a escala

Redacción UktusNasporRedacción UktusNas
5 de agosto de 2026, 18:11
en Ciberseguridad
Tiempo de lectura: 3 min de lectura
Ilustración oficial de GitHub sobre la personalización del análisis de código predeterminado
Compartir en Facebook
Compartir en Twitter
Compartir por Whatsapp

GitHub permite desde ahora aplicar una configuración propia al análisis de código predeterminado de CodeQL mediante una propiedad de repositorio. El cambio busca resolver un problema de escala: mantener criterios comunes de seguridad en decenas o cientos de proyectos sin tener que escribir y actualizar un flujo de GitHub Actions distinto en cada uno. Una organización puede centralizar las reglas y propagarlas automáticamente.

La novedad no sustituye al análisis de código ni amplía por sí sola los lenguajes compatibles. Cambia la forma de administrar su configuración. Encaja en una tendencia más amplia hacia controles de seguridad automatizados, como Project Perception de Microsoft para detectar y corregir riesgos, aunque aquí el objetivo concreto es gobernar cómo CodeQL examina repositorios de una misma organización.

¿Qué se configura exactamente?

La nueva propiedad se llama github-codeql-config-file y apunta a un archivo de configuración de CodeQL. Al activarla, GitHub combina ese archivo con los valores integrados del modo predeterminado. Es posible añadir consultas, excluir rutas que no deban analizarse o seleccionar modelos de amenazas. Los modelos y paquetes elegidos previamente en la interfaz se conservan al fusionar la configuración.

Esto aproxima el modo predeterminado a parte del control que ofrecía la configuración avanzada, pero evita mantener un archivo de flujo en cada repositorio. Los propietarios de la organización pueden definir un valor común y decidir si los equipos tienen permiso para reemplazarlo localmente. También pueden probar la propiedad en un único proyecto antes de extenderla al resto.
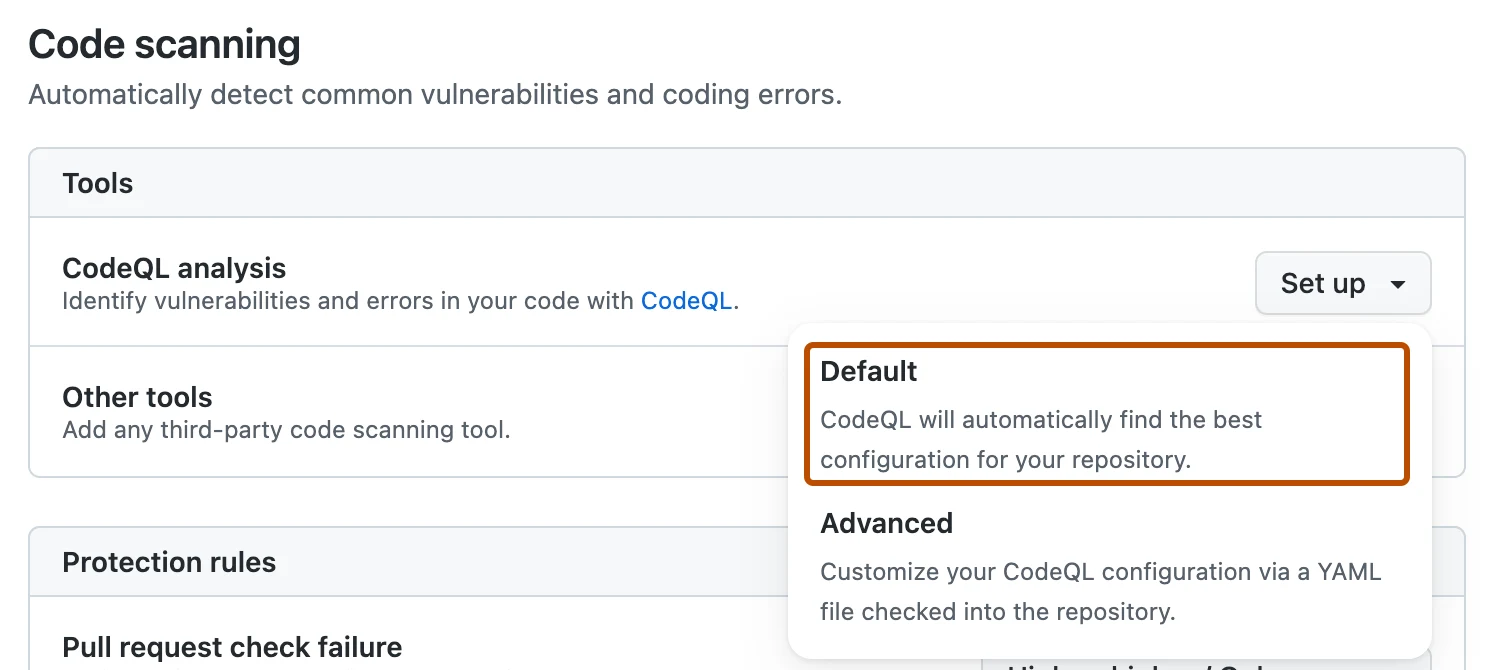
Captura oficial de GitHub con la configuración predeterminada del análisis de código CodeQL
La pantalla distingue entre la configuración «predeterminada», que selecciona automáticamente los ajustes de CodeQL, y la «avanzada», personalizable mediante YAML. Imagen: GitHub Docs.

¿Dónde puede vivir el archivo común?

El archivo puede almacenarse en un repositorio central y referenciarse desde otros proyectos con una sintaxis simplificada. Si se omiten la referencia y la ruta, GitHub busca la ubicación predeterminada en la rama principal de un repositorio perteneciente a la misma organización. Un solo archivo puede actuar así como política base para muchos repositorios, sin impedir excepciones cuando la organización las autorice.

Cuando el repositorio central es privado, GitHub permite conceder acceso al modo predeterminado mediante un registro privado de tipo Git Source. La ventaja operativa es evitar un token administrado dentro de cada flujo. Aun así, el acceso al repositorio de configuración merece el mismo control que cualquier política de seguridad: una modificación errónea podría alterar simultáneamente la cobertura de numerosos proyectos.

Qué aporta y qué no resuelve

Para un equipo pequeño con pocos repositorios, la diferencia puede ser modesta. En organizaciones grandes, reduce la deriva entre configuraciones y facilita auditar una política común. No elimina la necesidad de revisar alertas, ajustar falsos positivos o comprobar que las exclusiones no oculten código relevante; simplifica el despliegue coherente de esas decisiones.

La función está disponible de forma general en GitHub.com. GitHub también ha confirmado que llegará con GitHub Enterprise Server 3.23. Antes de implantarla a escala conviene validar la configuración en un repositorio representativo, revisar los permisos para sobrescribirla y documentar quién puede modificar el archivo central.
Fuentes

  • GitHub Blog
  • GitHub Docs
Tags: GitHubProgramaciónSeguridad informáticaSoftware
Artículo anterior

WhatsApp mejora los grupos con encuestas anónimas, @all y chats derivados

Artículo siguiente

Casio F-B100W: el reloj digital clásico aprende a contar pasos y conectarse al móvil

Noticias relacionadas

Cabeza verde del robot Android
Ciberseguridad

El parche de Android de octubre corrige 25 vulnerabilidades, siete críticas

8 de octubre de 2026
Logotipo negro y azul de NetScaler
Ciberseguridad

Citrix alerta de ataques que dejan sin servicio a NetScaler con autenticación SAML

7 de octubre de 2026
Tres equipos de red sobre fondo verde
Ciberseguridad

Un fallo crítico en MikroTik RouterOS permite ejecutar código sin autenticación

6 de octubre de 2026

Más leído

Móviles plegables junto al nombre One UI

Los Galaxy S23 quedarían fuera de cuatro novedades de Galaxy AI en One UI 9

28 de septiembre de 2026
Tarjeta de recompensa de EA Play para EA Sports FC 27: The Grounds

EA Sports FC 27 ya ofrece una prueba de 10 horas con EA Play en Xbox y PC

19 de septiembre de 2026
Ilustración de RemControl publicada por Group-IB

RemControl suplanta bancos españoles en Android tras una falsa descarga de TVTap

25 de septiembre de 2026
Tres pantallas de WhatsApp muestran la edición de una foto con Meta AI

WhatsApp prepara una herramienta con Meta AI para ampliar fotos a 9:16

24 de agosto de 2026
Artículo siguiente
Reloj digital Casio F-B100W-1A con podómetro y Bluetooth

Casio F-B100W: el reloj digital clásico aprende a contar pasos y conectarse al móvil

Categorías

  • Apps
  • Ciberseguridad
  • Ciencia
  • Gadgets
  • Gaming
  • Informática
  • Internet y redes
  • Móviles
  • Redes sociales

UktusNas

Actualidad tecnológica, análisis y guías en español. Información clara sobre dispositivos, software, internet, ciberseguridad y ciencia.

Contacto editorial

Para consultas editoriales:
Utilizar el formulario de contacto

  • Quiénes somos
  • Contacto
  • Política de privacidad
  • Política de cookies

© 2026 UktusNas. Todos los derechos reservados.

Sin resultados
Ver todos los resultados
  • Inicio
  • Móviles
  • Informática
  • Redes sociales
  • Gadgets
  • Internet
  • Gaming
  • Ciberseguridad
  • Apps
  • Ciencia

© 2026 UktusNas. Todos los derechos reservados.

Tu privacidad importa

Usamos cookies técnicas necesarias y, si las aceptas, cookies analíticas para conocer el uso del sitio. Puedes aceptar, rechazar o cambiar tu elección en cualquier momento. Consulta la política de cookies.